요약:
닌텐도는 1세대 닌텐도 스위치의 일부 QR코드 기능에 보안 취약점이 있어 호스트 정보 유출이나 불법코드 실행이 발생할 수 있음을 확인했다. 영향을 받는 장치는 가능한 한 빨리 시스템을 23.0.0으로 업데이트해야 합니다.
닌텐도가 9월 10일 공개한 문서에 따르면 위험에는 두 가지 사용 시나리오, 즉 사진 앨범의 '스마트폰으로 보내기' 기능을 통해 콘텐츠를 전송하는 것과 '마리오 카트 라이브: 홈 서킷'에서 자동차를 사용하는 경우가 포함되어 있는 것으로 나타났습니다. 두 기능 모두 콘솔이나 TV 화면에 QR 코드를 표시합니다.
이 취약점을 악용하려면 악의적인 제3자가 화면의 QR 코드를 직접 읽어야 합니다. 다른 사람이 QR 코드를 읽는 것을 방지할 수 있다면 취약점이 악용되지 않습니다. 그렇지 않으면 공격자가 이를 사용하여 불법 코드를 실행하거나 호스트에 저장된 정보를 얻을 수 있습니다.
영향을 받는 제품은 시스템 버전이 23.0.0보다 낮은 1세대 Nintendo Switch입니다. Nintendo는 또한 Nintendo Switch 2에서 콘솔 정보를 얻을 위험이 없다고 밝혔습니다.
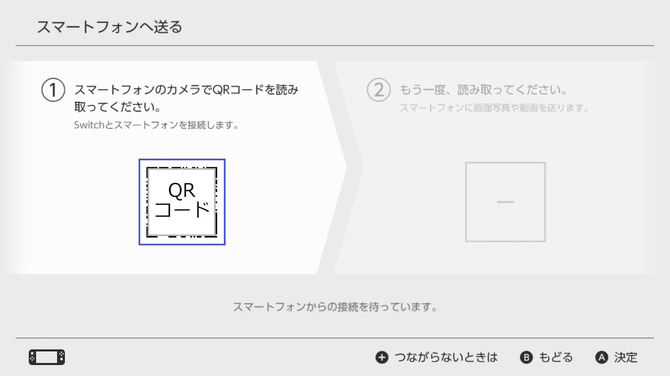
사용자는 홈 메뉴에서 "설정" 및 "호스트"로 들어가 현재 시스템 버전을 확인하고 업데이트를 수행할 수 있습니다. 일시적으로 업그레이드할 수 없는 사용자는 위 두 가지 기능을 사용할 때 QR 코드를 제3자가 읽을 수 없도록 해야 하며, 스마트폰이나 경주용 자동차 이외의 기기를 연결하지 마십시오.
댓글