요약:
Google은 최근 Chrome 취약점 보상 프로그램 VRP에 대한 조정을 발표했습니다. 새로운 규칙은 즉시 발효될 것으로 발표되어 보안 연구원들이 Google 브라우저에서 메모리 손상 문제에 대한 취약점을 발견하도록 장려했습니다. 이번 업데이트를 통해 메모리 손상 취약점에 대한 기본 보상은 최소 $500에서 $2,000로 증가하고, 브라우저, 네트워크 및 GPU 프로세스의 입증된 제어 쓰기 취약점은 최대 $20,000까지 보상받을 수 있습니다.
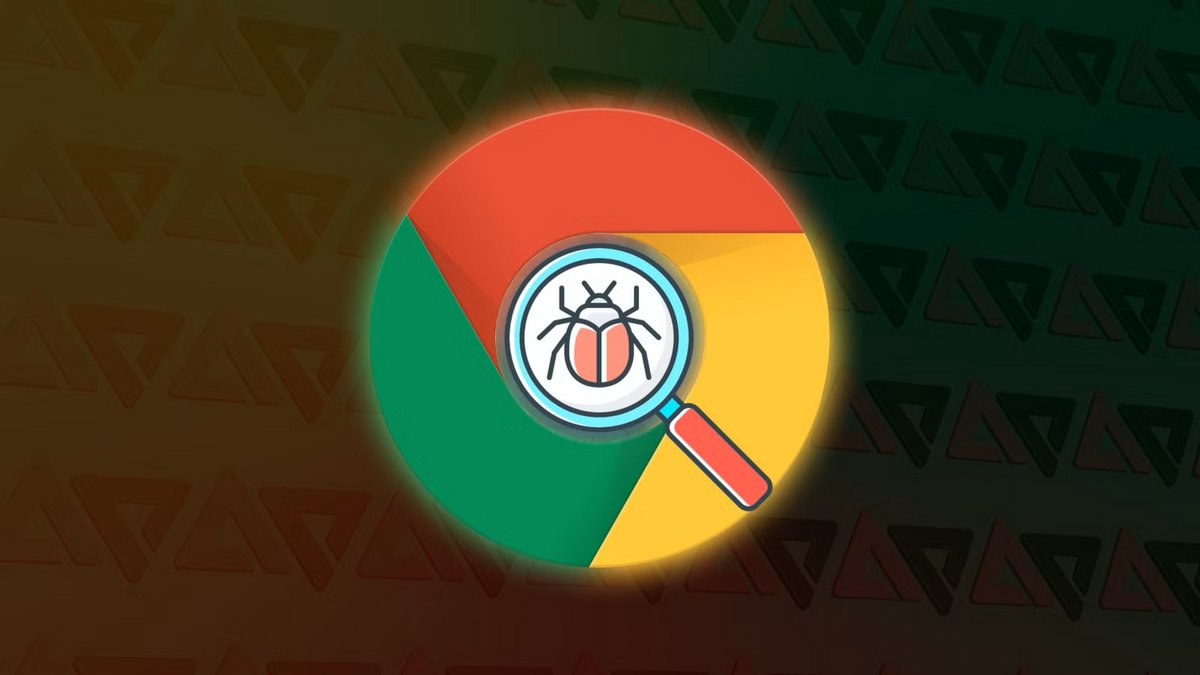
보상 금액은 취약점 유형 및 영향에 따라 등급이 결정됩니다.
브라우저, 네트워크, GPU 프로세스의 취약점은 읽기 또는 충돌 버그의 경우 최대 $4,000, 쓰기 및 use-after-free 버그의 경우 최대 $10,000, 제어된 읽기의 경우 $10,000, 제어된 쓰기의 경우 $20,000의 가치가 있습니다.
렌더러 프로세스의 쓰기 및 사용 후 사용 취약점은 최대 $8,000, V8 엔진 샌드박스 취약점은 모두 $5,000, V8 엔진 로직 취약점은 $4,000입니다. 샌드박스로 보호되는 다른 프로세스의 경우 읽기 또는 충돌 버그의 경우 $2,000, 쓰기 및 Free-After-Free 버그의 경우 $3,000의 가치가 있습니다.
또한 Google은 메모리 안전 보고서가 Google 인프라에서 재현 가능해야 한다고 요구합니다. 해당 테스트 환경에 대한 신고가 없을 경우, 보상금액은 기본 보상으로 제한될 수 있습니다. 구글은 이 요구 사항이 주로 재현 가능하고 실제 영향이 더 큰 취약점과 보상을 일치시키기 위한 것이라고 말했습니다.
중간 위험 보너스를 추가하고 Fuzzer 보너스를 복원했습니다.
Chrome VRP 프로그램에는 새로운 비메모리 보안 취약점 보상도 추가되었습니다. S2 중간 위험 문제는 보고서에 수정 사항이 포함되어 있거나 수정 사항에 직접적으로 기여하는 경우 $2,000 보상을 받을 수 있습니다. 파급력이 큰 비메모리 보안 샌드박스 탈출 취약점인 경우 최대 2만 달러의 보상금을 지급한다.
또한 Google은 새로운 퍼즈 테스터를 개발하고 기여하는 보안 연구원에게 보상하기 위해 2,000달러의 Chrome Fuzzer 보너스를 복원했습니다. Google은 또한 Best Report 및 Best Vulnerability와 같은 새로운 연례 커뮤니티 상을 추가했습니다. 구글은 내부 AI 취약점 탐지 능력이 향상됨에 따라 보안 연구자들이 자동화된 도구로 찾기 어려운 문제를 발견하도록 장려하는 방향으로 보상 프로그램의 방향을 조정하고 있다고 밝혔다.
댓글