요약:
Google 위협 인텔리전스 팀은 최근 보안 컨퍼런스에서 Google 자회사인 Mandiant의 보안 연구원들이 해커팀 TeamPCP의 핵심 채팅 그룹에 비밀리에 잠복해 오픈소스 소프트웨어 생태계에 대한 해커팀의 대규모 공급망 공격을 계속해서 모니터링했다고 밝혔습니다. 은밀하게 숨어있기 때문에 당연히 은밀하게 살 수 있다는 장점도 있습니다. 해커가 공격을 시작하기 전에 Google은 이미 피해를 입은 기업과 클라우드 서비스 제공업체가 도난당한 자격 증명을 사전에 처리하도록 지원했습니다.
해커의 신뢰를 얻으려면 가상 캐릭터를 만드세요.
이 보안 연구원은 Google에서 해커 그룹에 잠복하도록 지정했습니다. 이를 위해 팀은 가상 캐릭터를 구축하고 해커와 상호 작용하여 신뢰를 구축하는 데 시간을 보냈습니다. 해커는 TeamPCP 팀에 합류하도록 초대되었습니다. 이러한 신뢰 계층을 바탕으로 Google 팀의 비밀 분석가도 성공적으로 승인되어 핵심 채팅 그룹에 들어갔습니다.
이 핵심 채팅 그룹에는 12명이 있으며 주로 공격 진행 상황, 데이터 도난 성공, 후속 강탈 계획 개발에 대해 논의합니다. TeamPCP가 개발한 웜은 단기간에 수많은 애플리케이션을 감염시켜 기업의 민감한 데이터를 훔친 후 기업의 민감한 데이터를 탈취할 수 있습니다. 기업이 몸값을 지불하지 않으면 민감한 데이터가 공개될 수 있습니다.
내부자가 되어 해커 데이터를 훔치고 유출된 자격 증명을 취소하도록 AWS에 알립니다.
이번 공격과 방어 전투에서 Google 보안팀의 분석가가 내부자 역할을 했습니다. 분석가는 해커가 수많은 사용자 이름, 비밀번호 및 액세스 자격 증명을 서버 중앙에 저장했다는 사실을 발견했습니다. 관련 단서가 Google 보안팀에 보고되었습니다. Google 보안팀은 (너무 비효율적이었기 때문에) 영향을 받은 회사에 하나씩 알리지 않고 Amazon AWS에 직접 연락하여 손상된 모든 자격 증명을 일괄적으로 취소했습니다.
인증서 취소가 완료된 후, Google은 피해자 회사에 이메일을 보내 피해자 회사가 신속하게 자격 증명 순환을 완료하고 접근 권한을 강화할 수 있도록 돕기 시작했습니다. 이를 통해 해커가 더 이상 피해자 회사의 내부 시설에 접근하고 유출된 자격 증명을 통해 데이터를 훔칠 수 없도록 했습니다. 비밀 분석가는 공격 시작에 전혀 관여하지 않았으며 비밀 작전은 Google이 TeamPCP에 대한 더 많은 내부 정보를 수집하는 데 도움이 되었습니다.
핵심 멤버 2명의 체포도 잠복수사와 관련이 있습니다.
잠입 분석가들이 내부 채팅 그룹에서 해커들의 작전 실수를 토대로 의심되는 회원과 관련된 단서를 법 집행 기관에 제공했다는 사실을 구글이 밝힌 점은 주목할 만하다. TeamPCP 회원은 인터넷을 통해서도 의사소통을 한다는 점에 유의해야 합니다. 이들 멤버들은 다양한 나라에 흩어져 있어 서로의 정체를 알지 못한다.
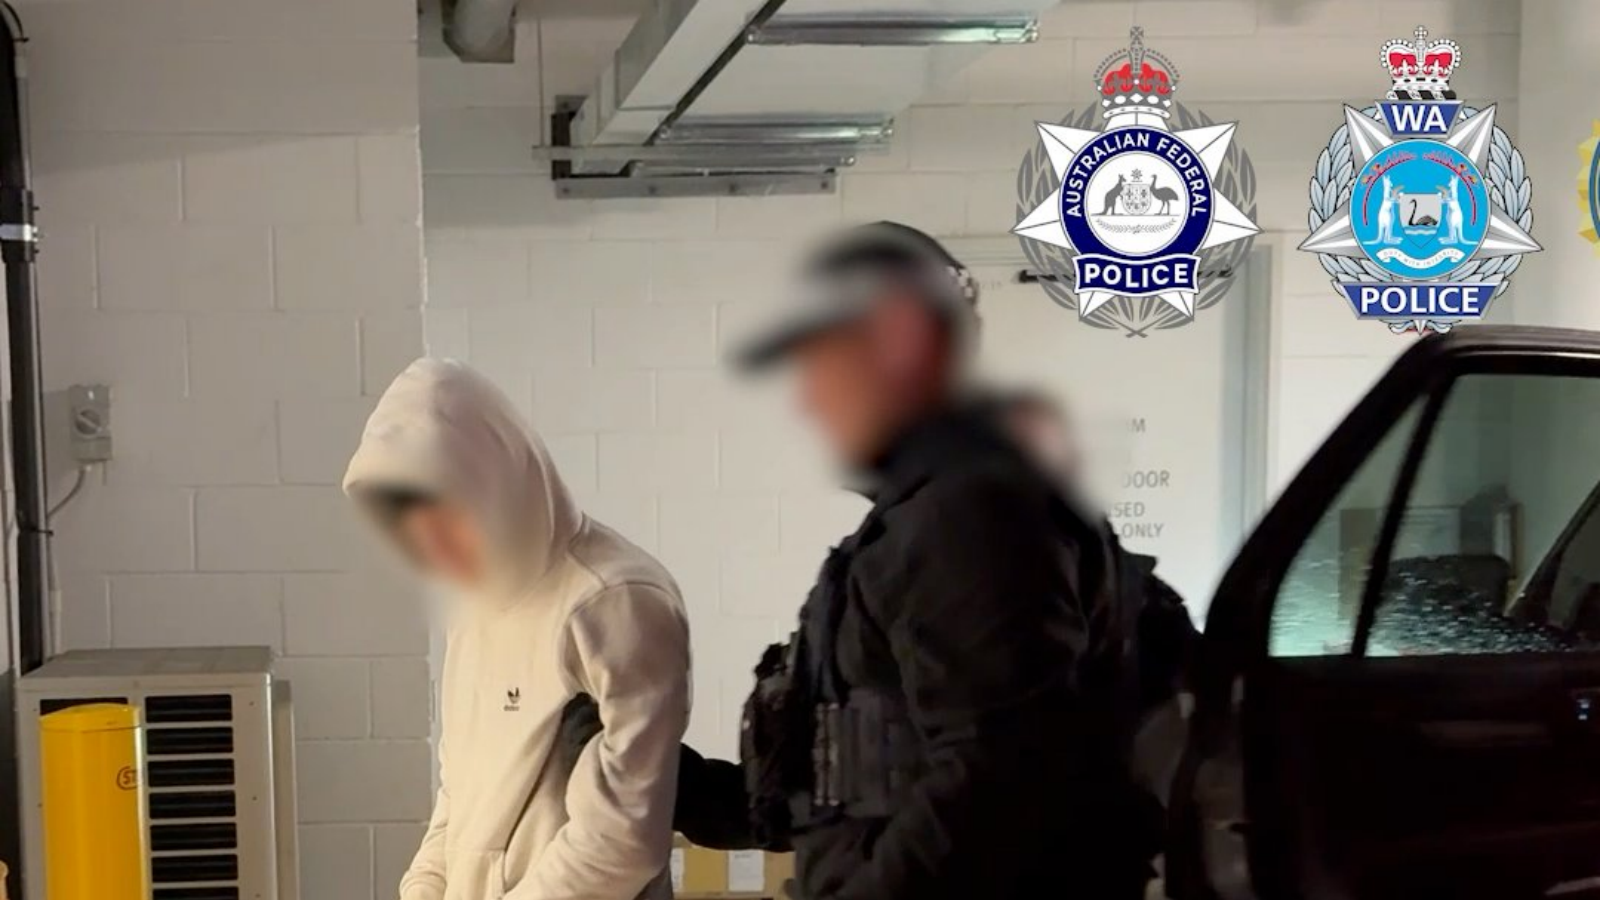
FBI와 호주 경찰은 앞서 호주에서 TeamPCP의 핵심 구성원 두 명을 체포하기 위해 협력했습니다. 구글이 자세히 밝히지는 않았지만, 이 두 핵심 구성원의 체포는 비밀 분석가와 관련이 있을 가능성이 높습니다.
댓글