요약:
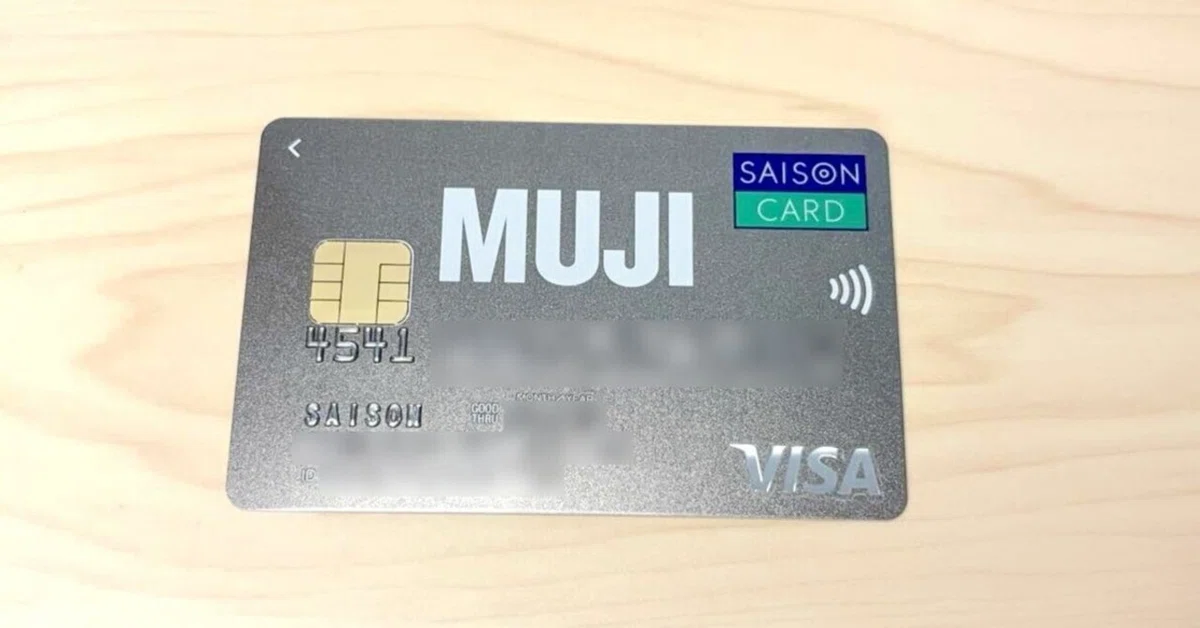
앞서 일본의 유명 기업 료힌 프로젝트(Ryohin Project)가 해커들의 공격을 받은 바 있다. Ryohin Project는 Muji의 운영자였습니다. 이 공격으로 인해 약 109만 장의 신용카드 정보가 유출되었습니다. 하지만 더욱 충격적인 점은 무인양품이 사용자의 신용카드 번호를 규정을 위반하여 저장할 뿐만 아니라 카드번호를 암호화하지도 않고, 즉 일반 텍스트로 직접 저장한다는 점입니다.
보안 사고를 우려하는 사용자는 대부분의 데이터 유출이 결제 정보와 관련이 없다는 사실을 알고 있을 것입니다. 즉, 사용자 결제 카드 번호, 카드 해당 이름, 만료일 및 CVV2 보안 코드는 보안 사고 후 도난으로 이어지는 데이터 유출을 방지하기 위해 사용 후 삭제해야 합니다.
무인양품은 이 규칙을 알고 있으므로 시스템 설계에서는 사용자 결제 정보를 저장하지 않습니다. 하지만 문제는 무인양품이 2021년 7월 독점 포인트나 할인 발행 메커니즘을 조정한 후에도 프로세스 요구사항에 따라 획득한 신용카드 번호 데이터를 삭제하지 않았다는 점입니다. 무인양품은 현재 이것이 사람의 실수인지 시스템 문제인지 조사 중입니다.
무인양품의 설명에 따르면, 무인양품 공동브랜드 신용카드는 협력사인 크레디트세종에서 발행한 것이라고 한다. 양측의 지시에 따라 카드 발급사는 카드 회원 식별 및 전용 포인트 발급을 위해 2000년 10월부터 2021년 7월까지 무인양품에 카드번호 등 정보를 제공했다.
2021년 7월 포인트 발행 메커니즘을 조정한 후 양측은 카드 번호 전송을 중단했습니다. 무인양품은 당시 정보를 삭제했어야 했지만, 실제로 획득한 카드번호는 삭제되지 않았습니다. 유출된 정보에는 신용카드 번호 109만개와 사용자 생년월일이 포함됐지만 카드 소지자 이름, 유효기간, 보안코드 등은 포함되지 않았다.
그러나 무인양품의 다른 비즈니스 시스템에서도 데이터 유출이 발생했기 때문에 해커가 획득한 데이터에는 전체 카드 번호와 이름이 포함되어 있었습니다. 하지만 카드 유효기간과 보안코드는 유출되지 않았으니 도난 걱정은 하지 않으셔도 됩니다.
MUJI가 사용자의 신용카드 번호 정보를 저장하기 위해 일반 텍스트를 사용하는 것을 인정했다는 점은 주목할 가치가 있습니다. 저장해야 하기 때문에 어쨌든 암호화해야 한다는 것은 당연합니다. 일반 텍스트로 직접 저장하는 것은 다소 혼란스럽습니다.
무인양품이 신용카드 번호를 사용자 ID로 사용할 수 있다는 추측이 있습니다. 즉, 공동 브랜드 카드 시스템에서 카드 번호로 사용자를 식별하기 위한 것입니다. 그러나 이 추측은 당분간 확인될 수 없다. 무인양품이 그 이유를 설명하는 상세한 검토 보고서를 발행할지는 알 수 없습니다.
댓글