
요약:
PHP 재단은 10월 24일에 원격 코드 실행 취약점(번호 CVE-2026-115560)의 위험을 공개하는 내용을 발표했습니다. 그러나 이 취약점은 특정 구성과 애플리케이션 코드의 조합이 있어야만 실행되는 취약점이기 때문에 당분간 새로운 버전을 출시한다고 해서 해결되지는 않을 것이며, 이는 상대적으로 피해가 크지 않다는 것을 의미합니다.
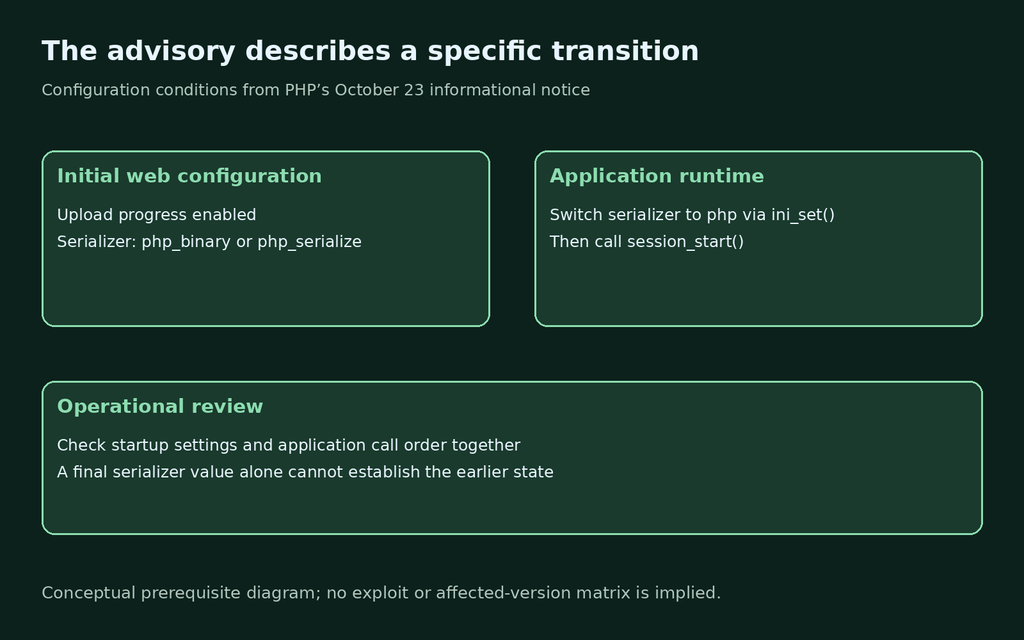
현재 알려진 상황에 따르면 이 취약점은 여러 조건을 동시에 충족해야 트리거됩니다. 애플리케이션 구성은 session.serialize_handler를 php_binary 또는 php_serialize로 설정한 다음 런타임에 ini_set()을 통해 php로 전환하고 전환 후에 session_start()를 호출합니다. 동시에 session.upload_progress.enabled도 활성화해야 합니다.
session.serialize_handler는 세션 데이터를 읽고 쓸 때 PHP가 사용하는 직렬화 형식을 제어하는 데 사용됩니다. PHP는 애플리케이션이 실행되는 동안 이 프로세서로 전환하지 않으면 업로드 진행 기능을 계속 사용할 수 있다고 말합니다. 관계자들은 이 구성 조합이 실제 적용에서는 비교적 드문 상황이라고 평가한다.
임시 완화 계획:
최신 취약점은 이전 PHP 새 버전에서 수정된 PHP2Shell 취약점과 다릅니다. 이 취약점을 유발하는 방법은 상대적으로 드물기 때문에 PHP 재단은 잠재적으로 영향을 받는 개발자를 위해 일시적으로 완화 솔루션을 제공합니다. 추후 완전히 수정된 새 버전이 출시될 예정입니다.
PHP 재단은 영향을 받는 사용자가 session.upload_progress.enabled를 0으로 설정하고 수정 사항이 포함된 일반 릴리스가 설치될 때까지 이 설정을 유지할 것을 권장합니다. 이전에 업로드 진행을 끈 환경에서는 반복해서 조정할 필요가 없습니다.
댓글