요약:
이 상황을 잘 알고 있는 미국 관리에 따르면 미국 정부 기관은 전 세계 약 20척의 선박에 대한 사이버 위협을 추적하고 있습니다. 이 문제를 공개적으로 논의할 권한이 없기 때문에 익명을 요구한 세 사람은 미국 해안경비대가 미국 항구에 입항할 선박이 있을 경우 사전 통지를 요구했다고 말했습니다. 이들 선박의 구체적인 목적지와 화물 목록은 현재 불분명합니다.
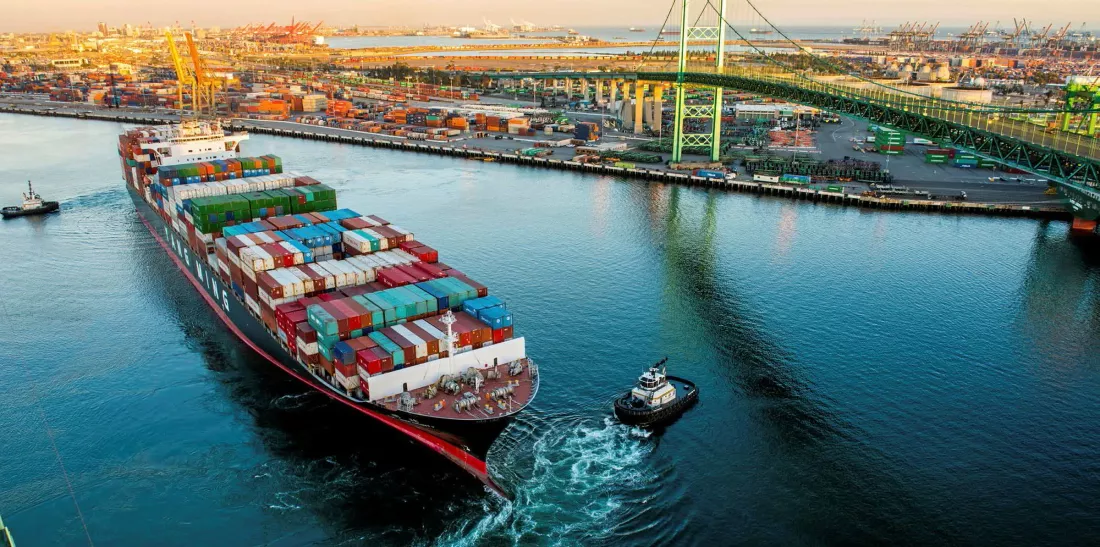
미국 사이버보안 및 인프라 보안국(CISA) 관계자는 지난 8월 말 여러 상선이 잠재적인 사이버 공격의 표적이 됐다고 밝혔으며, 해커가 실제로 선박을 장악한 것으로 보이지는 않는다고 지적했습니다. 국토안보부 관계자는 해안경비대가 현재 FBI 및 국토안보부 관련 부서와 협력해 선박을 추적하고 있다고 말했다.
최근 몇 년 동안 선박이 항법, 통신 및 기타 운영을 위해 디지털 시스템에 점점 더 의존하게 되면서 해양 산업에 대한 사이버 공격에 대한 경고가 높아졌습니다. 정부와 보안 연구원들은 해커들이 이러한 시스템을 악용하여 글로벌 공급망을 교란시키려 한다고 반복적으로 경고해 왔습니다. 이미 전쟁과 지정학적 경쟁으로 압박을 받고 있는 글로벌 해운업계에 사이버리스크가 새로운 과제로 떠오르고 있다.
미국 해안경비대는 성명을 통해 두 선박의 네트워크가 손상되었다는 징후가 나타난 후 "선박의 운영 체제와 정보 기술 시스템의 무결성을 보장"하기 위해 멕시코 만에서 미국으로 향하는 두 척의 외국 상선에 탑승했다고 밝혔습니다. 첫 번째 선박은 8월 21일, 두 번째 선박은 8월 24일에 검사를 받았습니다.
해안경비대는 "현재 작전 중단, 선박 불안정, 승무원 안전 위협, 환경 영향은 없다"고 말했습니다. 기관은 항만 운영자, 선주 및 기타 이해관계자들과 긴밀한 소통을 유지하고 있다고 덧붙였습니다.
런던에 본사를 둔 해양 사이버 보안 회사인 CyberOwl의 서비스 이사인 안토니오 캐시디는 석유 및 가스 운반선을 표적으로 한 대규모 해킹 캠페인의 징후를 본 적이 없다고 말했습니다. 그러나 CyberOwl은 올해 상반기에 선박 사이버 보안 사고 수가 크게 증가한 것을 모니터링했습니다.
회사 보고서에 따르면 추적 선박이 발견한 네트워크 침입 시도의 절반 이상이 저장 장치를 통해 선박의 컴퓨터 시스템에 악성 코드를 삽입하는 것과 관련이 있었습니다. 나머지 대부분은 인터넷 다운로드나 피싱 공격으로 인해 발생합니다.
지난 12월, 유럽 조사관들은 러시아군 해커들이 지중해 해운 회사(MSC) 선박에 대한 사이버 공격에 연루되었을 수 있다고 의심했습니다. 당시 언론 보도에 따르면 MSC 자회사 그란디 나비 벨로시(Grandi Navi Veloci)가 운항하던 이 페리는 당초 알제리로 항해할 예정이었으나 강제로 프랑스 남부 세트(Sète) 항구에 좌초됐다.
사이버 보안 회사인 Cydome은 2025년 3월 Lab Dookhtegan이라는 해커 그룹이 100척 이상의 이란 유조선의 통신 시스템을 교란시킨 사이버 공격이 자신들의 소행이라고 주장했다고 밝혔습니다.
노르웨이 사이버 보안 회사 DNV의 사이버 보안 연구 프로젝트 책임자인 Maria Bartnes는 선박 운영 제어 시스템에는 업데이트하기 어려운 오래된 장비가 많이 포함되어 있기 때문에 사이버 공격에 특히 취약하다고 말했습니다. 이러한 시스템의 대부분은 사이버 공격의 위협이 아직 두드러지지 않았던 시대에 탄생했습니다.
그녀는 그러한 침입의 목적이 실제 피해를 입히기보다는 불확실성과 불안정성을 조성하는 것일 수 있다고 말했습니다.
그녀는 "적이 무슨 일이 일어나고 있는지 판단할 수 없도록 만드는 것은 그 자체로 전쟁의 일부입니다. 국가든, 정치인이든, 배에서 일하는 사람들이든 영향을 받을 수 있습니다."라고 그녀는 말했습니다.
댓글