요약:
인터넷 회사 F5는 최근 10가지 심각한 보안 취약점을 수정하기 위해 오픈 소스 서버 구성 요소 NGINX에 대한 긴급 보안 업데이트를 발표했습니다. 이 중 CVE-2026-123007 및 123633은 인증되지 않은 공격자가 원격으로 코드를 실행할 수 있도록 허용할 수 있습니다.
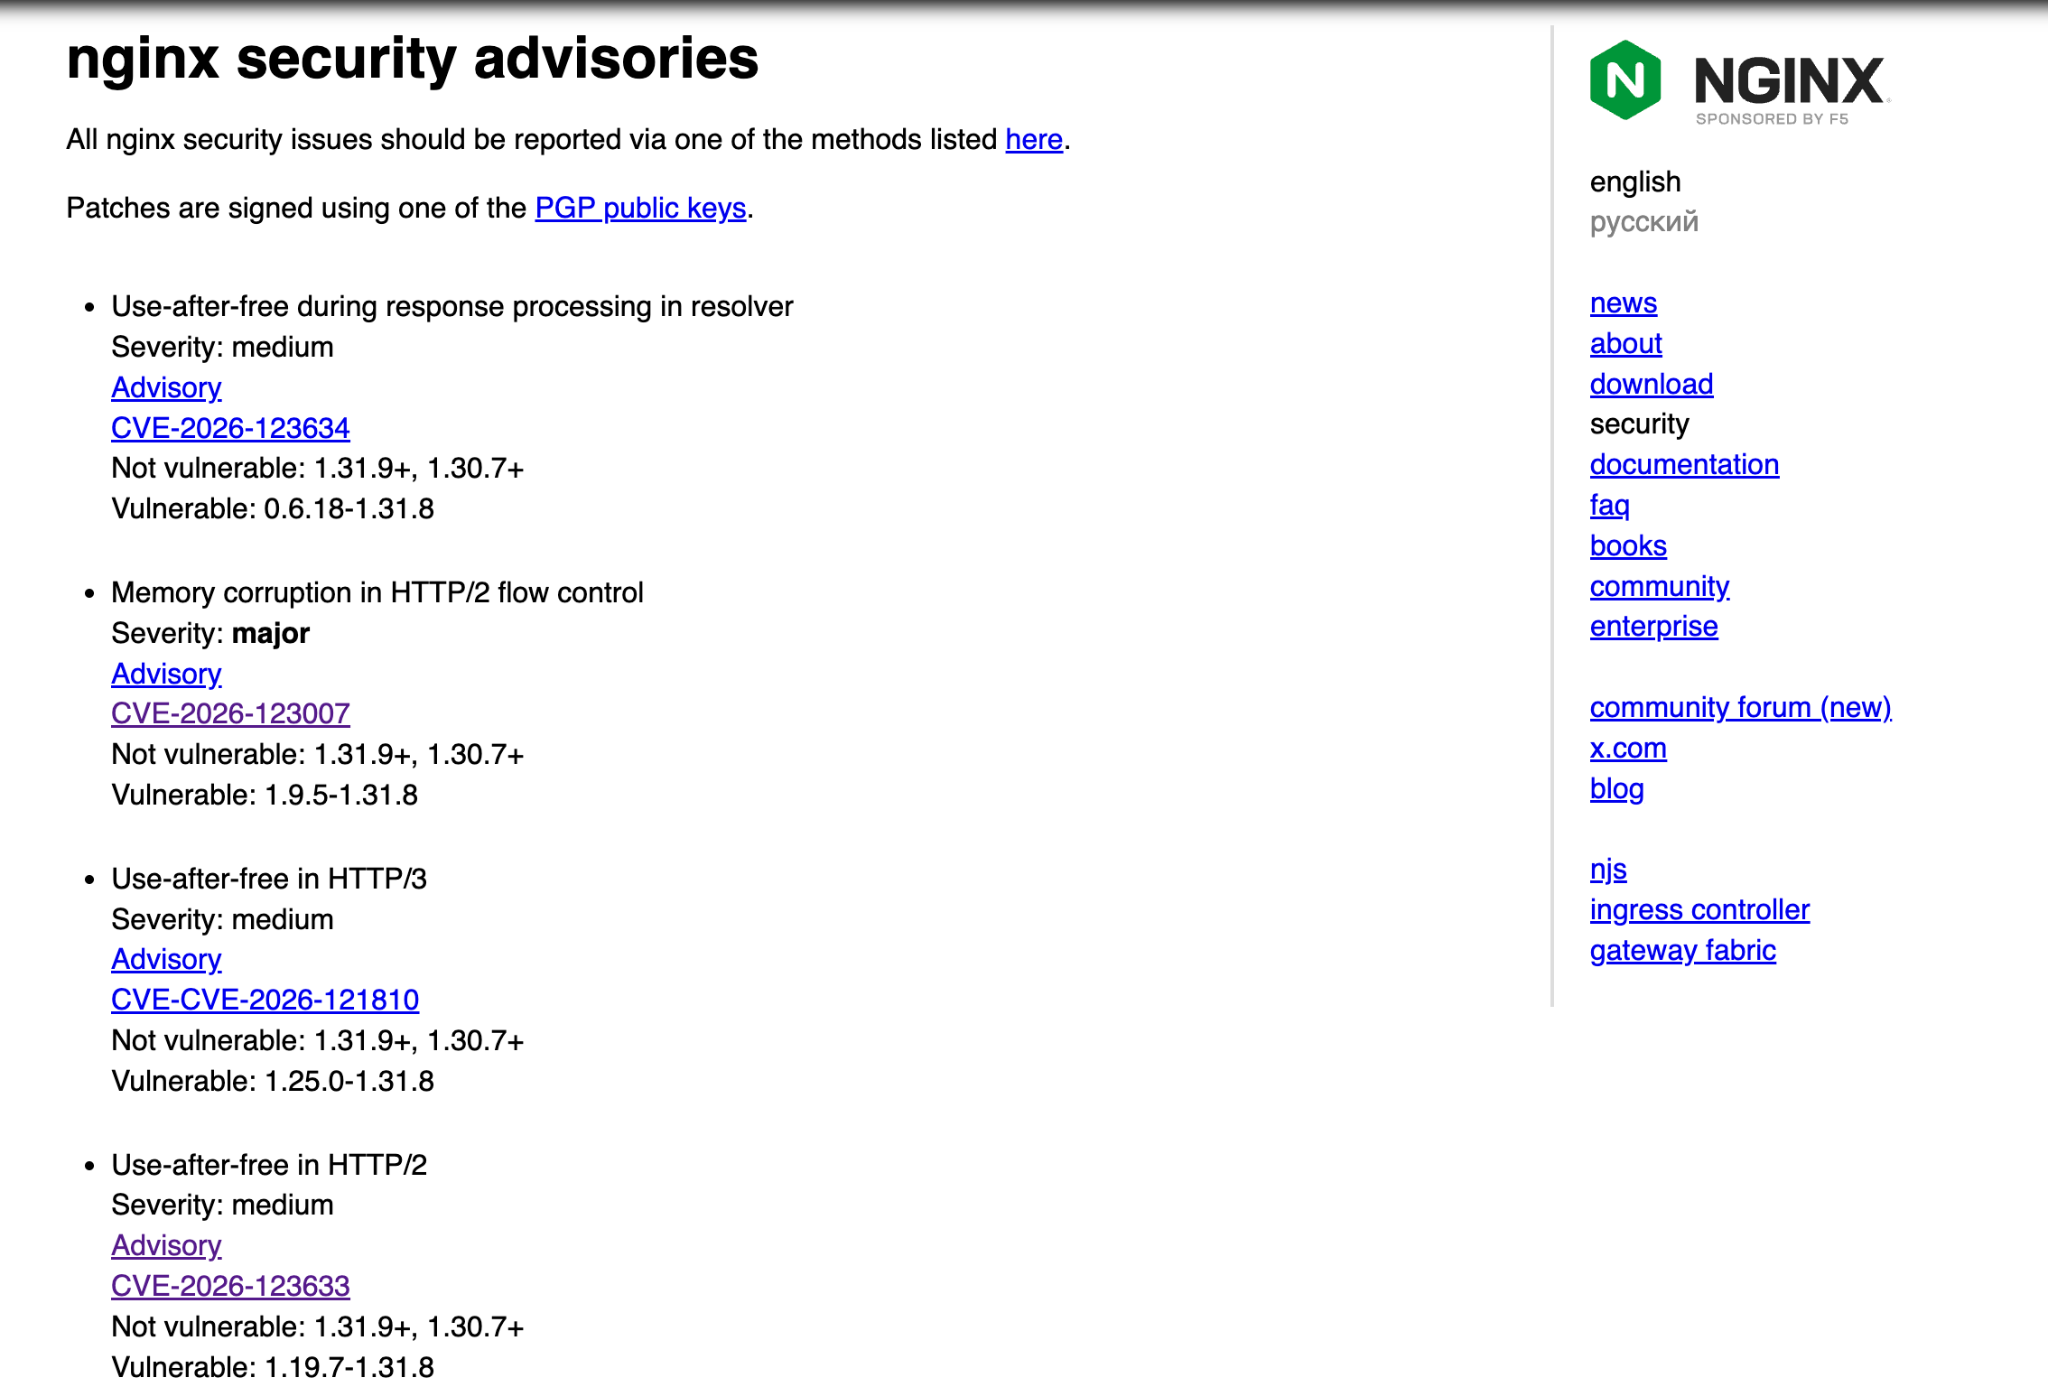
이러한 취약점은 HTTP/2 프로토콜 처리와 관련이 있습니다. 이론적으로는 HTTP/2 서비스가 켜져 있으면 원격 코드 실행이 가능할 수 있습니다. 현재 대부분의 NGINX 배포에서는 기본적으로 HTTP/2 프로토콜을 활성화해야 하므로 영향을 받는 범위가 매우 넓습니다.
공격 시작 기준은 128GB의 트래픽을 전송하는 것입니다.
관련 보안 취약점을 악용하는 방법은 말하기 어렵고 간단하다. 현재 개념 증명 코드로 판단하면 악용 프로세스에는 약 128GB의 HTTP/2 데이터 전송이 필요하며, 네트워크 대역폭 및 연결 시간 초과가 실제 공격에 영향을 미치기 때문이다.
여기서 128GB 데이터는 단일 NGINX 연결에서 전송해야 하는 총 데이터 양을 나타냅니다. 테스트에 따르면 NGINX Worker는 60GB의 데이터를 전송할 때 충돌이 발생할 수 있습니다. 128GB를 전송하면 코드 실행이 가능합니다.
NGINX의 기본 연결 시간 제한은 약 1시간입니다. 로컬 초고속망이라면 128GB 데이터를 보내는 데 약 2.5분, 10Gbit/s 대역폭은 약 2분, 1Gbit/s 대역폭은 약 17분 정도 소요된다. 이 계산에 따르면 대역폭이 300Mbit/s보다 낮으면 시간 초과 전에 데이터를 보낼 수 없습니다.
고대역폭 서버를 즉시 업그레이드해야 합니다.
현재 NGINX 오픈소스 버전은 메인라인 버전 1.31.9와 안정 버전 1.30.7을 포함한 복구 업데이트를 출시했습니다. Pagoda와 같은 패널에 배포된 NGINX를 사용하는 경우 Pagoda 측에서 새 버전을 사용하지 못할 수 있습니다. 사용자는 AI 에이전트를 사용하여 스스로 컴파일하고 업그레이드할 수 있습니다. 하지만 참고하세요: Pagoda 패널 빠른 설치 모드를 사용하는 경우 직접 컴파일할 수 없습니다. 업데이트를 릴리스하려면 여전히 Pagoda 측에 의존해야 하며 업데이트하려면 스토어로 이동해야 합니다.
사용자가 구매한 일부 외국 VPS 서버에는 G 포트 대역폭이 있어 영향을 받을 수 있습니다. 일시적으로 버전을 업그레이드할 수 없는 경우 웹 사이트나 외부 서비스 수신 포트에서 HTTP/2를 끄고 현재 모든 HTTP/2가 종료되었는지 확인할 수 있습니다(구성을 끈 다음 NGINX를 다시 시작).
자세히 알아보기:
https://nginx.org/en/security_advisories.html
댓글