요약:
프랑스 암호화폐 하드웨어 지갑 Ledger에서 최근 심각한 보안 사고가 발생했습니다. 해커들은 하드웨어를 개조하고 훔치는 장치를 설치해 사용자가 설정한 니모닉 문구를 훔쳤다. 현재 해커들은 8천만 달러 상당의 암호화폐를 훔쳤습니다. 시간이 지남에 따라 더 많은 사용자의 암호화폐 지갑이 해커에 의해 재설정되고 내부 자산이 이전될 수 있습니다.
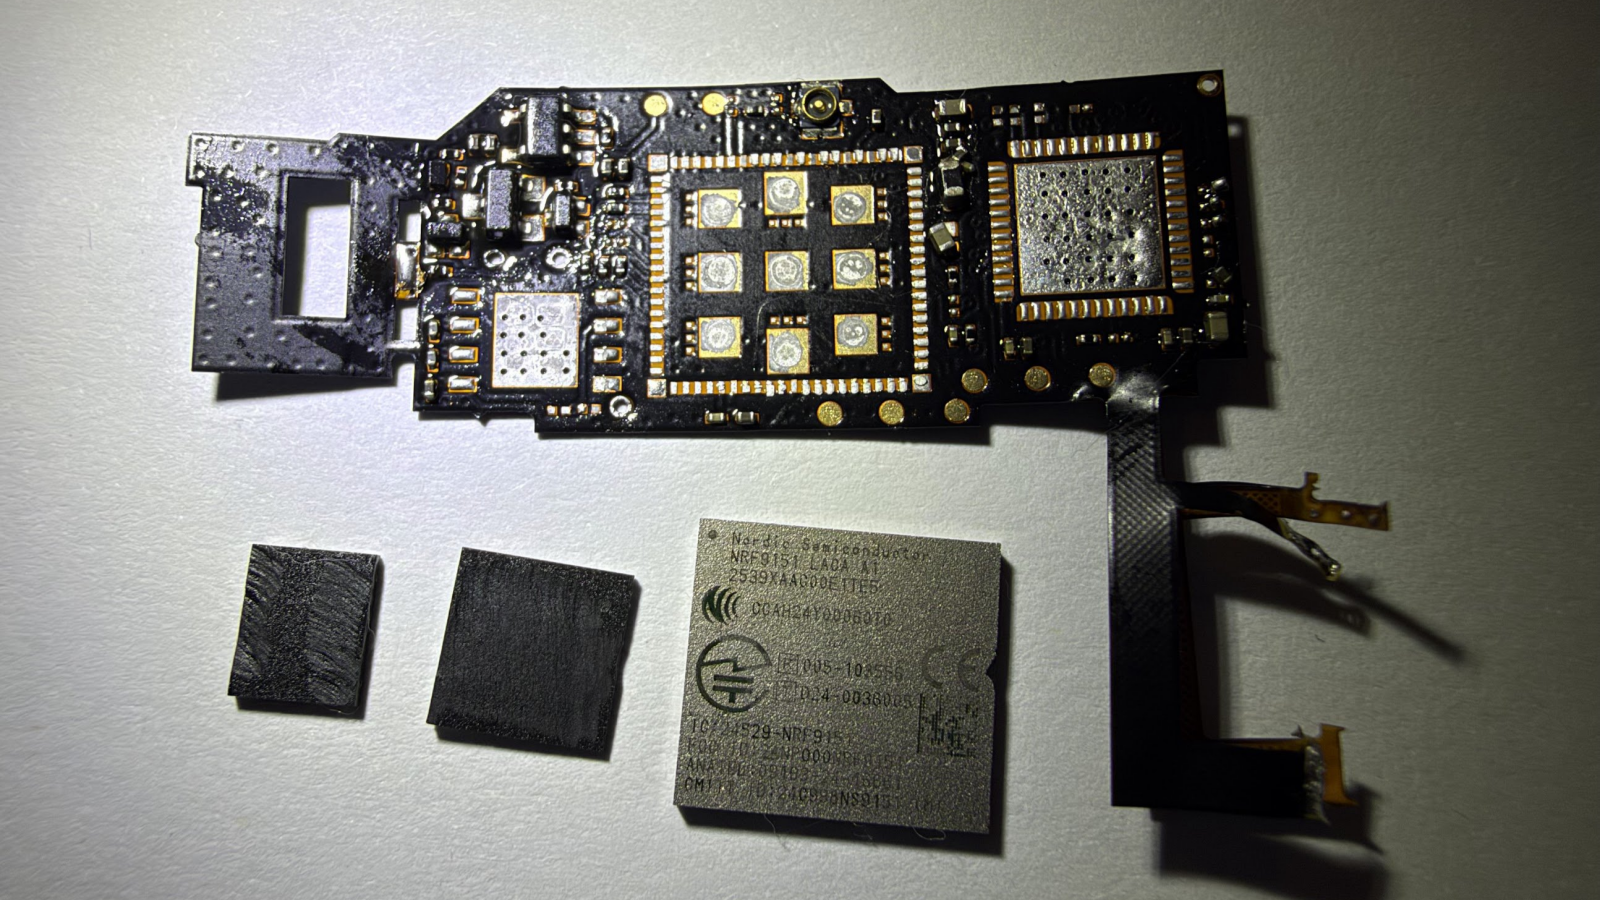
해커는 화면 모니터링 모듈을 설치하기 위해 지갑을 수정했습니다:
이번 사건의 계기는 마운트곡스(Mt. Gox) 전 대표인 마크 카펠레스(Mark Karpelès)가 공개한 하드웨어 분해도이다. 해커는 마크가 게시한 분해도를 본 것으로 보이며, 개조 사건이 반드시 주목을 받을 것이라고 판단하고, 성공적으로 회수된 지갑을 즉시 훔치는 것을 선택했다. 만약 마크가 이를 발견하지 못했다면 해커들은 계속해서 숨어들어 더 많은 지갑 데이터를 수집했을 것으로 추정된다.
Mark가 Ledger Nano를 검사했습니다. 이 회로 기판에는 마이크로컨트롤러, LTE 통신 모듈, 안테나, eSIM 등의 구성 요소가 포함되어 있으며 내부 배선을 통해 장치 디스플레이 관련 SPI 통신 링크에 연결됩니다.
가능한 작동 방식은 기기에서 화면으로 전송된 문자 데이터를 듣고 Ledger 글꼴용으로 훈련된 인식 로직을 사용하여 화면 콘텐츠를 재구성하는 것입니다. Ledger 장치가 처음 초기화되면 24개의 니모닉 단어가 화면에 표시됩니다. 정상적인 상황에서는 장치 내부적으로 니모닉 단어가 생성되어 표시됩니다. Ledger의 보안 요소는 개인 키를 저장하고 키 작업을 수행하는 역할을 합니다.
공격자가 스크린 링크 우회에서 이 단어를 읽어 셀룰러 네트워크를 통해 전송할 수 있다면 사용자가 초기화를 완료한 후에 완전한 니모닉 문구를 얻을 수 있습니다. 이후 과정에서 해커는 지갑에 접근할 필요가 없으며, 호환되는 다른 지갑을 통해 니모닉 문구를 복원하고 해당 주소의 자산을 통제할 수 있다.
공인 리셀러 CryptoBilis가 비밀리에 인수되었습니다:
CryptoBilis는 Ledger의 동남아시아 공인 유통업체입니다. 많은 사용자가 Ledger에서 장비를 주문하지 않습니다(프랑스 공장에서 French Post를 통해 배송하는 데 시간이 오래 걸리기 때문). 이 딜러는 이르면 지난 3월 비밀리에 인수됐고, 인수 계약에서도 최소 6개월 동안 인수 사실을 비밀로 유지해야 했다. 해커들이 오랫동안 계획을 세웠음이 분명했습니다.
현재 크립토빌리스를 인수한 사람은 북한 해커인 것으로 추측되고 있다. 마이크로 회로 기판과 마이크로 컨트롤러를 대량 맞춤화하고 수정할 수 있는 능력을 가진 사람들은 당연히 평범한 사람들이 아닙니다. 하지만 업계에서는 아직 조사가 진행 중이어서 해커의 신원은 당분간 확인할 수 없다.
댓글