요약:
보안 회사 SlowMist Technology가 발표한 뉴스에 따르면 SlowMist는 최근 사용자 자산이 도난당했다는 여러 건의 보고를 받았습니다. 조사 결과, 영향을 받은 사례에는 개인 키 유출이 포함되었으며, 이러한 사용자는 FomoPeek 애플리케이션을 설치했거나 이미 설치한 것으로 나타났습니다. FomoPeek 자체는 암호화폐 지갑이 아니지만, 사용자가 체인의 자금 이동에 주의를 기울이고 추적할 수 있도록 돕고, 시장에 영향을 미칠 수 있는 온체인 정보가 발생하면 사용자에게 경고를 보내는 도구입니다. 그러나 연구에 따르면 해당 애플리케이션에는 선언된 비즈니스와 아무 관련이 없는 두 개의 내장 기능 모듈이 있는 것으로 나타났습니다.
정보를 훔치는 데 사용되는 내장된 iOS 커널 수준 공격 프레임워크:
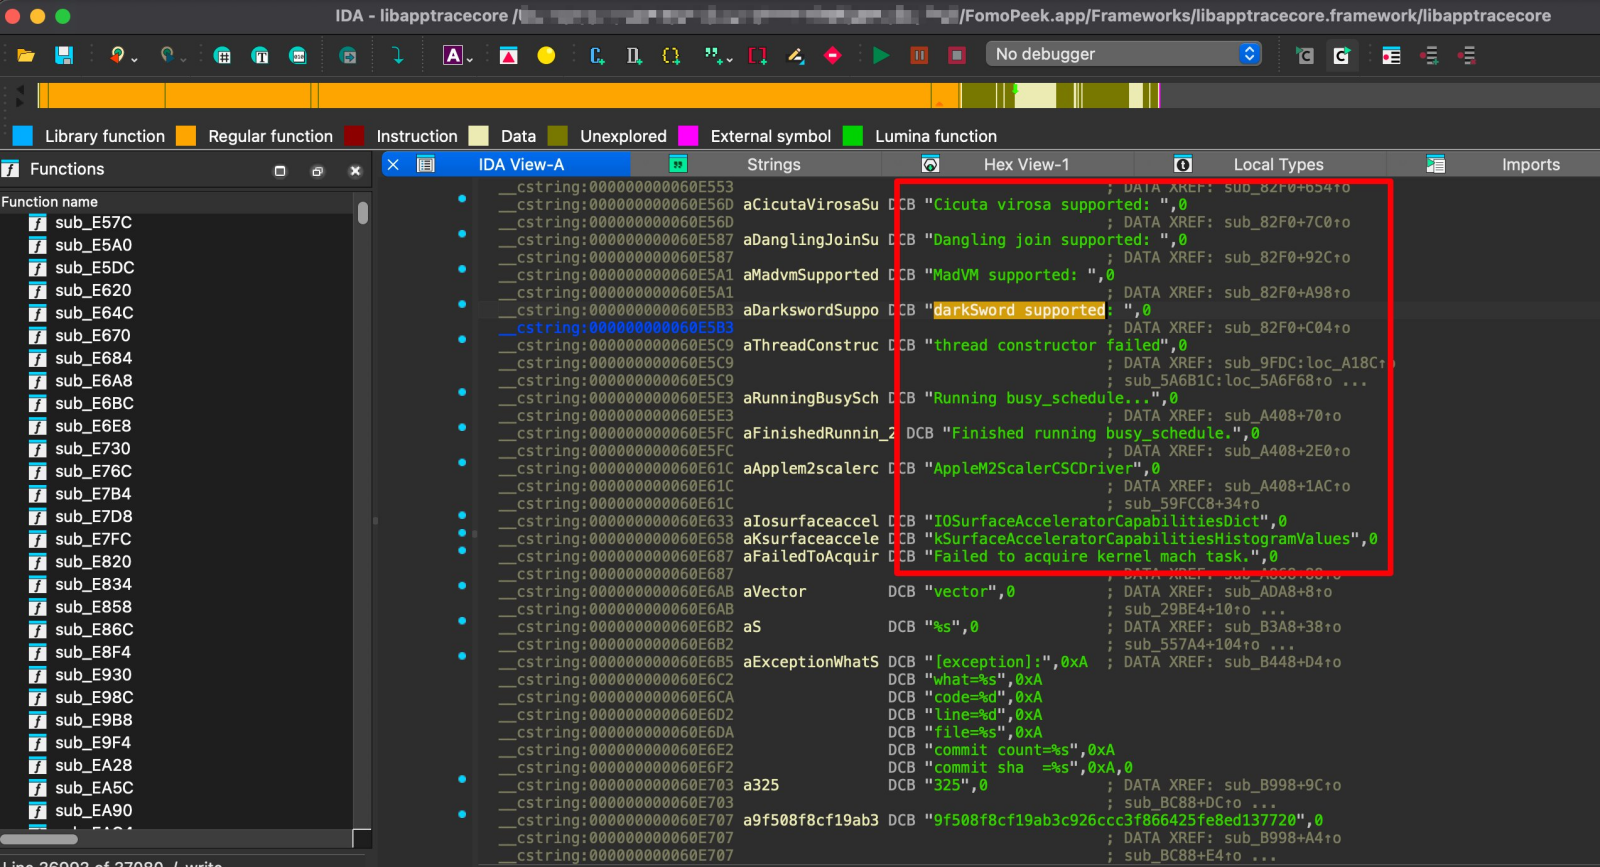
FomoPeek에 내장된 iOS 커널 수준 취약점 악용 프레임워크에는 다양한 악용 방법이 있습니다. 프레임워크는 장치 모델과 사용된 실제 iOS 버전을 기반으로 공격 방법을 자동으로 선택할 수 있습니다. 익스플로잇이 성공하면 공격자는 iOS 샌드박스를 탈출하여 키체인의 데이터에 액세스하고 암호를 해독할 수 있을 뿐만 아니라 기기의 다른 앱에 속한 파일을 읽을 수도 있습니다.
이는 암호화된 지갑 개인 키, 니모닉/시드 문구, 로그인 자격 증명, 채팅 로그, 파일 등과 같이 기기에 저장된 모든 민감한 데이터가 해커에 의해 도난당하여 공격자가 제어하는 서버에 업로드될 수 있음을 의미합니다. FomoPeek은 공격자로부터 원격으로 지시를 받을 수도 있습니다.
이 커널 수준 취약점 악용 프레임워크는 iOS 12.0~iOS 18.7 및 iOS 26.0~iOS 26.1, 즉 Apple이 수정한 보안 취약점을 이용하여 공격을 실행할 수 있습니다. 사용자가 항상 최신 버전의 iOS를 사용하는 경우 취약점이 수정되며 FomoPeek은 해당 취약점을 계속해서 악용할 수 없습니다.
KOL에 비용을 지불하여 신규 사용자를 유치하여 더 많은 사용자가 다운로드하고 설치할 수 있도록 유도하세요.
FomoPeek은 새로운 프로젝트로서 더 많은 암호화폐 사용자가 빠르게 다운로드하여 사용할 수 없기 때문에 애플리케이션에서는 새로운 사용자를 홍보하고 유치하기 위해 KOL을 초대하기 위해 비용을 지불하는 방식을 채택합니다. Bluepoint.com에서 본 사진에 따르면 KOL은 추천 코드를 사용하여 FomoPeek 앱을 다운로드하고 등록하도록 사용자를 초대하며, 그러면 신규 사용자는 7USDT의 보상을 받을 수 있습니다. KOL의 경우 더 높은 보상을 받을 수 있습니다.
이러한 방식으로 FomoPeek은 통화권에 있는 다수의 사용자에게 신속하게 연락하여 사용자가 애플리케이션을 다운로드하도록 유도한 다음 지갑 개인 키를 훔치고 사용자 자산을 전송하기 시작할 수 있습니다. 자산을 도난당한 암호화폐 사용자에게는 이러한 손실의 물결이 매우 컸습니다. 많은 사용자의 지갑이 직접 비워져 자산 복구가 어려워졌습니다.
iOS는 항상 최신 버전을 유지하는 한 안전하게 유지됩니다.
현재 상황으로 볼 때 이러한 커널 수준 공격은 2026년 3월 Google이 보고한 고위험 iOS 보안 취약점인 DarkSword 시리즈 익스플로잇 프레임워크를 사용할 가능성이 높습니다. Google이 Apple에 통보한 후 Apple은 후속 새 버전에서 취약점을 수정했기 때문에 최신 버전을 사용하는 사용자는 영향을 받지 않습니다.
전반적으로 iOS 시스템은 여전히 안전합니다. 전제는 사용자가 항상 최신 버전을 사용하고 자동 업데이트 기능을 켜야 한다는 것입니다. iOS가 업데이트될수록 점점 더 정체되기 때문에 업데이트를 완전히 끄지 마십시오. 통화권 사용자의 경우 최신 버전의 iPhone+iOS를 사용하는 것이 안전율이 더 높습니다. 결국 자산 보안 문제가 수반되므로 안전이 최우선입니다.
또한 NodeSeek 커뮤니티의 공격자들은 이전에 가짜 무료 VPS 서버 활동을 공개했습니다. 이 활동에는 DarkSword 시리즈 공격 프레임워크도 사용되었는데, 이는 이전에는 드물었던 이러한 유형의 커널 수준 공격이 일반 사용자를 공격하기 시작했음을 의미합니다. 출처를 알 수 없는 애플리케이션을 다운로드하지 말고, 낯선 사이트를 열지 않는 것도 방어 방법이지만, 어떤 경우에도 iOS 업데이트를 정상적으로 유지해 주셔야 합니다.
댓글