요약:
금세기 초에 Windows XP 시스템을 설치한 사용자는 FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8 키도 알고 있을 것입니다. 누구든지 Windows XP의 볼륨 라이선스 버전을 다운로드하고 이 키를 일치시키면 시스템을 활성화할 수 있습니다. Microsoft는 이 키가 남용되고 있음을 알고 있었지만 과감한 조치를 취하지 않았습니다. Microsoft는 SP1 버전이 출시될 때까지 이 키를 금지하지 않았습니다.
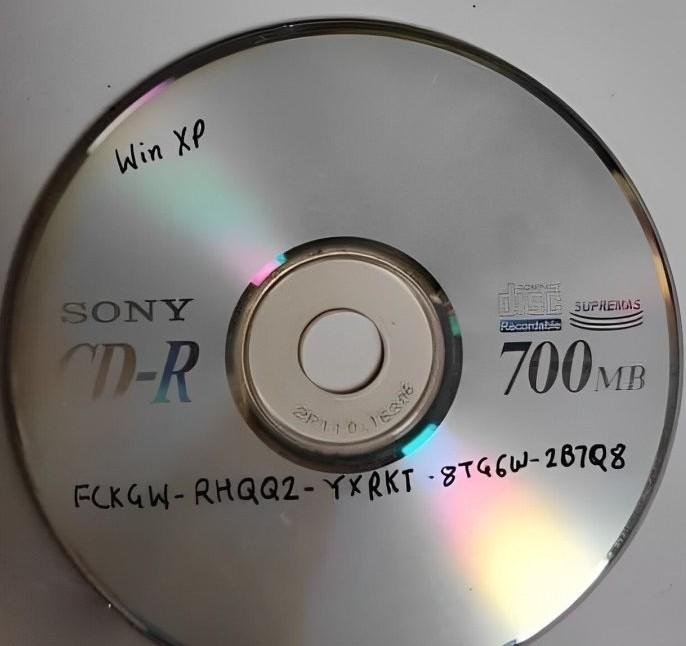
전직 Microsoft 엔지니어는 OEM 직원이 사전에 정보를 유출했을 수도 있다고 말했습니다.
전 Microsoft 엔지니어인 Dave Plummer는 원래 Windows XP가 소매 버전과 볼륨 라이선스 버전으로 나누어졌다고 말했습니다. 정품 버전은 운영 체제 라이센스를 직접 구매한 모든 사용자가 사용할 수 있었던 반면(당시에는 모두 설치 CD와 함께 제공됨) 후자는 주로 Microsoft 파트너 및 OEM이 사용했습니다.
볼륨 라이선스 버전을 사용하면 파트너와 OEM이 활성화를 위해 하나씩 다른 키를 사용하지 않고도 일괄적으로 기기에 시스템을 설치할 수 있습니다. 적어도 당시에는 일반 사용자가 OEM에 적합한 볼륨 라이선싱 디스크에 액세스할 수 없었습니다. 시스템 설치 중에 설치 프로그램은 사용자가 입력한 키를 CD의 특정 데이터와 비교합니다. 이 암호화 메커니즘은 Microsoft에서 생성한 합법적인 키를 식별할 수 있습니다.
Windows XP의 OEM 지향 버전은 2001년 8월 24일에 완성되었으며, Windows XP는 2001년 10월 25일에 공식 출시되었습니다. OEM이 사전 설치할 수 있도록 볼륨 인증 디스크가 OEM에 미리 발송되었습니다. 데이브 플러머(Dave Plummer)는 윈도우 XP가 공식 출시되기 전에 델이나 인텔 등 대형 OEM 직원이 설치 이미지와 키를 유출했을 가능성이 있다고 말했고, 이후 불법 복제 조직인 Devils0wn이 이를 온라인으로 빠르게 퍼뜨려 모든 사람이 사용할 수 있도록 했다.
Microsoft는 자유방임주의 태도를 채택합니다.
Microsoft는 이러한 유형의 볼륨 라이선스 키 유출을 알고 있습니까? 물론 데이브 플러머는 마이크로소프트가 사용자들에게 불필요한 불편을 끼치고 싶지 않기 때문에 적어도 윈도우 XP 공식 버전에서는 자유방임주의 태도를 취했고, 윈도우 XP SP1 버전이 출시될 때까지 아무런 조치도 취하지 않았다고 말했다.
SP1이 출시되었을 때 Microsoft는 정기적으로 운영 체제 활성화 블랙리스트에 유출된 키를 포함시켰습니다. 당시 금지된 키는 640개였습니다. SP2가 출시되고 Microsoft의 진정한 부가가치 계획이 계속해서 인증 감지를 강화하면 블랙리스트에 있는 활성화 키를 불법적으로 사용하여 활성화된 시스템은 정상적으로 업데이트를 얻을 수 없게 됩니다.
많은 사람들이 FCKGW 키가 효과적인 이유는 단순히 Microsoft의 키 생성 알고리즘이 상대적으로 간단하기 때문이라고 생각하지만 Dave Plummer는 이 말을 단호히 거부합니다. Plummer는 키 생성 알고리즘이 사무실에 들어올 때 문틀에 부딪힐 정도로 큰 두뇌를 가진 정말 똑똑한 사람들 그룹에 의해 작성되었다고 말했습니다.
댓글