요약:
구글은 월요일 인간의 도움 없이 자동으로 소프트웨어 취약점을 식별하고 이용할 수 있는 해킹 도구를 발견했다고 발표해 인공지능(AI) 에이전트가 제기하는 위험을 강조했습니다. Google Threat Intelligence Group(GTIG)은 3분기 보고서에서 조사 결과를 자세히 설명했습니다. 해당 도구는 인터넷에 노출된 시험판 서버에 위치해 있었다고 보고서는 밝혔습니다. 공격자는 종종 이러한 서버를 사용하여 공격 도구를 저장하고 준비합니다. Google은 이 도구의 이름을 "exploit_agent"로 지정했습니다.
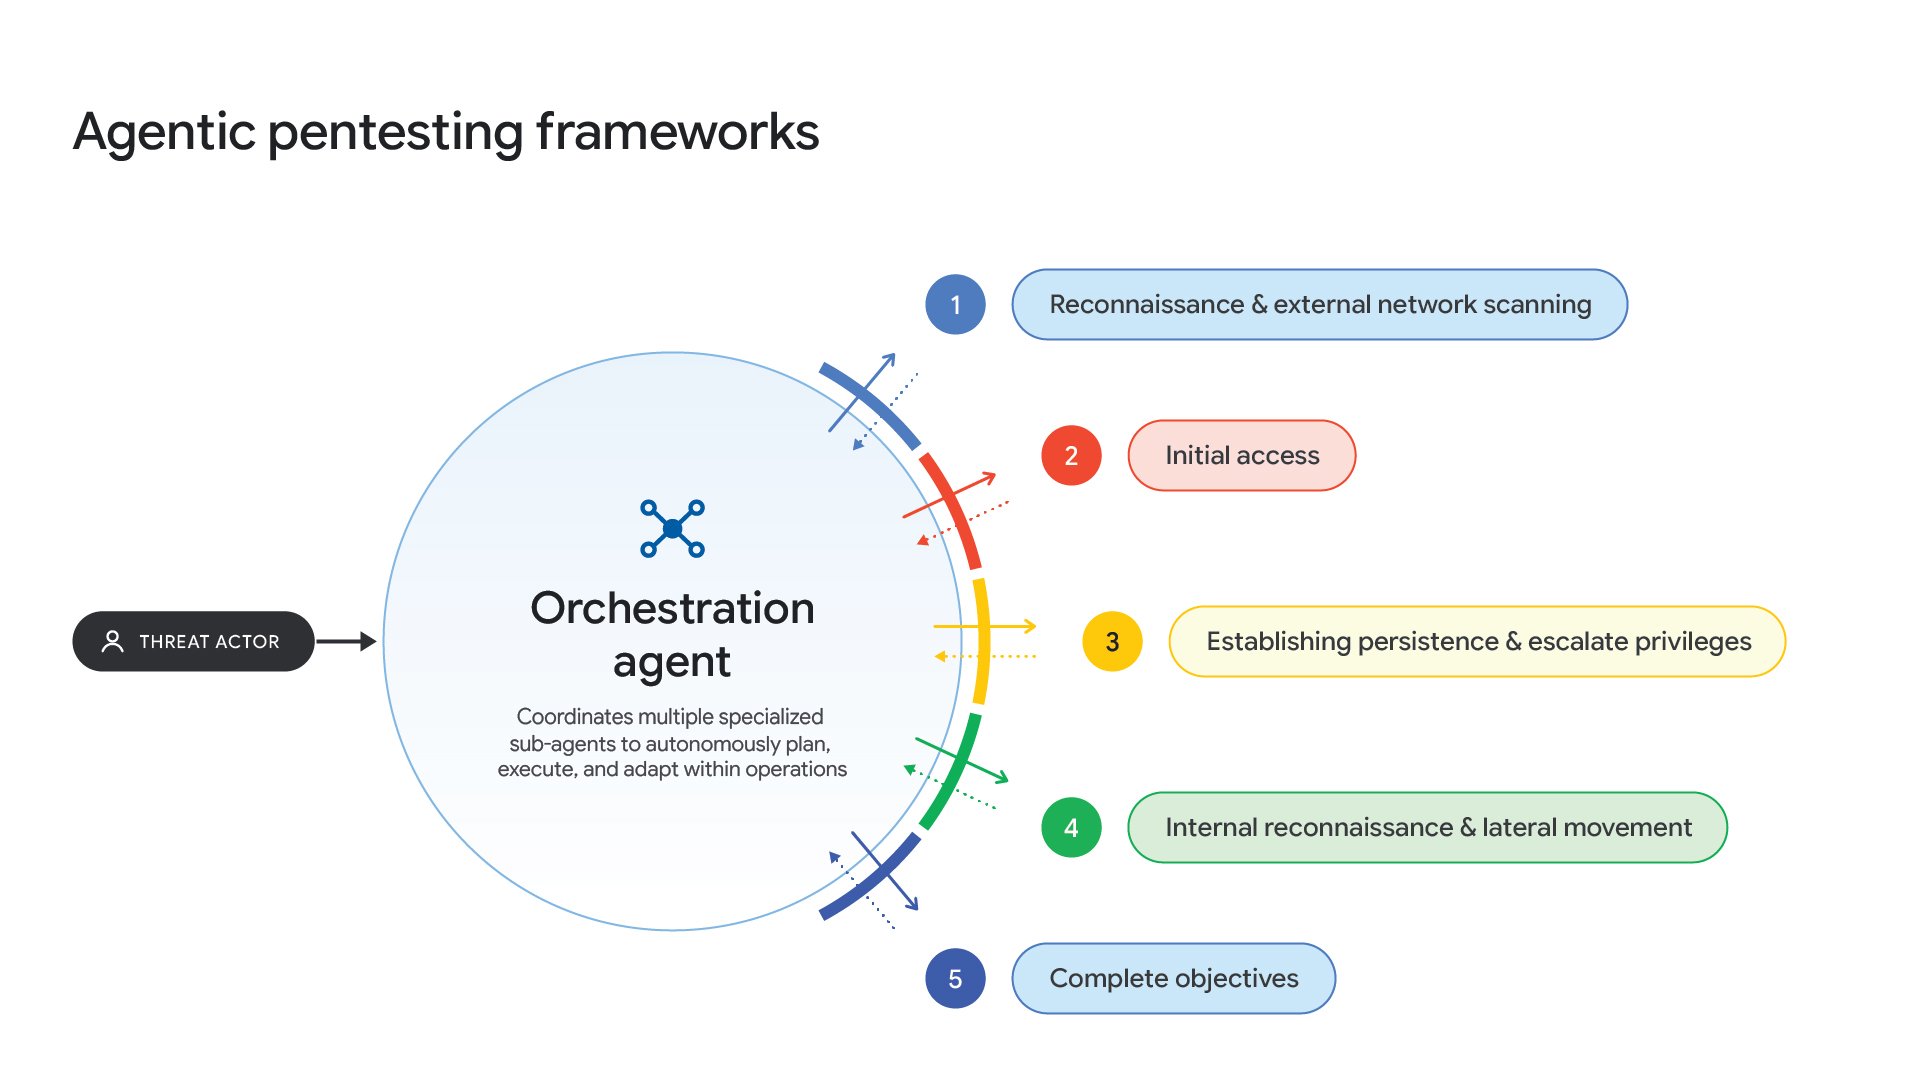
이 도구는 Google이 '네이티브' 모델이라고 부르는 주요 비즈니스 모델을 포함하여 챗봇의 기반이 되는 인공 지능 기술인 여러 LLM(대형 언어 모델)을 활용합니다.
그런 다음 이 도구는 널리 사용되는 웹 소프트웨어에서 패치 업데이트, 소프트웨어 개발자가 취약점을 수정하기 위해 출시한 업데이트를 모니터링합니다.
새 패치가 출시되면 도구는 수정 전과 후의 프로그램 코드를 비교하여 취약점이 어디에 있는지 확인합니다. 이는 편집자가 무엇을 변경했는지 확인하기 위해 두 가지 버전의 문서를 비교하는 것과 유사하며 이러한 변경으로 인해 문제가 드러날 수 있습니다.
그런 다음 도구는 취약점을 악용하는 공격 코드를 자동으로 작성하고 자동으로 실행합니다.
Google은 공격자가 이런 방식으로 공격을 수행하는 것을 본 것은 이번이 처음이라고 말했습니다.
보고서에는 다음과 같이 명시되어 있습니다. "지난 분기에 처음으로 Google 위협 인텔리전스 팀은 위협 행위자가 대규모 언어 모델 프레임워크를 활용하여 사람의 개입 없이 취약점 발견 및 악용을 완전히 자동화했다는 사실을 발견했습니다."
이번 발견은 자율 AI 에이전트가 기존 시스템을 위협할 수 있다는 우려가 커지고 있음을 더욱 확증합니다.
마이클 바 연준 총재는 월요일 자율 AI 에이전트가 몇 분 안에 은행 운영을 촉발할 수 있다고 말했습니다.
올해 9월 Apollo Global Management의 수석 이코노미스트인 Torsten Slok은 AI 보조원이 자동으로 가계 자금을 수익률이 더 높은 계좌로 이체하면 은행이 많은 저비용 예금을 잃을 수 있다고 경고했습니다.
Google 보고서의 이미지는 이 도구가 WordPress 플러그인 Spectra(Gutenberg용 Ultimate Addons) 버전 2.19.25의 액세스 제어 메커니즘을 확인하고 있음을 보여줍니다.
액세스 제어는 다양한 사용자가 수행할 수 있는 작업을 결정하는 코드를 나타냅니다. 보고서에는 이 취약점 검사가 궁극적으로 실제 공격으로 이어졌는지 여부는 명시되지 않았습니다.
사전 출시 서버에는 공격자가 네트워크 방어를 뚫은 후 내부 네트워크 구조를 매핑할 수 있는 다른 스크립트도 저장되어 있습니다. Google에서는 이를 '내부 정찰'이라고 부릅니다.
또한 이러한 스크립트는 많은 수의 비밀번호를 반복적으로 시도하고 공격자가 나중에 감염된 시스템에 다시 액세스할 수 있도록 웹사이트에 숨겨진 원격 제어 프로그램인 WebShell을 설치하여 소위 "무차별 대입 크래킹"을 수행할 수 있습니다.
Google은 또한 동일한 서버에서 피해자로부터 도난당한 데이터를 발견했습니다. 관련 기록에 따르면 이 도구의 운영자는 프랑스 미디어, 엔터테인먼트 및 교육 산업의 웹사이트에 대한 공격을 시작했을 수 있습니다.
API 키는 비밀번호와 유사하며 소프트웨어가 인공지능 서비스에 액세스할 수 있도록 해줍니다.
관련 러시아어 메모에 대한 Google의 번역에는 "자동 공격을 위한 LLM API 키(exploit_agent 파일럿 프로젝트)" 및 "키를 직접 입력하십시오. 채팅이 아닌 바로 여기에 있습니다. 두 줄이 모두 필요합니다."
이러한 결과는 Google이 이전에 설명한 더 광범위한 추세에 부합합니다.
2026년 1월부터 8월 사이에 취약점 공개 및 악용의 총 횟수가 거의 두 배로 늘어났습니다.
소프트웨어 개발자에게 아직 알려지지 않은 취약점을 노리는 공격인 제로데이 익스플로잇은 2025년 월 평균 8회, 2026년 월 평균 11회, 8월에는 22회까지 발생했습니다.
구글은 또한 CAIRN과 PentAGI라는 오픈소스 AI 공격 도구가 실제 네트워크 침입 활동에 사용된 사실을 발견했다고 밝혔습니다.
댓글