
요약:
Google은 Chrome 브라우저에 새로운 보안 보호 메커니즘을 도입한다고 발표했습니다. 앞으로는 사용자가 시스템에 의해 "의심스러운" 것으로 판단되는 웹사이트를 방문하면 브라우저는 사용자가 잠재적인 온라인 사기, 악성 코드 및 피싱 공격 위험을 식별할 수 있도록 사전에 경고를 발행할 것입니다.
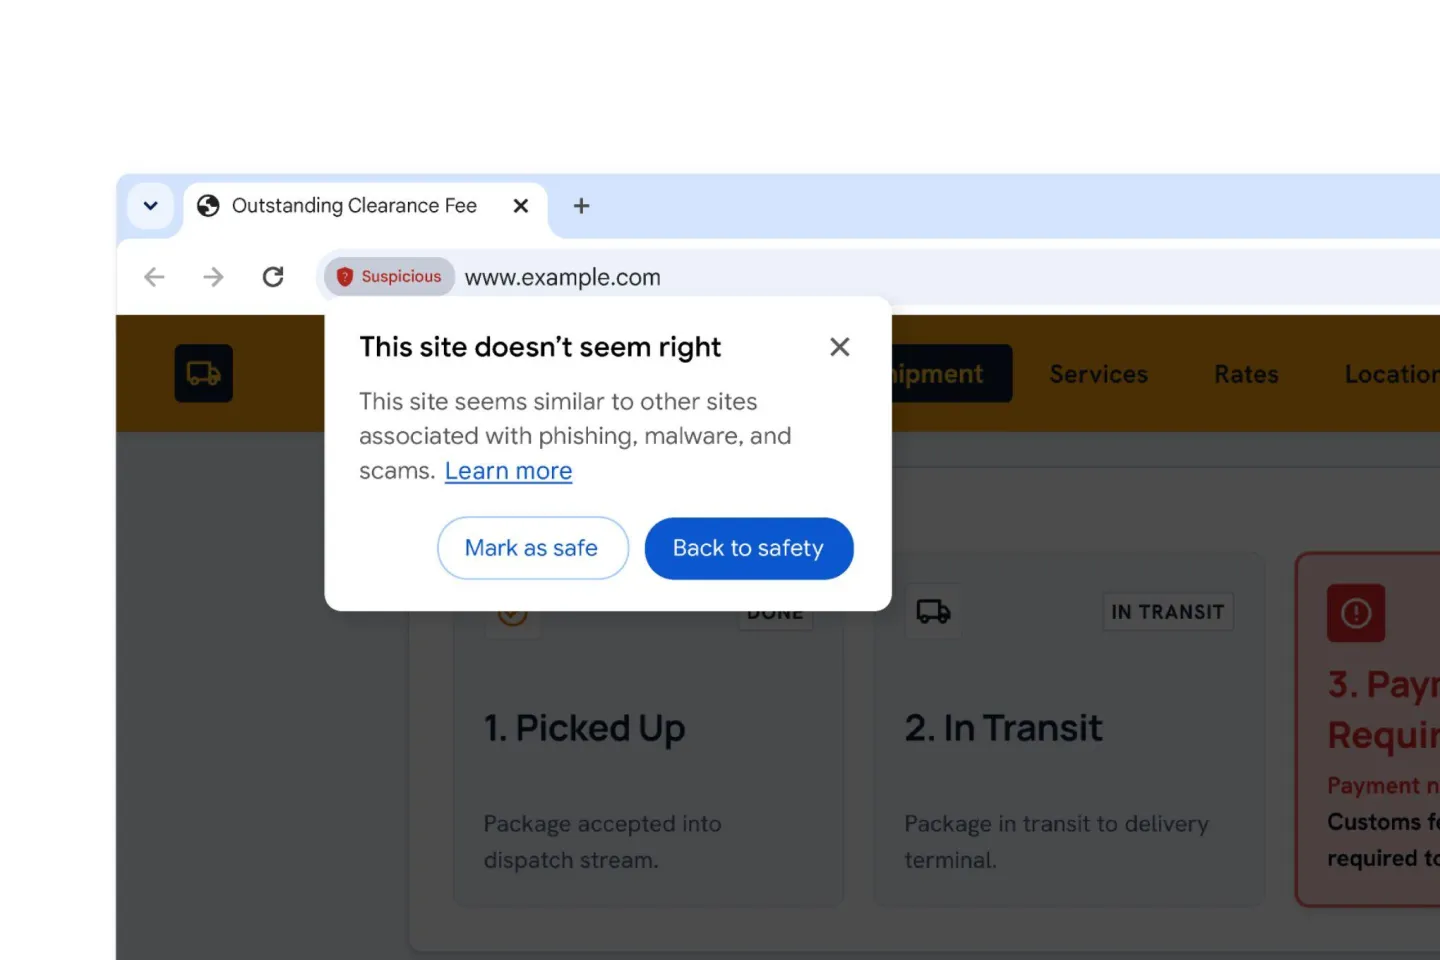
Google에서 발표한 정보에 따르면 새로운 메커니즘은 기존의 '위험한 웹사이트' 경고 시스템에 새로운 수준의 '의심스러운 웹사이트'를 추가합니다. 악의적인 행위가 확인된 위험한 웹사이트와 달리 의심스러운 웹사이트는 그 특성 중 일부가 사기, 악성코드 유포, 피싱 웹사이트와 유사하다는 의미일 뿐 어느 정도 위험은 존재하지만 시스템이 그 위험성을 완전히 확인할 수 있는 수준에는 도달하지 못한 상태입니다.
Google은 이 분류가 2단계 위험 평가 모델을 채택한다고 밝혔습니다. 의심스러운 웹사이트의 경우 브라우저는 사용자에게 위험 경고를 표시하지만 사용자가 지식을 확인한 후에는 웹사이트에 계속 액세스할 수 있습니다. 시스템이 잘못 판단할 수 있으므로 사용자가 웹사이트가 안전하다고 확신하는 경우에도 관련 페이지를 계속 열거나 신뢰할 수 있는 웹사이트로 표시할 수도 있습니다.
반면에 Chrome의 기존 위험한 웹사이트 경고는 더 엄격합니다. 보안 시스템이 해당 웹사이트가 악성이라는 확신을 갖게 되면 브라우저는 더욱 눈에 띄는 전체 화면 경고 페이지를 표시하고 악성 프로그램, 계정 도용 또는 사기 행위에 직면할 위험을 줄이기 위해 사용자에게 계속 접속하지 말라고 조언합니다.
인터페이스 디자인 관점에서 보면 새로운 의심스러운 웹사이트 경고가 팝업창 형태로 나타나게 되며 데스크톱과 모바일 단말기 모두 유사한 디자인이 사용될 예정이다. 경고가 실행되면 원본 웹페이지 콘텐츠가 완전히 숨겨지지 않고 계속 표시되지만 어두워져서 사용자가 관련 정보를 보고 계속 액세스할지 여부를 결정할 수 있습니다.
위험한 웹사이트의 경우 Chrome은 계속해서 더 높은 수준의 차단 방법을 사용합니다. 전체 웹페이지가 빨간색 경고 인터페이스로 덮이고 원본 페이지 콘텐츠를 직접 볼 수 없습니다. 이는 현재 링크에 심각한 보안 위협이 포함될 수 있음을 사용자에게 명확하게 상기시킵니다.
보고서에 따르면 이 새로운 기능은 Chrome의 이전 다운로드 보안 보호 메커니즘과 유사한 2단계 위험 전략을 사용합니다. Google은 최근 몇 년 동안 브라우저 보안 기능을 지속적으로 강화해 왔으며 파일 다운로드 분야에서도 유사한 등급 경고 시스템을 구현했습니다. 동시에 '향상된 세이프 브라우징' 모드를 활성화한 사용자를 위해 Google은 Gemini 인공지능 모델을 기반으로 사기 식별 및 감지 기능을 지속적으로 강화하고 있습니다.
새로운 의심스러운 웹사이트 경고 기능이 모든 Chrome 사용자에게 제공되는지 아니면 향상된 세이프 브라우징 기능을 활성화한 사용자에게만 제공되는지는 확실하지 않습니다. Google은 아직 자세한 배포 범위와 최종 푸시 계획을 발표하지 않았습니다.
업계 관계자들은 온라인 사기 및 피싱 공격 방법이 점점 더 정교해지면서 블랙리스트 차단에만 의존해서는 모든 잠재적 위협을 커버하기 어렵다고 믿고 있습니다. Chrome은 '안전함'과 '위험함' 사이에 중간 수준인 '의심스러움'을 추가함으로써 사용자에게 더 많은 보안 위험 정보를 제공하는 동시에 사용자의 선택권을 유지함으로써 전반적인 탐색 보안을 향상할 수 있습니다.
댓글