요약:
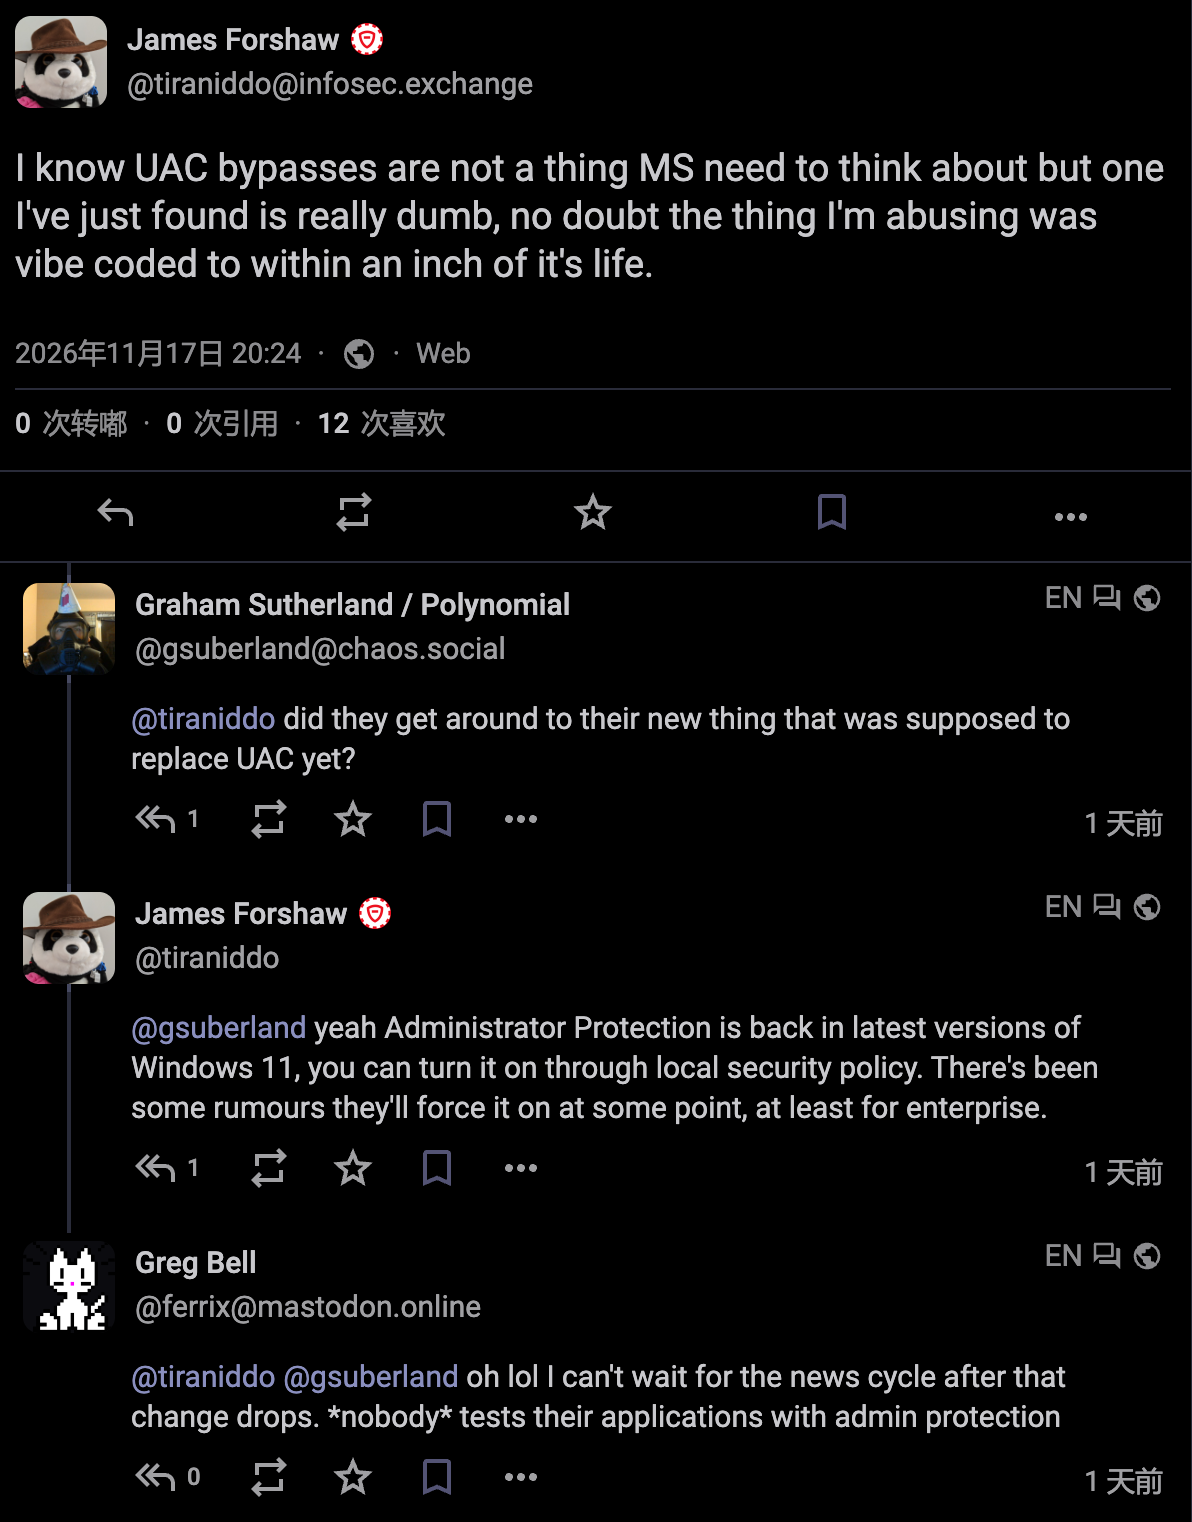
Google 보안 연구원인 James Forshaw는 최근 소셜 미디어에서 Microsoft의 보안 취약성에 대해 불평했습니다. Forshaw는 터무니없이 어리석은 UAC 사용자 계정 제어 우회 방법을 발견했다고 말했습니다. Forshaw는 악용된 구성 요소가 AI 코딩의 산물인 것 같다고 풍자했습니다. 그러나 Forshaw는 영향을 받는 특정 구성 요소, 취약점 악용 방법 및 영향을 받는 특정 버전을 발표하지 않았습니다.
UAC 사용자 계정 컨트롤은 Windows 시스템에서 관리자 권한을 제어하는 전통적인 메커니즘입니다. 관리자 계정이 시스템에 로그인한 후 일상적인 응용 프로그램은 일반적으로 제한된 토큰을 사용하여 실행됩니다. 소프트웨어 설치, 시스템 파일 수정 또는 중요한 설정 변경이 필요한 경우 시스템은 사용자가 전체 권한을 확인하고 부여할 수 있는 확인 창을 표시합니다.
UAC 우회를 통해 로컬 관리자 계정에서 이미 실행 중인 악성 프로그램이 팝업 확인 단계를 건너뛰고 전체 관리자 토큰을 직접 얻을 수 있습니다. 그런 다음 공격자는 시스템 파일 및 레지스트리를 수정하거나, 보안 기능을 끄거나, 실행을 위해 높은 권한이 필요한 악성 구성 요소를 설치할 수 있습니다.
Microsoft는 UAC 메커니즘을 다양한 권한을 격리해야 하는 보안 경계가 아닌 심층 방어 기능으로 정의합니다. Microsoft의 보안 서비스 표준에 따르면 UAC를 우회하는 것만으로는 기본적으로 보안 업데이트나 버그 현상금을 받을 수 없습니다.
Microsoft는 후속 릴리스에서 남용된 구성 요소를 계속 수정할 수 있지만 일반적으로 CVE 번호를 할당하거나 긴급 보안 권고를 발행하지 않습니다. 이것이 바로 Forshaw가 원래 게시물에서 Microsoft가 UAC 우회를 고려할 필요가 없다고 말한 이유입니다.
관련 취약점은 Microsoft에 의해 수정되었습니다:
CVE 번호나 보안 공지는 없지만 Microsoft는 보안 연구원이 보고한 취약점을 계속 수정할 예정입니다. 현재 Microsoft는 기존 UAC 관리자 승인 모드를 일부 낮은 수준의 우회 방법에 저항할 수 있는 관리자 보호로 대체했습니다.
Forshaw는 관리자 보호 미리보기 단계에서 9가지 우회 방법을 발견했으며 이러한 우회 문제는 공식 버전에서 수정되었습니다. 이제 취약점이 수정되었으므로 Forshaw는 취약점의 원인과 개념 증명 프로그램을 자세히 설명하는 블로그도 게시할 것으로 추정됩니다.
댓글