
요약:
인도의 디지털 인증 기관인 eMudhra/emSign이 최근 보안 연구원들에 의해 8개 중간 인증서의 개인 키를 유출한 것으로 밝혀졌습니다. 이러한 중간 인증서는 하위 인증서를 발급하는 데 사용됩니다. 따라서 개인 키를 획득한 공격자는 중간자 하이재킹을 수행하기 위해 모든 웹사이트나 서비스에 대한 인증서를 발급할 수 있습니다.
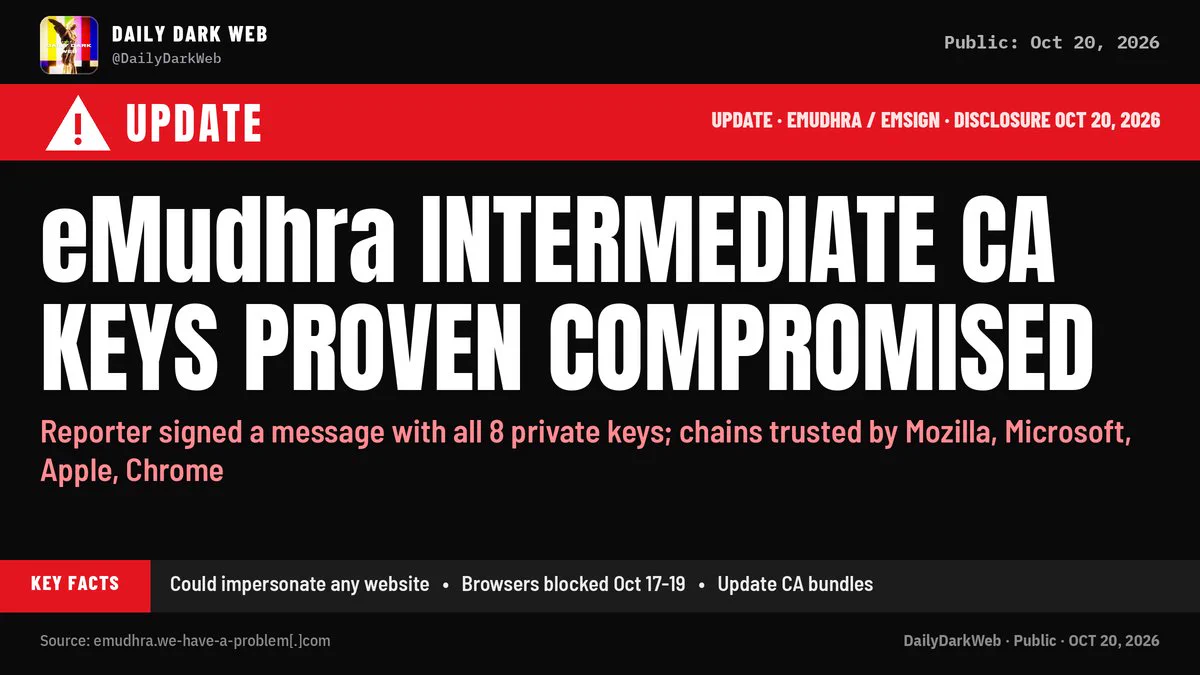
더 놀라운 점은 인증서의 개인 키가 4글자뿐이라는 점입니다. 일반적으로 개인 키의 내용은 매우 깁니다. 이 인도 회사가 4자리 개인 키만으로 인증서를 발급하고 이 중간 인증서를 사용하여 다른 웹사이트 및 서비스에 대한 인증서에 서명할 만큼 터무니없을 수 있는지 아무도 모릅니다.
중간자 하이재킹을 방지하기 위해 Firefox 브라우저, Google 브라우저, Apple 및 Microsoft는 현재 긴급하게 업데이트를 출시하거나 인증서 차단 목록을 업데이트하여 eMudhra의 문제가 있는 모든 인증서를 취소하고 있습니다. 즉, 문제가 있는 인증서로 서명된 하위 인증서는 현재 주류 브라우저에서 신뢰되지 않으며 사용자에게 액세스할 때 차단 메시지가 표시됩니다.
문제는 일부 소프트웨어가 인증서 취소 메커니즘을 제공하지 않기 때문에 새 버전을 출시해야만 이러한 인증서를 차단할 수 있다는 것입니다. 현재 Go, NSS, Python certifi, Rust, Electron 등의 소프트웨어 업데이트가 출시되었습니다. 이러한 소프트웨어 사용자는 즉시 최신 버전으로 업그레이드하는 것이 좋습니다.
현재 알려진 정보에 따르면 이러한 문제가 있는 인증서의 개인키는 유출되지 않았으나, 발급 당시부터 결함이 있는 개인키 생성기를 사용하고 있는 것으로 나타났습니다. 모질라 재단이 발표한 분석에 따르면 영향을 받은 P-384 타원 곡선 개인 키 8개에 해당하는 정수는 모두 256 미만이며 실제 값은 4, 56, 66, 115, 155, 156, 230, 237입니다.
일반적인 P-384 개인 키는 약 384비트의 무작위성을 가져야 하지만, 이러한 키에는 유효한 정보가 몇 비트만 있으므로 철저한 방법을 통해 실제 키를 빠르게 찾을 수 있습니다. 물론 지금은 보안 연구원이 개인 키를 공개하지 않더라도 다른 사람들이 철저한 방법을 통해 개인 키를 찾을 수 있으므로 이러한 인증서는 더 이상 안전하지 않습니다.
인증서 문제로 인해 사용자는 적시에 브라우저를 업데이트하고 오랫동안 이전 버전을 사용하지 않는 것이 좋습니다. 일부 이전 버전은 해지 목록을 업데이트할 수 없으므로 이전 인증서를 차단할 수 없으므로 일일 액세스에 심각한 보안 문제가 발생할 수 있습니다.
댓글