요약:
닛케이아시아에 따르면 일본 정부 지원 연구기관 이화학연구소(RIKEN)가 운영하는 슈퍼컴퓨터 '후가쿠(Fugaku)'가 최근 사이버 보안 침해를 당했다. 공격자는 운영 체제에 대한 무단 액세스 권한을 얻었습니다. 최대
4,597명의 개인정보 및 관련 민감한 데이터가 유출되었을 수 있습니다
. 이 사건은 또한 사이버 보안 투자에 있어서 일본 과학 연구 기관의 단점을 드러냈습니다.
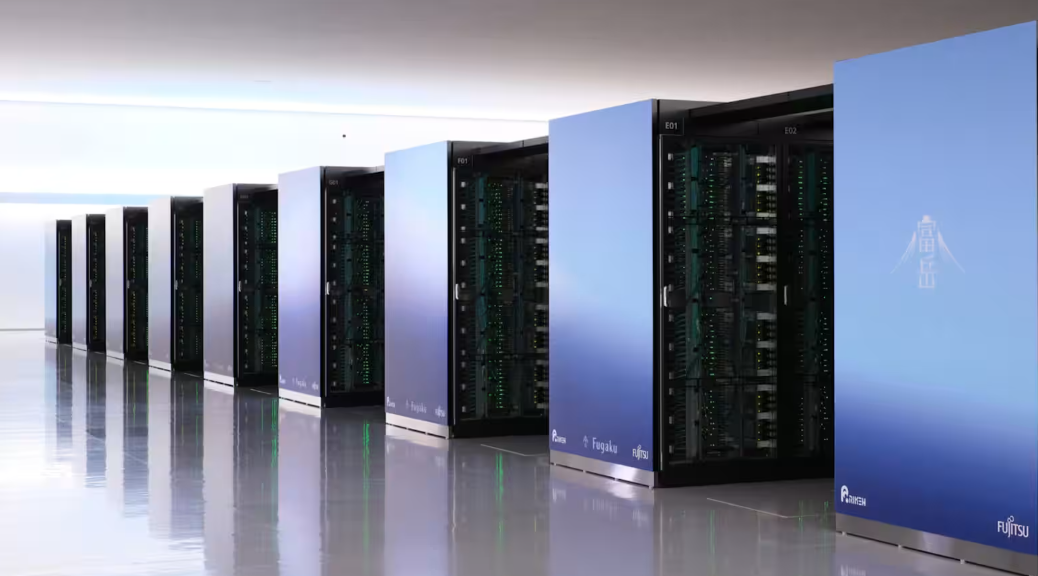
리켄 과학기술연구소(RIKEN Institute of Science and Technology)는 월요일 현지 시간으로 후가쿠(Fugaku) 슈퍼컴퓨터의 운영체제에 무단으로 접근한 사실을 발견했다고 발표했습니다. 연구소는 도난당했을 가능성이 있는 정보에는 사용자 이름, 연구 데이터, 최대 4,597명이 관련된 시스템 액세스에 사용되는 개인 키가 포함되어 있다고 밝혔습니다.
보고서는 일본 정부의 과학기술 분야 예산이 상대적으로 제한적이라고 지적했다. 정부 지원 증가세가 정체되자 국립대학, 이화학연구소 등 과학연구기관은 기업과의 협력을 통해 외부 재정 지원을 모색하기 시작했다.
RIKEN은 외부 연구원의 활용을 촉진하기 위해 네트워크 데이터 교환과 같은 지원 기능을 포함하여 Fugaku의 개방성을 개선해 왔습니다. 하지만 기기 접속 편의성이 높아진다는 것은 곧 사이버 공격의 위험도 높아진다는 의미이기도 합니다.
보고에 따르면 Fugaku의 2026 회계연도 운영 비용은 약
140억엔(약 8,780만 달러)이 될 것입니다.
, 그 중 약130억엔
전력, 유틸리티 및 기타 운영 비용. RIKEN은 운영비에 사이버보안 관련 비용이 포함되어 있지만 유틸리티 및 기타 운영비에 비해 보안 투자가 적다는 점을 인정했습니다.일본 문부과학성 고위 관계자는 지난 2~3년 동안 일본이 정보 시스템 전환을 포함해 네트워크 보안 조치를 강화해 왔다고 말했습니다. 그러나 관계자는 최근 몇 달 동안 사이버 위협의 증가가 크게 가속화되었으며 단순히 기존 보안 조치를 확장하는 것만으로는 더 이상 현재의 위험을 처리하기에 충분하지 않다고 지적했습니다.
이 사건의 영향은 다른 과학 연구 기관에도 영향을 미치기 시작했습니다. 닛케이아시아에 따르면 교토대학 관계자는 이번 사건의 영향에 대해 현재 과학연구계가 긴급 대응을 하고 있다고 밝혔다.
Fugaku 보안 사고가 폭로된 날, 교토대학 정보환경국은 공격자가 Fugaku에서 유출된 개인 키를 사용하여 학교 자체 슈퍼컴퓨터에 무단으로 접근하는 것을 방지하기 위해 다단계 인증 메커니즘을 활성화하기로 신속하게 결정했습니다.
요코하마 국립대학교 요시오카 가쓰나리 교수는 사건 이후 피해 통제 메커니즘에 의문을 제기했습니다. 그는 다수의 서버가 해킹당한 것으로 밝혀졌으며 주요 내부 시스템이 개방형 인터넷 시스템과 효과적으로 격리되었는지, 관련 접근권한 통제가 이루어졌는지 추가로 검증할 필요가 있다고 지적했다.
슈퍼컴퓨터는 과학 연구 기관의 컴퓨팅 업무뿐만 아니라 대학, 공공 연구 기관, 기업의 핵심 연구 성과도 담고 있습니다. 인공지능, 양자기술, 첨단칩 등 경제안보와 산업경쟁력에 관한 연구가 점점 중요해지면서 후가쿠(Fugaku) 등 고성능 컴퓨팅 시설에 저장된 기업 기술정보와 미발표 연구결과는 매우 민감하다.
무단접근은 과학연구업무의 정상적인 발전에 영향을 미칠 뿐만 아니라, 핵심기술 및 연구결과의 유출을 초래하여 관련 기관 및 기업의 경쟁력에 영향을 미칠 수 있습니다. 그러나 반면, 외부 네트워크 연결에 너무 많은 제한을 가하면 외부 연구자들에게 슈퍼컴퓨터를 공개하고 과학 연구 협력을 촉진하려는 원래 의도가 약화될 수 있습니다.
요시오카 카츠나리는 사용 편의성과 안전성 사이의 균형을 어떻게 찾는 것이 과학 연구 기관이 직면해야 할 문제라고 말했습니다.
댓글