요약:
글로벌 해운 및 물류 대기업인 머스크(Maersk)가 최근 사이버 보안 사고를 공개했습니다. 회사는 위협 행위자가 이전에 인수한 자회사의 시스템에 침입하여 일부 데이터를 훔쳤다고 말했습니다. 현재 관련 조사가 계속 진행 중이며, WhiteArmor라는 랜섬웨어 그룹이 이번 공격에 대한 책임을 공개적으로 주장하고 Maersk에 500만 달러의 비트코인 몸값을 요구했습니다.
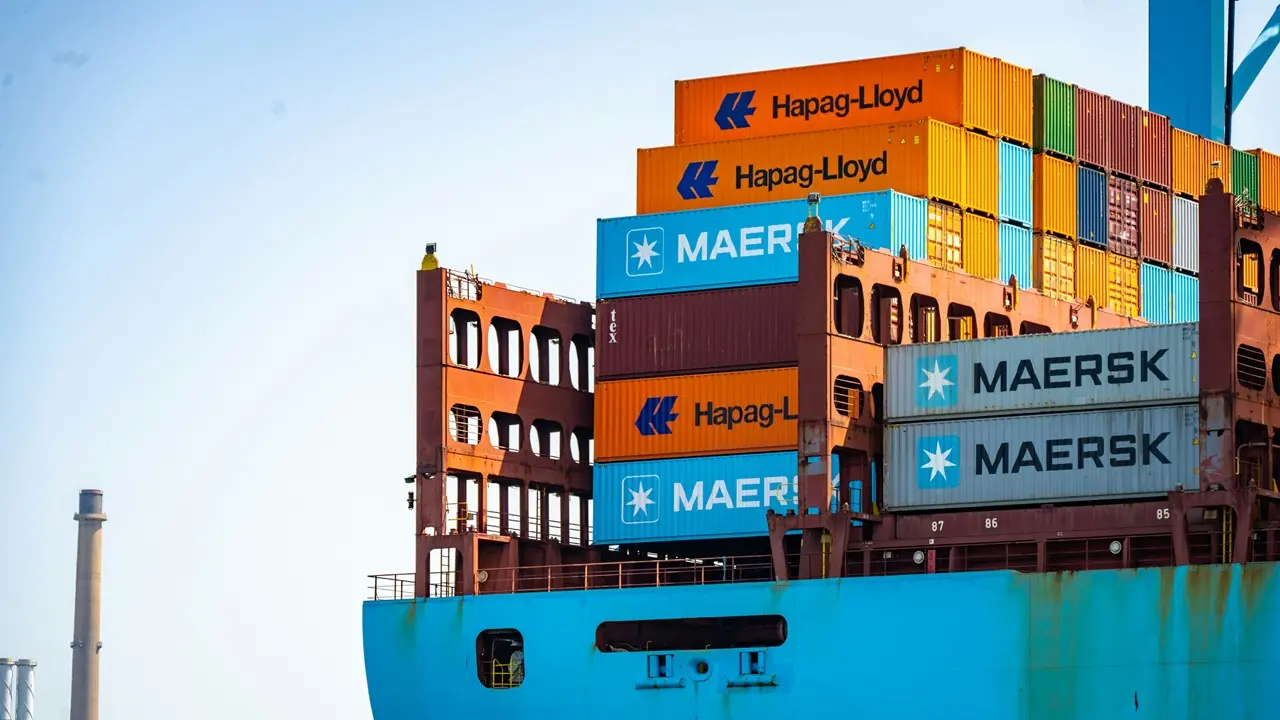
머스크는 회사 네트워크 보안팀이 이상 현상을 발견한 후 최대한 빨리 조사에 착수했다고 밝혔습니다. 현재 정보에 따르면 해당 사건은 독립적인 로컬 시스템과 관련이 있으며, 회사는 민감한 데이터가 유출되었다는 증거를 찾지 못했습니다. 머스크는 이번 사건이 자사의 핵심 비즈니스 시스템에 영향을 미치지 않았으며 API, EDI 및 기타 인터페이스를 통해 고객과 파트너가 접근하는 시스템은 영향을 받지 않은 것으로 확인됐다고 강조했다.
회사는 이번 사건이 고객의 비즈니스에 영향을 미칠 것으로 예상되지 않으며 고객은 평소와 같이 화물 예약, 운송 관리 및 기타 운영을 위해 Maersk 플랫폼을 계속 사용할 수 있다고 밝혔습니다. 현재 각종 물류 및 배송 서비스는 정상적으로 운영되고 있습니다.
그러나 Maersk는 영향을 받은 시스템의 구체적인 상황, 공격이 발생한 시간, 침입 방법 및 관련될 수 있는 데이터 유형을 포함하여 더 자세한 기술적인 세부 사항은 공개하지 않았습니다.
머스크는 사건의 세부 사항에 대해 신중한 태도를 취하고 있지만, 사이버 보안 매체는 랜섬웨어 조직인 WhiteArmor가 데이터 유출 웹 사이트에 대한 공격에 대한 성명을 발표하고 머스크에게 미화 500만 달러의 몸값을 지불할 것을 공개적으로 요구했다고 관련 정보를 인용했습니다.
조직은 메시지에서 Maersk의 LF Logistics 사업을 직접 언급하면서 이 독창적인 계약 물류 회사는 전 세계의 많은 대형 소비자 브랜드에 이행 및 공급망 서비스를 제공한다고 말했습니다. 공격자는 500만 달러는 Maersk의 몇 시간 수익에 해당한다고 밝히며 회사에 30일 이내에 연락하여 몸값을 지불하라고 요청했습니다. 그렇지 않으면 데이터가 공개될 위험에 직면하게 됩니다.
공개 정보에 따르면 LF Logistics는 중국 홍콩에 본사를 두고 있으며 계약 물류 및 공급망 관리 회사입니다. 머스크는 2022년 36억 달러에 회사 인수를 완료하고 자체 물류 영역에 통합할 예정이다.
WhiteArmor는 LF Logistics와 관련된 OCF 플랫폼에서 약 100GB의 데이터를 훔쳤으며 대량의 민감한 정보를 보유하고 있다고 주장합니다. 해당 기관이 공개한 내용에 따르면 유출된 데이터에는 약 3만 건의 운전자 기록, 일반 텍스트로 저장된 비밀번호 정보, 최고 권한을 가진 33개의 SUPER_ADMIN 관리자 계정, 서명된 배송 영수증, 재고, 구매 주문, 사전 배송 공지와 관련된 다수의 데이터 기록이 포함된 것으로 알려졌다.
또한 공격자는 전화번호, 이메일 주소, 기기 IMEI 식별 코드 등의 정보가 포함된 27,000개 이상의 모바일 기기 로그를 획득했다고 주장했습니다. 일부 제3자 보안 기관은 관련 데이터를 인용하고 창고 기록, 직원 계정, 물류 문서 등도 포함될 수 있다고 지적했지만 이러한 주장은 독립적으로 확인되지 않았습니다.
Maersk는 아직 위의 비난을 확인하지 않았습니다. 회사는 조사가 아직 진행 중이며 상황에 따라 향후 고객과 파트너에게 추가 업데이트를 제공할 것이라고 밝혔습니다.
또한 머스크는 보안 사고를 최대한 감지 및 예방하고 고객 비즈니스에 미치는 영향을 최소화하는 것을 목표로 엄격한 네트워크 보안 관리 및 사고 대응 메커니즘을 갖추고 있음을 강조했습니다. 이번 사건이 더욱 확대될지, 공격자가 주장한 데이터의 진위 여부는 후속 조사를 통해 밝혀질 예정이다.
댓글