요약:
Microsoft는 최근 Windows 보안 문제에 대응했습니다. 2026년 10월 1,100개 이상의 윈도우 보안 취약점이 일회적으로 수정된 상황에서 회사는 이것이 윈도우 11의 보안이 저하되고 있다는 의미는 아니라고 강조했다. 대신 마이크로소프트가 인공지능 기술을 사용해 소프트웨어 코드를 더 큰 규모로, 더 깊이 조사해 과거에는 무시됐을 수 있는 보안 문제를 발견하고 수정하고 있음을 보여준다.
그러나 마이크로소프트는 경계할 만한 경고도 내놨다. 인공지능 기술이 발전하면서 공격자들은 이제 마이크로소프트가 공개한 보안 패치를 분석하고 취약점의 원리를 역으로 추론해 그에 상응하는 공격 도구를 개발하는 데 몇 시간밖에 걸리지 않을 수도 있다.
Microsoft의 2026년 10월 보안 업데이트 가이드에 따르면 총 1,413개의 CVE(Common Vulnerability and Exposure Numbers)가 해당 달 Microsoft 제품에 의해 수정되었으며, 그 중 1,102개가 Windows 시스템 자체에 의해 수정되었습니다. 이 수치는 이전 정기 개월 수를 훨씬 초과하며 2026년 하반기에 보안 취약점 공개 건수가 급격히 증가하는 추세를 이어갑니다.
Windows 취약점 수정 건수의 증가가 특히 눈에 띕니다. 2026년에는 Windows가 매달 해결하는 취약점의 수가 2025년에 비해 크게 증가할 것입니다.
이 중 2026년 7월 수리된 품목은 413개, 8월에는 233개, 9월에는 726개, 10월에는 1,123개로 늘어났다. 비교를 위해 Windows는 2025년 10월에 취약점 134개만 해결했습니다.
Microsoft는 이러한 변화가 단순히 Windows의 보안이 더욱 불안해진다고 이해할 수는 없다고 생각합니다. 과거에는 일부 보안 취약점이 오랫동안 거대한 코드 베이스에 숨겨져 있었으며 외부 연구원이 이를 발견하고 보고하거나 공격자가 이를 악용하기 시작할 때까지만 복구 프로세스에 들어갔을 수 있습니다. 이제 Microsoft가 인공 지능 시스템을 사용하여 더 많은 코드를 스캔하고 잠재적인 보안 결함을 사전에 찾기 시작했기 때문에 발견되고 공개되는 취약점의 수가 자연스럽게 증가했습니다.
Microsoft의 Windows 서비스 및 제공 부서 책임자인 Nuno Costa는 취약점의 수만으로는 운영 체제의 보안 수준을 완전히 반영할 수 없다고 말했습니다. 더 중요한 것은 기업이 적시에 취약점을 감지하고, 문제를 수정하고, 사용자 장치에 보안 보호 조치를 배포할 수 있다는 것입니다.
또한 Microsoft는 취약성 정보의 공개가 단순히 보안 위험을 증가시키는 것이 아니라 보안 연구원과 기업 IT 관리자가 취약성의 영향 범위, 심각도 및 복구 방법을 보다 정확하게 이해하여 표적화된 보호 조치를 취할 수 있도록 한다는 점을 강조했습니다.
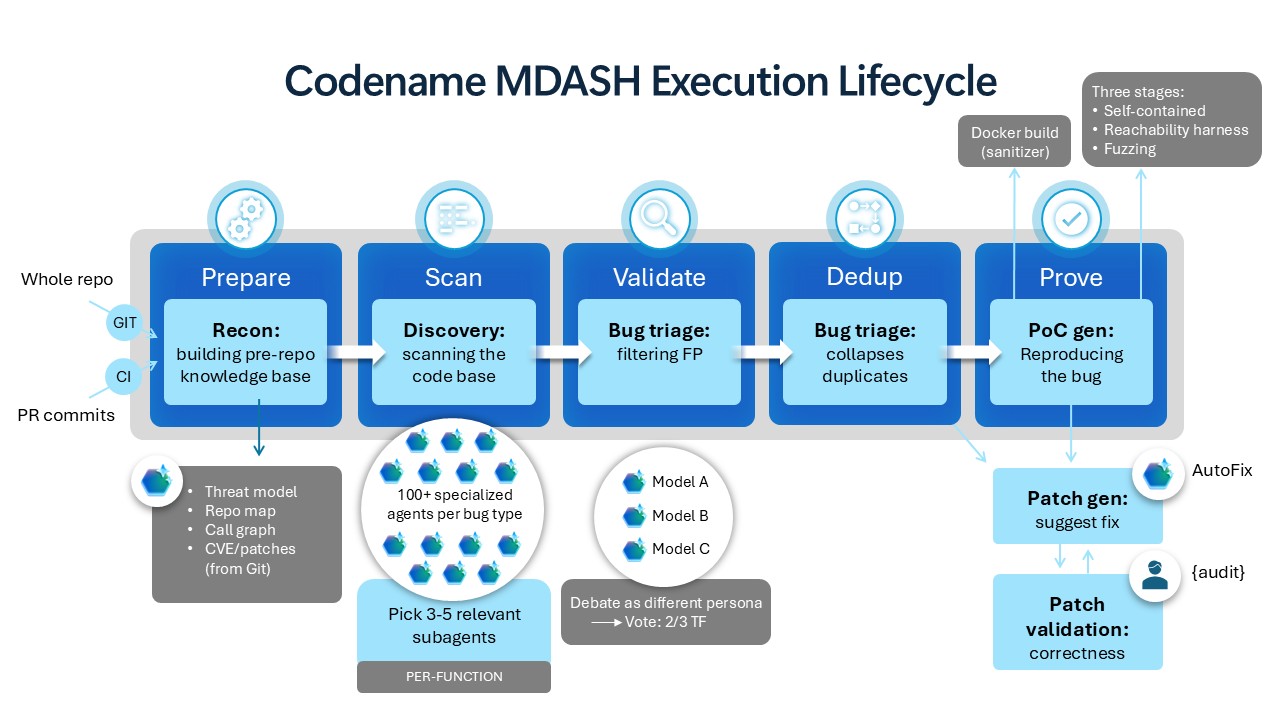
마이크로소프트는 취약점 발견의 효율성을 높이기 위해 MDASH라는 인공지능 보안 스캐닝 시스템을 대규모로 활용하고 있다. 이 시스템은 Microsoft의 자체 보안 모델과 Anthropic Mythos를 포함한 파트너 기술을 결합하고 특별히 설계된 AI 에이전트를 사용하여 잠재적인 취약점을 찾아 검증합니다.
인공 지능은 코드의 이상 징후를 식별하는 데 도움이 될 뿐만 아니라 엔지니어가 영향을 받는 Windows 버전, 취약점으로 인해 발생할 수 있는 결과, 취해야 할 복구 조치를 판단하는 데도 도움이 됩니다. 그러나 마이크로소프트는 인공지능이 보안 엔지니어를 대체한 것은 아니며 최종 취약점 판단과 복구 결정은 여전히 인간 엔지니어가 담당한다고 강조했다.
그러나 보안 분야에 인공지능을 적용하는 것은 양날의 검이다. 마이크로소프트는 AI가 방어자가 취약점을 더 빨리 발견하도록 도울 수 있을 뿐만 아니라 공격자가 수정되지 않은 보안 결함을 찾는 데 도움을 줄 수 있으며, 심지어 공개된 패치를 분석해 원본 코드에 존재하는 문제를 추론할 수도 있다고 지적했다.
과거에는 공격자가 취약점의 작동 방식을 이해하기 위해 소프트웨어 코드를 연구하는 데 상당한 시간을 투자해야 하는 경우가 많았습니다. 그러나 이제 Microsoft가 패치를 공개한 후 공격자는 AI를 사용하여 수정 전과 후의 코드 변경 사항을 신속하게 비교하고 수정된 부분을 찾은 다음 취약점의 트리거 조건을 추론할 수 있습니다.
즉, 보안 패치가 출시된 후에는 사용자 기기가 자동으로 즉시 보호되지는 않습니다. 사용자가 업데이트를 설치하지 않은 한 "패치 격차"라는 위험한 단계에 있을 수 있습니다.
Microsoft는 공격자가 AI를 사용하여 패치를 분석하고 익스플로잇을 개발하는 프로세스가 과거에는 며칠 또는 몇 주가 아닌 이제 몇 시간으로 단축될 수 있다고 구체적으로 경고했습니다.
Microsoft 365의 Windows 고객 작업 책임자인 Jeremy Chapman은 이전에 기업이 더 이상 과거처럼 월간 보안 업데이트를 3일 이상 지연해서는 안 된다고 경고한 바 있습니다. 그는 중요한 보안 업데이트가 출시된 지 몇 주 후에 배포된다면 공격자가 AI를 사용하여 취약점을 신속하게 분석할 수 있는 충분한 시간이 남을 것이라고 믿습니다.
Microsoft가 공개한 엔터프라이즈 장치 진단 데이터에서도 보안 업데이트 배포 속도가 여전히 이상적이지 않은 것으로 나타났습니다. 보안 업데이트가 출시된 지 2주 후인 2026년 8월에 수집된 샘플에서는 절반 미만의 기업용 장치에 업데이트가 설치되어 있었습니다. 출시 후 4주가 지났지만 약 4분의 1의 장치에는 여전히 해당 업데이트가 설치되지 않았습니다.
이는 Microsoft가 취약성 수정을 완료했더라도 상당수의 기업 장치가 상당한 기간 동안 알려진 보안 위험에 여전히 노출될 수 있음을 의미합니다.
따라서 Microsoft는 기업이 기존 업데이트 관리 전략을 바꾸고 더 이상 보안 업데이트를 정해진 주기에 따라 천천히 배포할 수 있는 일상적인 유지 관리 작업으로 간주하지 않기를 바라고 있습니다. 대신 취약점 복구 후 실제 배포 시간을 전체 보안 관리 시스템에 통합해야 합니다.
2026년 10월 보안 업데이트에는 악용된 것으로 밝혀진 Windows 셸 보안 기능 우회 취약점(번호 CVE-2026-96951)도 포함되어 있다는 점은 주목할 가치가 있습니다. 또한 .NET Framework 보안 기능 우회 취약점이 공개되었습니다.
Microsoft는 앞으로 보안 관리가 단순히 취약점 수에 따라 업데이트 순서를 결정하는 것이 아니라 점점 더 위험 우선순위에 의존하게 될 것이라고 믿습니다. 기업은 인터넷에 직접 연결되는 장치, 인증 인프라, 중요한 데이터를 보관하는 시스템을 보호하는 데 우선순위를 두어야 합니다.
일반 Windows 11 사용자에게 이번 사건이 전달하는 메시지는 상대적으로 간단합니다. Microsoft가 수정한 취약점 수가 증가한다고 해서 시스템이 더욱 취약해진다는 의미는 아니지만 적시 보안 업데이트가 그 어느 때보다 중요해지고 있습니다.
특히 AI가 취약성 연구 및 공격 도구 개발을 가속화할 수 있는 경우 사용자가 시스템 업데이트를 오랫동안 지연하면 이미 공개된 보안 결함이 공격의 진입점이 될 수 있습니다. Microsoft에서는 사용자가 가능한 한 빨리 월별 누적 보안 업데이트를 설치하고 합당한 이유 없이 오랫동안 패치 배포를 지연하지 않을 것을 권장합니다.
이러한 변화는 네트워크 보안이 새로운 단계에 진입하고 있음을 의미하기도 합니다. 인공 지능은 취약점을 발견하는 소프트웨어 제조업체와 취약점을 악용하는 해커의 효율성을 동시에 향상시키고 있으며, 두 당사자 간의 공격 및 방어 주기가 크게 단축되었습니다. 앞으로 운영 체제의 보안 수준은 제조업체가 얼마나 많은 취약점을 발견할 수 있는지뿐만 아니라 취약점 발견, 패치 릴리스, 모든 장치에 대한 최종 배포까지 전체 프로세스를 얼마나 빨리 완료할 수 있는지에 따라 달라집니다.
댓글