
요약:
10월 11~12일 밤, 프랑스 여러 슈퍼마켓의 냉동고 및 냉장 장비가 갑자기 뜨거워졌습니다. 공격자는 냉동 시스템을 제상 모드로 전환하여 장비가 냉각 구성 요소를 가열하여 얼음을 녹이게 했습니다. 파리 검찰은 일부 장비의 온도가 50도까지 올랐고, 일부 장비에는 불이 붙기도 했다고 밝혔습니다. 상점에서는 냉장 및 냉동 식품을 버려야 했으며 관련 손실은 수백만 유로에 달할 수 있습니다. 프랑스 언론은 400개 이상의 매장이 영향을 받았다고 보도했습니다. 까르푸는 약 80개 매장이 영향을 받았다고 밝혔고, 인터마르셰와 네토가 속한 레 무스케테르 그룹은 300개 이상의 매장이 영향을 받았다고 밝혔으며, 모노프리는 약 5% 매장이 영향을 받았다고 밝혔다. Coopérative U는 약 2,000개 매장 중 80개 매장에서 문제를 겪고 있다고 밝혔습니다.
프랑스 사이버 보안 기관 CERT-FR은 Danfoss AK-SM 및 AK-SC 시리즈는 물론 Copeland의 XWEB 및 Dixell XWEB 감시 시스템과 관련된 여러 냉동 장비 원격 제어 시스템이 손상되었음을 확인했습니다. Danfoss는 영향을 받는 장치의 대부분이 AK-SM 800 및 AK-SC 355를 포함한 구형 컨트롤러라고 밝혔습니다. 파리 검찰이 조사에 착수했지만 지금까지 공격자의 신원, 침입 방법, 공격자가 알려진 취약점을 악용했는지 여부는 아직 발표되지 않았습니다.
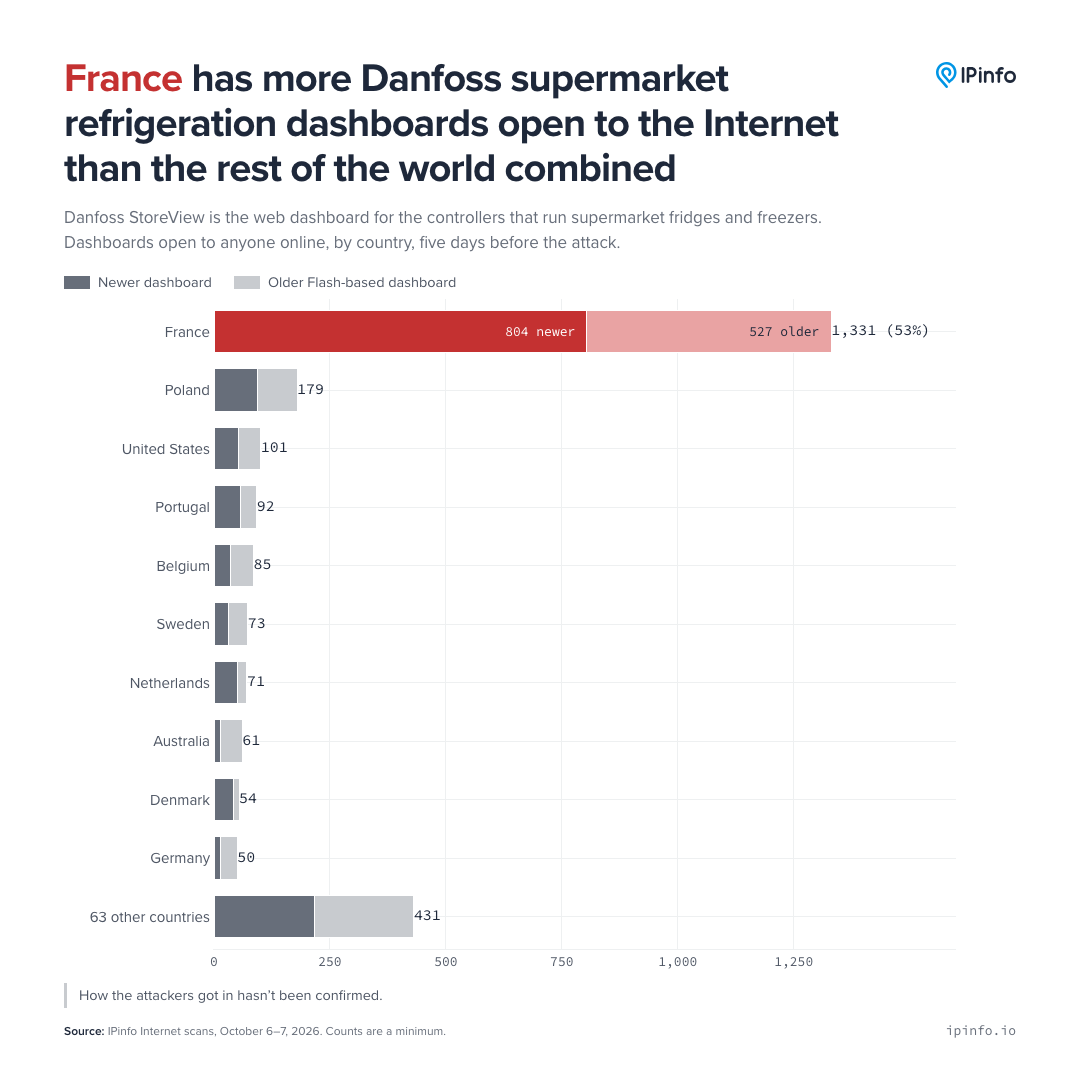
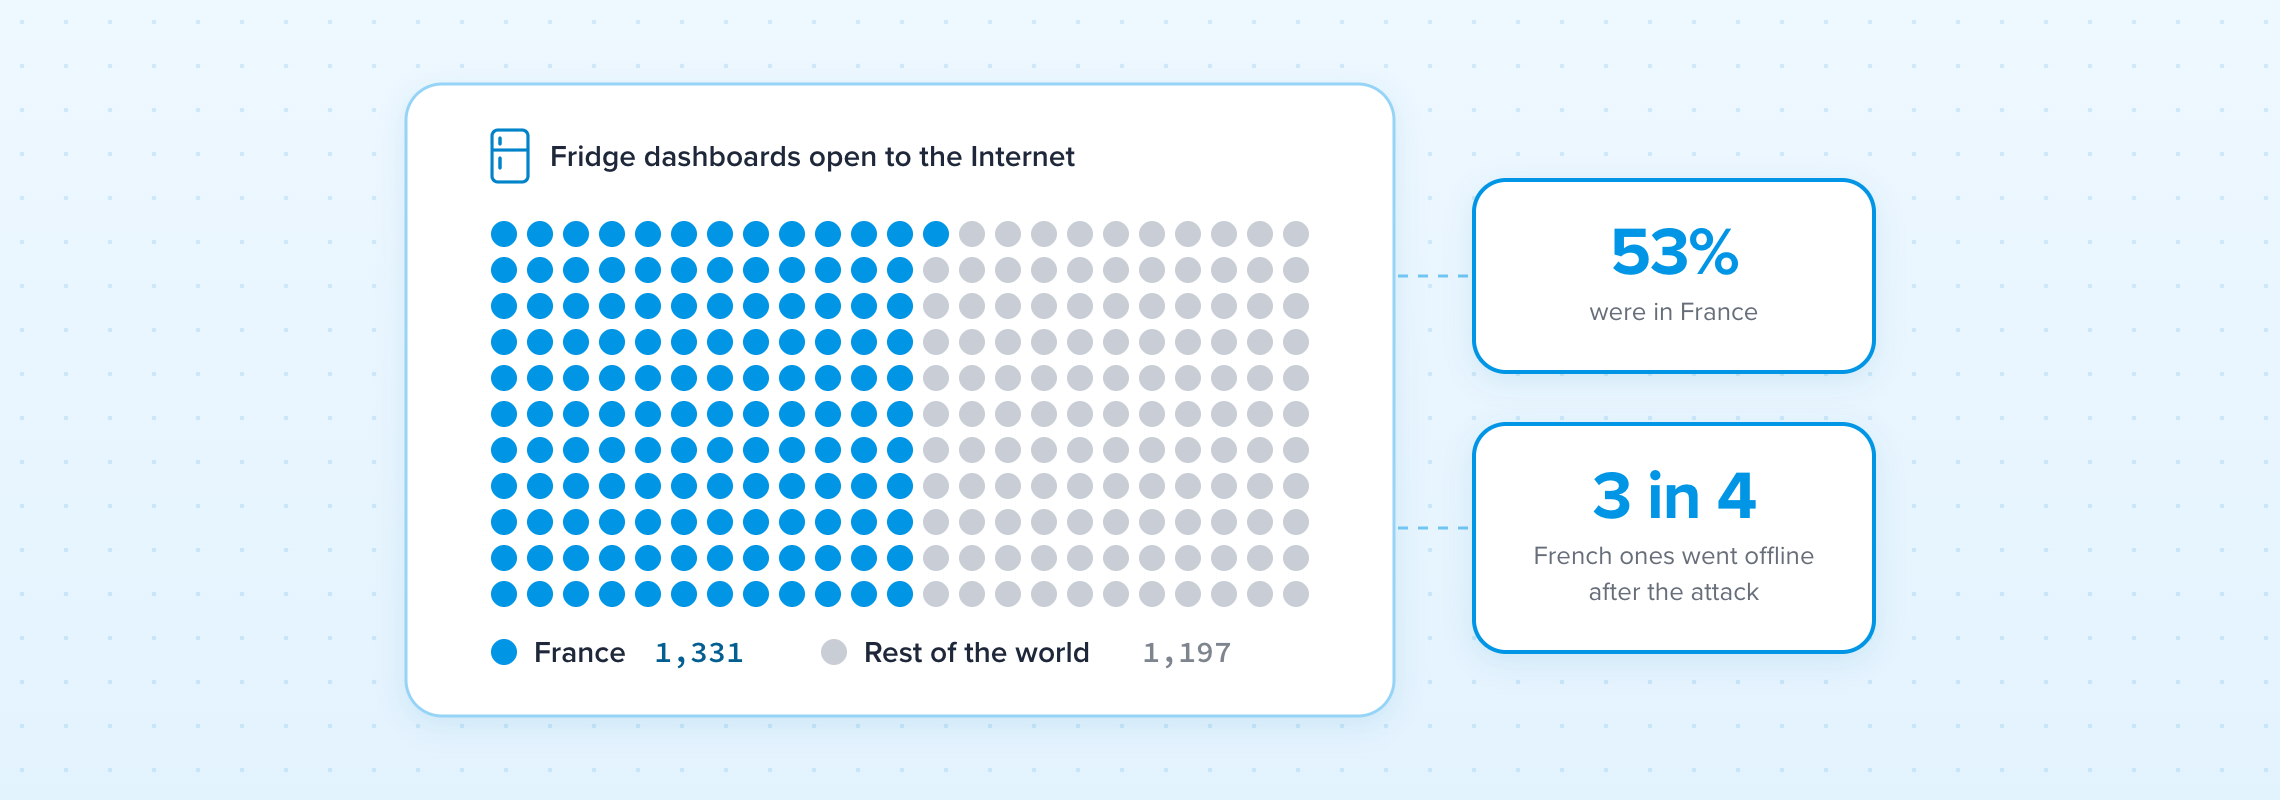
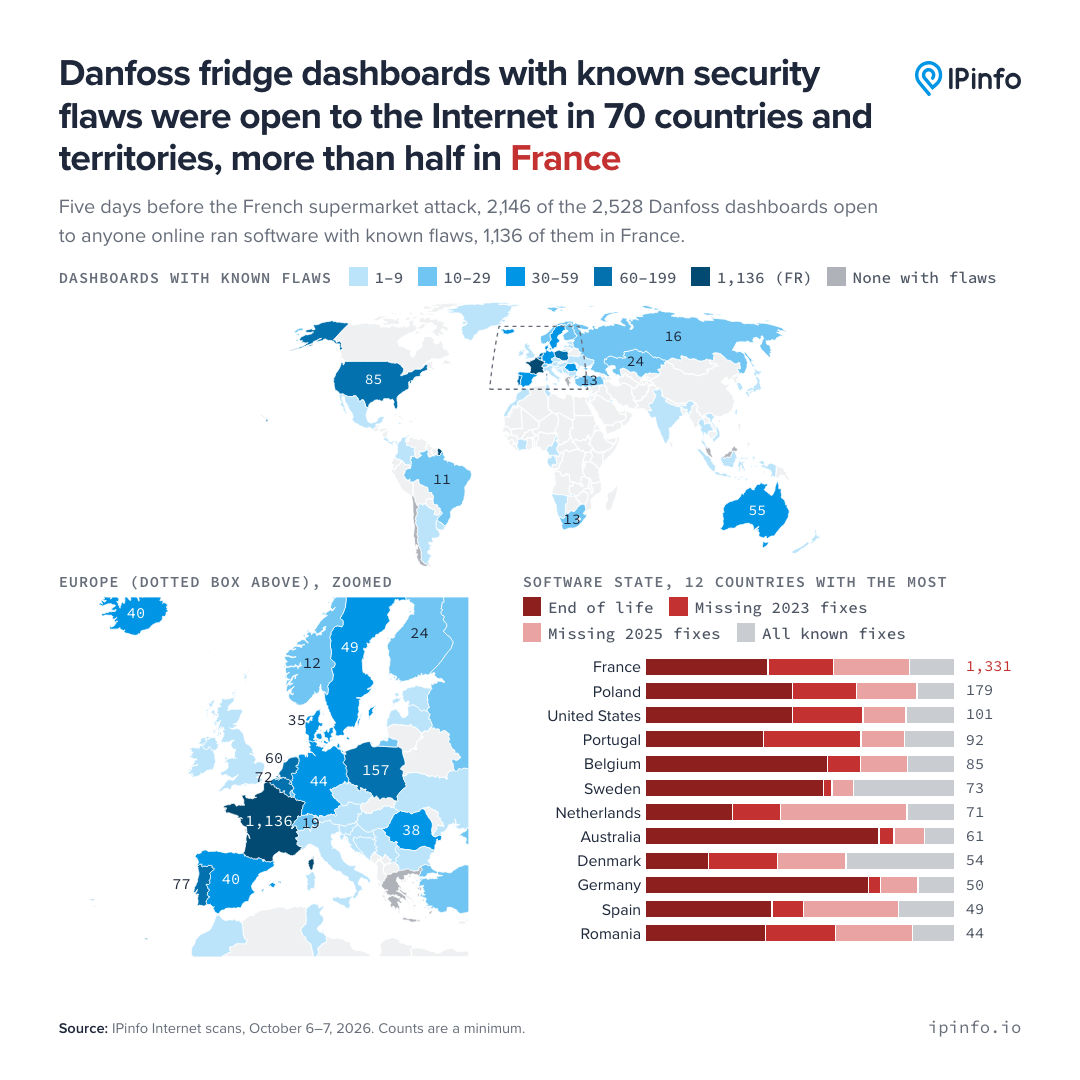
IP 주소 데이터 회사인 IPinfo가 사건 이전의 인터넷 검색 기록을 되돌아본 결과 공격이 발생하기 약 5일 전인 10월 6일부터 7일까지 공용 네트워크에서 전 세계 총 2,528개의 Danfoss StoreView 제어판에 액세스할 수 있었으며 그 중 1,331개가 프랑스에 있었으며 전체의 53%를 차지했습니다. 나머지 1,197개는 다른 72개 국가 및 지역에 배포되었습니다. 프랑스는 다른 모든 지역을 합친 것보다 노출이 더 많았으며 폴란드는 179개, 미국은 101개, 포르투갈은 92개, 벨기에는 85개로 그 뒤를 이었습니다. 여기 통계는 검색을 통해 발견할 수 있는 공용 네트워크 제어판으로, 슈퍼마켓 수와 같지 않으며 모든 패널이 손상되었다는 의미도 아닙니다. IPinfo는 하나의 IP 주소가 항상 매장과 일치하는 것은 아니며 그 숫자는 IPv4 및 해당 스캐닝 포트를 기반으로 한 최소 추정치일 뿐이라고 지적했습니다.
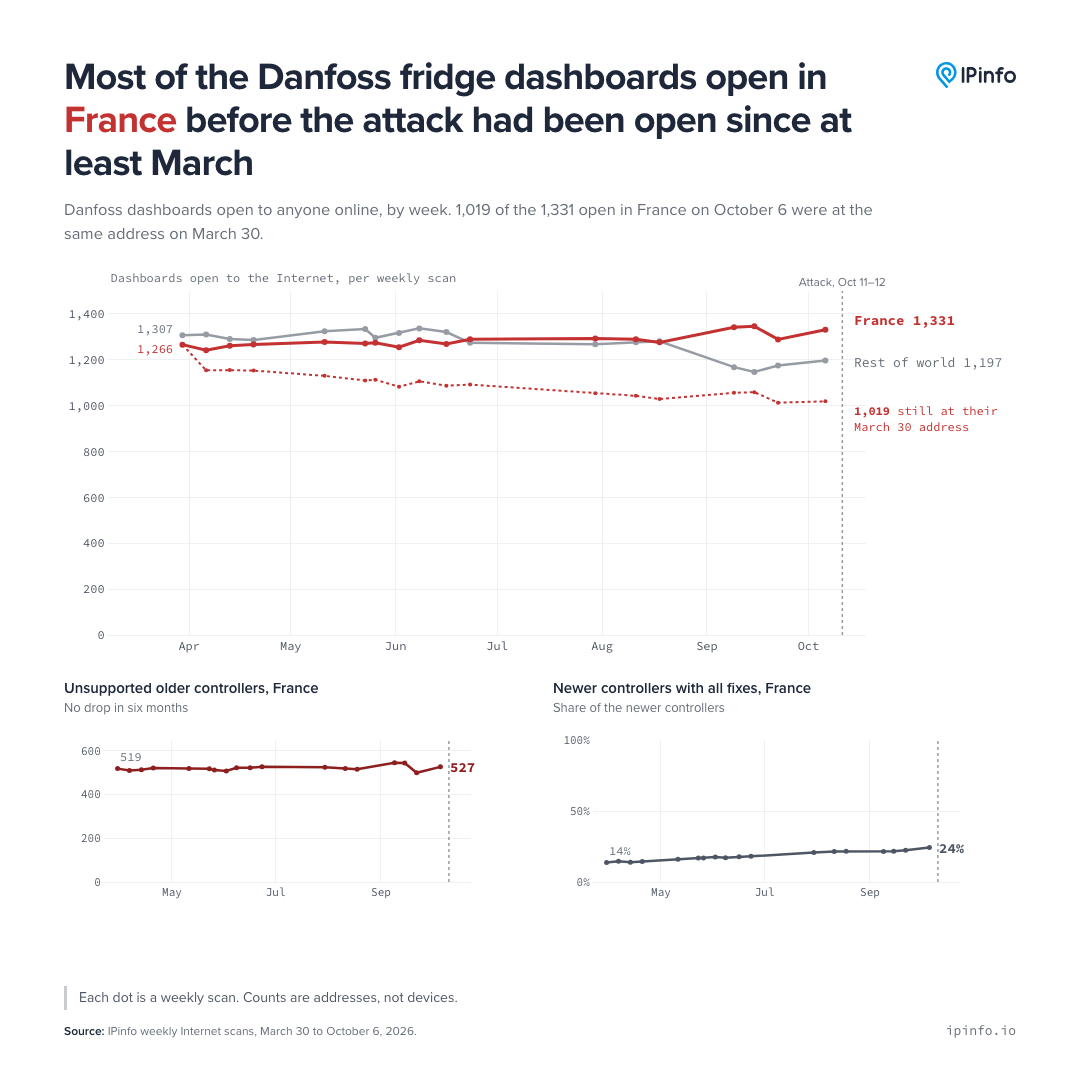
이 제어판은 사건 이후 갑자기 온라인에 나타나지 않았습니다. 2026년 3월 말 IPinfo의 주간 스캔에 따르면 전 세계적으로 매주 약 2,464~2,622개의 Danfoss 제어 패널이 노출되고 있으며 그 중 약 절반이 프랑스에 있습니다. 10월 스캔에서 발견된 1,331개의 프랑스 패널 중 1,019개가 3월 30일 동일한 IP 주소에 나타났습니다. 이는 많은 장치가 적어도 반년 동안 노출되었음을 나타냅니다. 프랑스 장치의 소프트웨어 업데이트 비율은 3월 14%에서 10월 24%로 증가했지만 진행 속도는 느렸습니다.
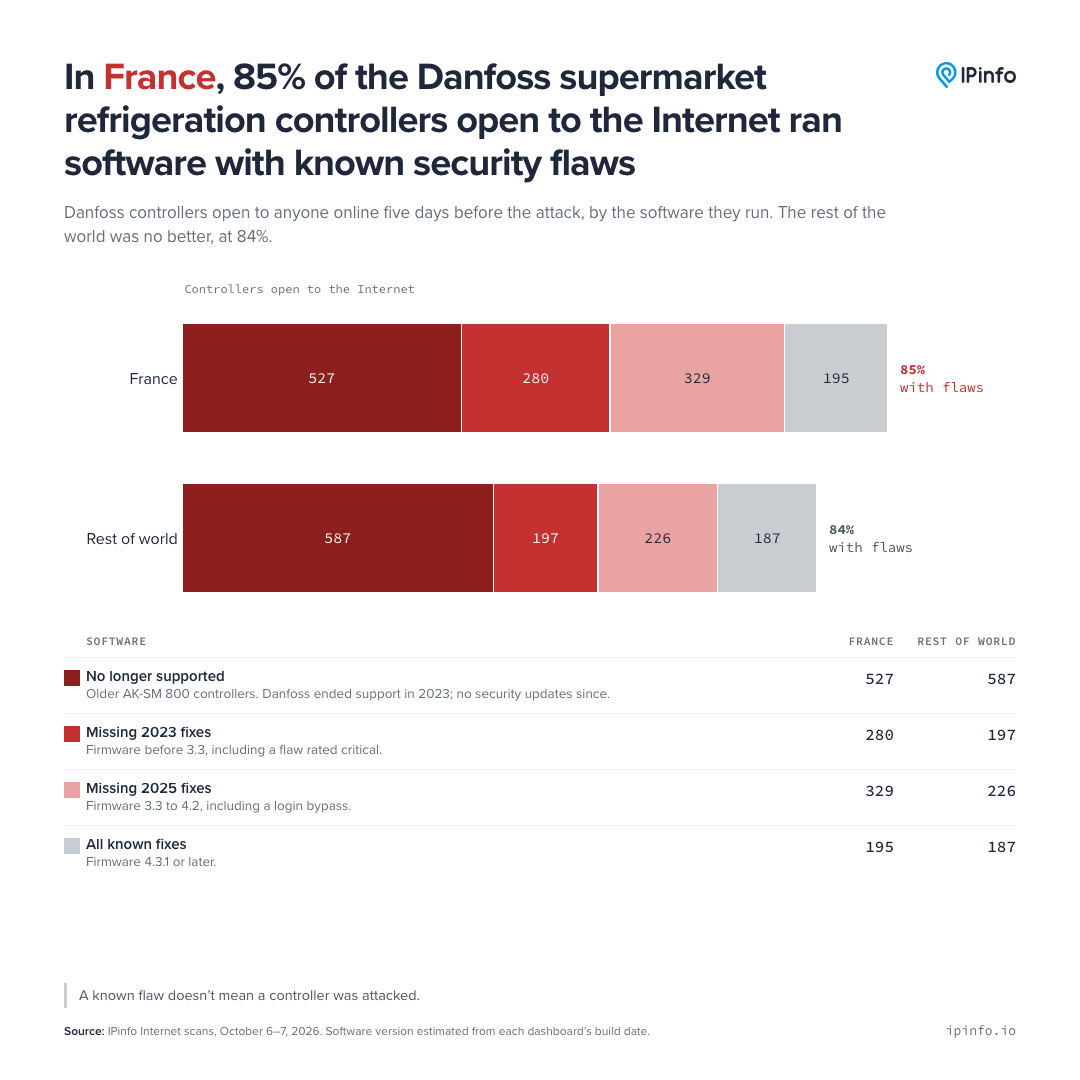
IPinfo는 프랑스에서 검사된 제어판 중 약 85%에 해당하는 1,136개의 제어판이 알려진 보안 결함이 있는 소프트웨어를 실행하고 있음을 발견했습니다. 다른 국가 및 지역의 비율도 약 84%로, 프랑스의 문제는 주로 공용 네트워크에 노출된 장치의 수가 많기 때문에 발생하는 것으로 나타났습니다. 패치율이 다른 곳보다 현저히 나쁩니다. 프랑스의 취약한 장치 중 527개는 Danfoss가 지원을 중단한 구형 컨트롤러입니다. 280개에는 2023년 보안 수정 사항이 누락되었으며, 추가로 329개에는 2025년 수정 사항이 누락되었습니다. 구형 AK-SM 800은 2023년 라이프사이클 지원을 중단했다. 같은 해 보안 연구원들은 로그인을 우회할 수 있는 취약점을 공개했다. 최신 컨트롤러는 해당 펌웨어로 업그레이드되지 않은 경우 후속 패치가 부족할 수도 있습니다.
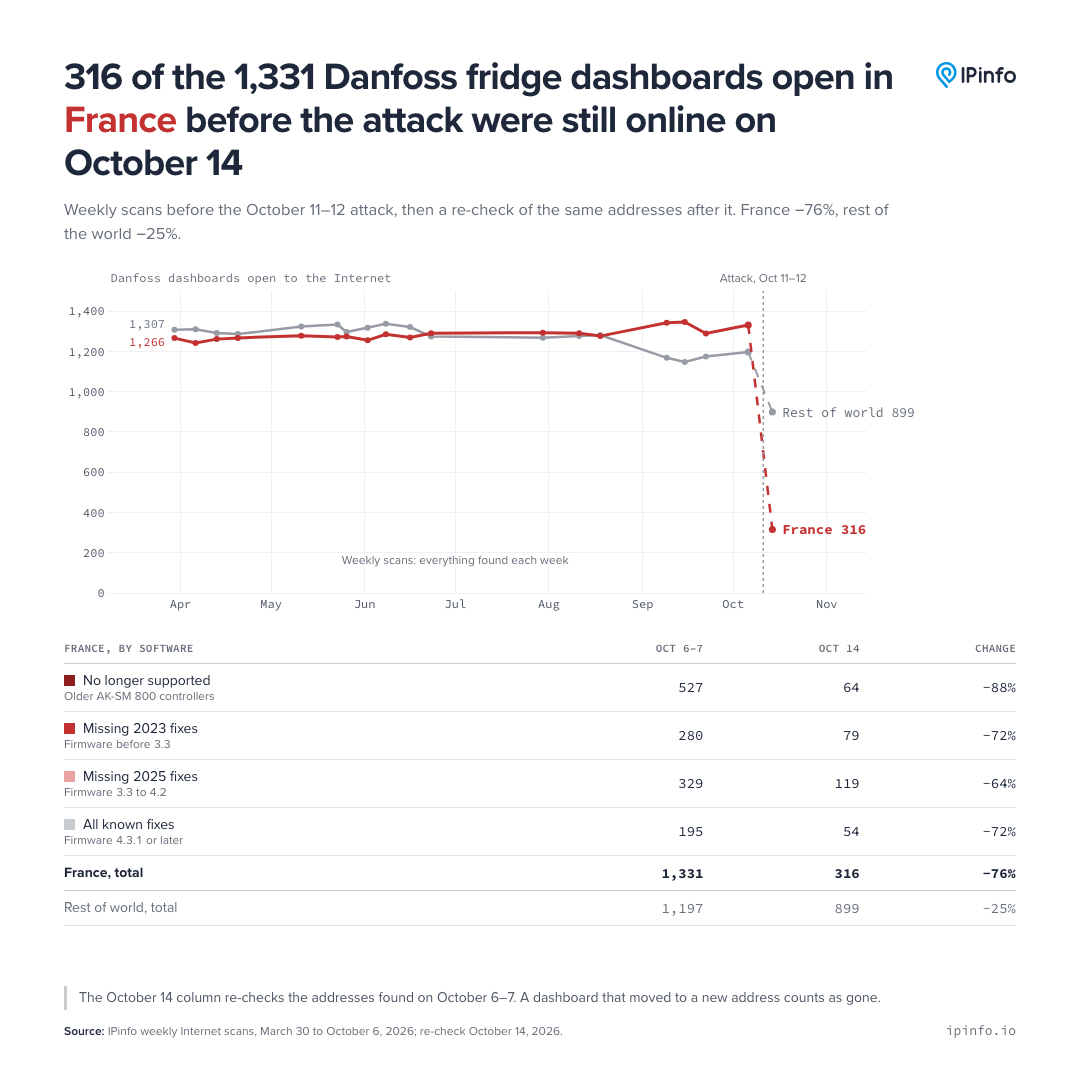
공격 이후 공용 네트워크 노출 횟수는 급격히 감소했습니다. 10월 14일 IPinfo가 실시한 스캔에서 원래 프랑스 주소 1,331개 중 316개만이 여전히 온라인 상태인 것으로 나타났습니다. 이는 약 76% 감소한 수치입니다. 지원이 중단된 기존 컨트롤러의 수가 527개에서 64개로 줄었고, 완전히 업데이트된 장치의 수도 195개에서 54개로 줄었습니다. 이를 토대로 IPinfo는 많은 매장에서 소프트웨어 업데이트를 완료하는 대신 공용 네트워크 연결이 끊어졌을 수 있다고 판단했습니다. 또 다른 인터넷 검사 기관인 센시스(Censys)도 프랑스에서 관련 패널 수가 크게 감소한 것을 확인했지만 일부 오래된 장비는 계속해서 노출되고 있다.
CERT-FR은 이러한 냉동 제어 시스템을 표적으로 하는 공격이 여전히 진행 중일 수 있다고 경고합니다. 기관에서는 운영자가 장비에 대한 공용 네트워크 액세스를 제거하고 원격 유지 관리를 보안 VPN 또는 보호된 네트워크 연결로 변경할 것을 권장합니다. 또한 Danfoss 장비는 펌웨어를 업데이트하고, 보안 수준을 엄격으로 설정하고, 기본 비밀번호를 변경해야 합니다. 운영자는 전체 장비 구성, 특히 제상 일정도 확인해야 합니다. 더 이상 지원되지 않고 패치를 적용할 수 없는 장치는 여전히 다시 손상될 수 있으므로 공장 초기화만으로는 위험을 제거하는 데 충분하지 않습니다.
IPinfo의 스캔은 제어판 노출 여부와 대략적인 소프트웨어 버전만 표시할 수 있습니다. 이렇게 알려진 취약점이 이번 공격의 입구인지도 증명할 수 없고, 어느 매장이 침입했는지 확인할 수도 없습니다. 공용 네트워크에 접근 가능하다고 해서 반드시 침해될 수 있다는 의미는 아니지만, 기존 관제 시스템이 오랫동안 업데이트가 부족하고 인터넷에 직접 연결되면 위험이 크게 증가합니다.
댓글