요약:
인공지능 기술이 급속히 발전하면서 AI가 대규모 사이버 공격에 활용될 것이라는 우려가 높아지고 있다. Microsoft CEO Satya Nadella는 최근 공개 행사에서 전 세계적으로 "패치할 수 없는" 중요 인프라 시스템이 많이 있으며 이러한 장치와 플랫폼은 앞으로 점점 더 심각한 보안 문제에 직면할 수 있다고 밝혔습니다.
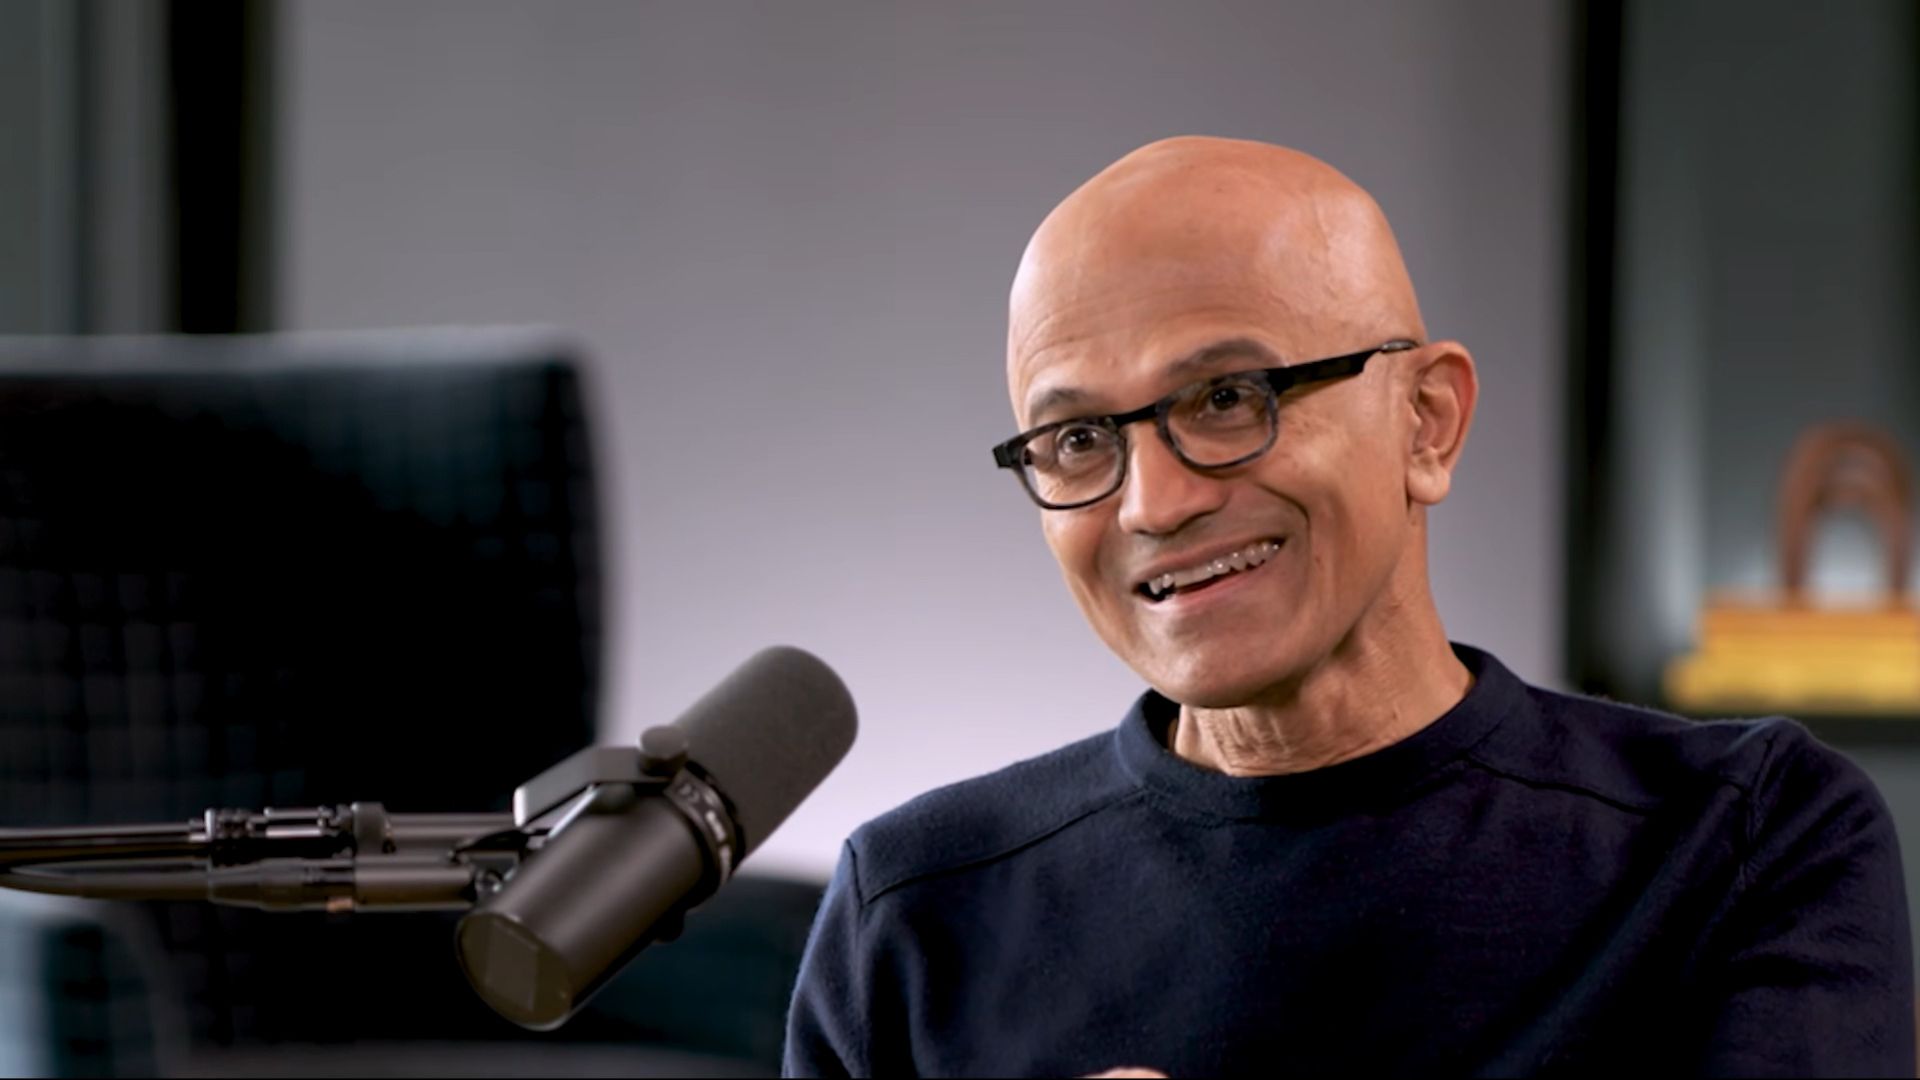
Nadella는 에너지, 전력, 산업 제어, 교통 및 기타 중요한 공공 서비스를 포함하여 수십 년 전에 많은 핵심 인프라가 구축되었다고 지적했습니다. 이러한 시스템은 오랫동안 설계되었기 때문에 운영 환경과 소프트웨어 및 하드웨어 아키텍처를 업데이트하기 어려운 경우가 많으며 일부 장치에서는 기존 방법으로는 보안 패치를 설치조차 할 수 없습니다. 새로운 보안 취약점이 발견되더라도 운영 조직에서는 이를 신속하게 해결하지 못할 수도 있습니다.
그는 이것이 단순한 소프트웨어 업데이트 문제가 아니라고 강조했습니다. 많은 중요한 시스템의 경우 가동 중지 시간 유지 관리가 사회적 운영에 영향을 미칠 수 있으므로 운영자는 장비를 자주 업그레이드하는 것을 꺼리는 경우가 많습니다. 그리고 시스템이 노후화됨에 따라 점점 더 많은 인프라가 최신 사이버 위협에 노출되고 있습니다.
인공지능이 사이버 보안 환경에 미치는 영향에 대해 이야기하면서 Nadella는 AI가 공격자와 방어자의 경쟁 방식을 변화시키고 있다고 믿습니다. 많은 기술 경험과 수동 작업이 필요했던 공격 프로세스를 AI를 통해 자동화할 수 있어 공격 문턱을 낮추고 공격 효율성을 높일 수 있습니다. 이는 보안 팀이 앞으로 더 빠르고 더 큰 규모의 사이버 위협에 직면하게 될 것임을 의미합니다.
그러나 Nadella는 인공지능도 네트워크 방어를 위한 중요한 도구라고 말했습니다. AI를 사용하여 시스템 로그를 분석하고, 비정상적인 동작을 식별하고, 잠재적인 취약점을 자동으로 발견함으로써 보안 팀은 공격 활동을 더 빠르게 발견하고 차단할 수 있습니다. 미래의 네트워크 보안 경쟁은 크게 공격자와 방어자 간의 AI 역량 경쟁으로 특징지어질 것입니다.
중요 인프라 부문의 경우 Nadella는 업계와 정부에 기존 패치 메커니즘에만 의존하기보다는 시스템 복원력을 개선하기 위한 보다 적극적인 조치를 취할 것을 촉구했습니다. 일부 장치는 적시에 업데이트할 수 없거나 전혀 업데이트할 수 없기 때문에 아키텍처 설계, 네트워크 격리, 액세스 제어, 지속적인 모니터링 등 여러 수준에서 보안 정책을 강화해야 합니다.
업계 관계자들은 인공 지능 도구가 계속 대중화되면서 사이버 공격 활동이 더욱 자동화되고 확장될 수 있으며, 오랫동안 운영되어 업그레이드가 어려운 중요 인프라가 가장 우려되는 위험 지점 중 하나가 될 것이라고 믿습니다. Nadella의 최신 성명은 사이버 보안 산업이 현재 직면하고 있는 새로운 현실도 반영합니다. AI 시대에 중요한 인프라의 보안을 보장하려면 취약점에 대한 지속적인 패치뿐만 아니라 전반적인 방어 시스템이 구축되는 방식을 다시 생각해 볼 필요가 있습니다.
댓글