요약:
새로운 연구에 따르면 공격자는 RSA 공개 키 모듈을 분해하거나 개인 키를 추출하지 않고도 유효한 RSA 디지털 서명을 위조할 수 있는 것으로 나타났습니다. 연구팀은 1024비트 RSA 키에 대한 실제 시연을 완료했습니다. 이 결과는 "RSA를 깨려면 먼저 큰 정수를 분해해야 한다"는 장기적인 인식을 뒤흔들었습니다.
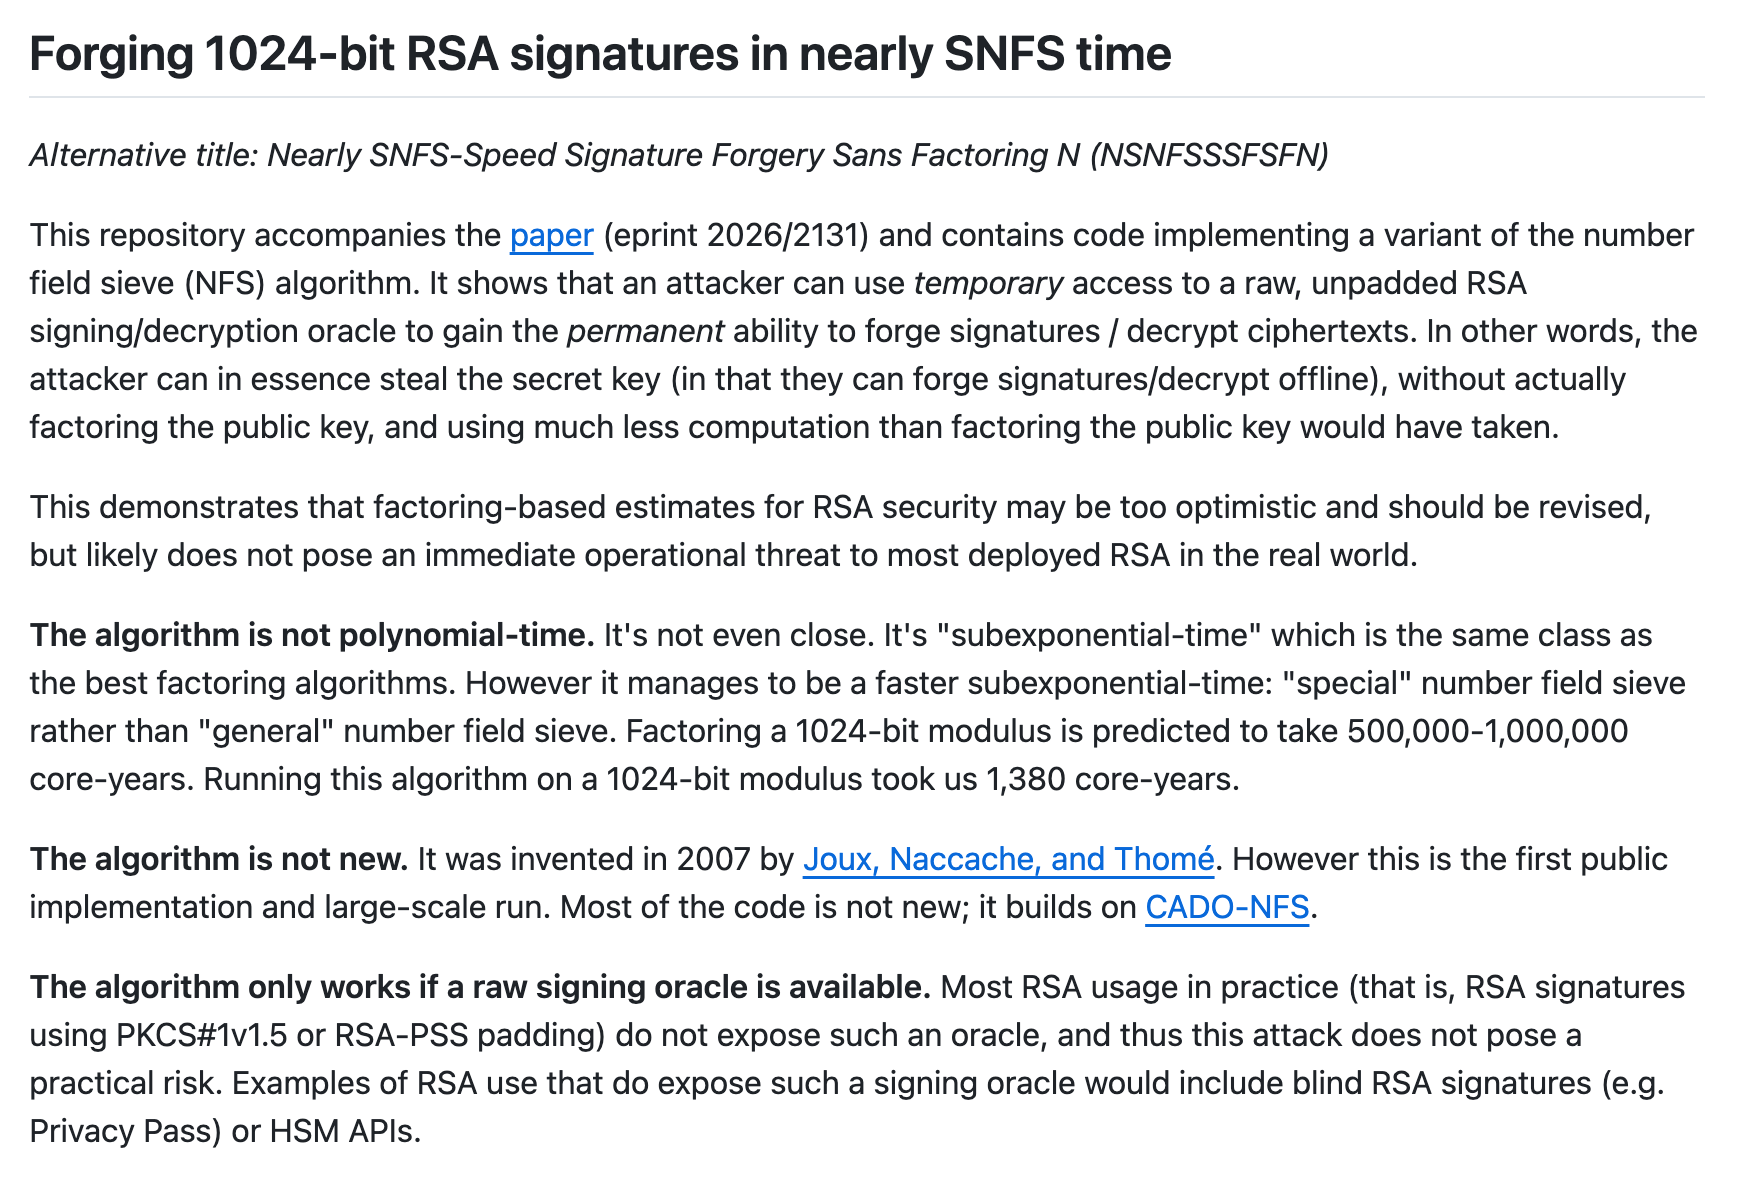
이 연구는 Laura Shia, Miro Haller, Adam Suhr, Nadia Henninger 및 Emmanuel Thom을 포함한 샌디에이고 캘리포니아 대학교와 프랑스 국립 정보 자동화 연구소의 연구원들이 수행했습니다. 연구 결과는 현재 사전인쇄 형태로 공개되고 있으며, 논문 제목은 '특수번호 필드 체 방식에 가까운 속도로 1024비트 RSA 서명을 위조하는 방법'이다.
RSA 보안은 일반적으로 큰 정수 인수분해라는 어려운 문제를 기반으로 구축됩니다. 전통적인 추정에 따르면 1024비트 RSA 모듈러스를 분해하려면 약 500,000~100만 CPU 코어 연이 필요하며 일반적으로 대규모 컴퓨팅 리소스를 갖춘 국가 수준의 기관이나 기업만이 이를 시도할 수 있습니다. 연구팀은 이번에 다른 길을 택했다. RSA 개인키를 직접 획득하는 것이 아니라, 원래의 RSA 서명 연산을 수행할 수 있는 '서명 오라클'을 수치필드체 방식의 개선된 알고리즘과 결합해 마침내 오프라인에서 서명을 위조하는 능력을 획득한 것이다.
이 방법의 수학적 근거는 2007년 초에 제안되었으나 이전에는 이론적인 수준에 머물러 있었습니다. 이번 연구에서는 처음으로 이를 대규모 실무 작업으로 확장했다. 실험 동안 연구원들은 하드웨어 보안 모듈을 서명 오라클로 사용했는데, 이는 약 5개월 동안 약 1,380 CPU 코어 연도를 소비하고 약 2^32 쿼리를 시작했습니다. 이는 40억 개 이상의 원래 RSA 서명 요청에 해당합니다. 기본 사전 계산이 완료된 후 공격자는 더 이상 대상 장치에 계속 액세스할 필요가 없습니다. 특정 서명을 위조하려면 약 180년의 핵심 연도가 필요하며 이 프로세스는 오프라인에서 반복적으로 수행될 수 있습니다.
즉, 개인 키가 항상 하드웨어 보안 모듈 내부에 남아 있더라도 공격자는 기기의 인터페이스를 지속적으로 호출하여 결국 개인 키를 마스터하는 것과 동일한 서명 기능을 얻을 수 있다는 의미입니다. 공격자는 이를 이용해 인증 정보를 위조하거나, 가짜 인증 파일을 생성하거나, 합법적인 서비스인 것처럼 통신할 수 있습니다.
그러나 이 연구가 모든 RSA 시스템이 손실되었음을 의미하는 것은 아닙니다. 공격이 성립되기 위한 전제는 대상 시스템이 원래의 패딩되지 않은 RSA 서명 또는 암호 해독 인터페이스를 노출한다는 것입니다. 오늘날의 인터넷 인증서, TLS 연결 및 대부분의 소프트웨어 서명 메커니즘은 일반적으로 PKCS#1 v1.5 또는 RSA-PSS 패딩을 사용하며 연구원들은 이러한 일반적인 배포가 이 방법의 직접적인 영향을 받지 않는다고 말합니다.
정말 주의가 필요한 것은 일부 하드웨어 보안 모듈, 원래의 PKCS#11 인터페이스 및 블라인드 서명 프로토콜입니다. 숨은 서명을 통해 서비스 당사자는 특정 메시지 내용을 알지 못한 채 서명을 완료할 수 있습니다. Privacy Pass와 같은 개인정보 인증 시스템은 유사한 메커니즘을 사용합니다. 연구원들은 공격자가 지속적으로 충분한 서명 응답을 얻을 수 있다면 특정 블라인드 서명 시스템이 잠재적인 표적이 될 수 있다고 지적했습니다. 그러나 실제 공격에 필요한 쿼리 크기는 매우 크므로 정기적인 키 순환을 통해 위험을 크게 줄일 수 있습니다.
실험 결과를 토대로 연구팀은 시그니처 오라클을 사용한 공격 모델에서 RSA의 실제 보안 강도는 분해 난이도를 기준으로 한 기존 추정치보다 15~30비트 낮을 수 있다고 계산했습니다. 1024비트, 2048비트 및 4096비트 RSA 키의 경우 공격 비용은 각각 2의 65승, 2의 90승, 2의 119승에 해당하며, 이는 모두 현대 암호 시스템에서 일반적으로 요구하는 128비트 보안 수준보다 낮습니다. 연구원들은 또한 그들의 실험이 GPU나 인공지능 도구를 사용하지 않았다고 밝혔습니다. 향후 보다 효율적인 하드웨어와 소프트웨어가 도입된다면 공격 비용은 더욱 줄어들 수 있습니다.
암호화 전문가들은 이 성과의 중요성은 주로 RSA 보안 모델의 맹점을 드러낸다는 사실에 있다고 믿습니다. 즉, 서명 위조가 반드시 개인 키를 먼저 획득해야 하는 것은 아니며 전통적인 의미에서 반드시 큰 정수 분해를 완료해야 하는 것도 아닙니다. 그러나 현재의 공격에는 여전히 많은 양의 컴퓨팅 리소스와 특수 인터페이스가 필요하며, 널리 사용되는 표준화된 RSA 인증서와 일반 HTTPS 연결에 단기적으로 직접적인 위협을 가하지는 않습니다.
보안 기관과 시스템 운영자는 여전히 하드웨어 보안 모듈이 불필요한 원래 RSA 작업을 열지 여부를 확인하고, 서명 인터페이스의 호출 권한을 제한하고, 블라인드 서명 키의 순환 기간을 단축하고, 점차적으로 보다 현대적인 서명 알고리즘과 포스트 양자 암호화 시스템으로 마이그레이션해야 합니다. 연구원들은 기존 암호화 알고리즘이 이론적이고 실제적인 보안 경계에 가까워짐에 따라 기업이 RSA 키 길이를 영구적인 솔루션으로 늘리는 것을 계속해서 고려해서는 안 된다고 지적했습니다.
자세히 알아보기:
https://github.com/ucsd-hacc/NSNFSSSFSFN
댓글