요약:
캐나다 토론토대학교 산하 사이버보안 연구기관인 시티즌랩(Citizen Lab)이 최근 세간의 이목을 끄는 설문조사 결과를 공개했다. 온라인 광고 전달 시스템을 기반으로 한 새로운 공격 방식이 실제로 간첩 활동에 활용되고 있는 것으로 조사됐다. 공격자는 피해자가 링크를 클릭하지 않고도 온라인 광고를 통해 대상을 식별하고 장치에 스파이웨어를 배포할 수 있습니다.
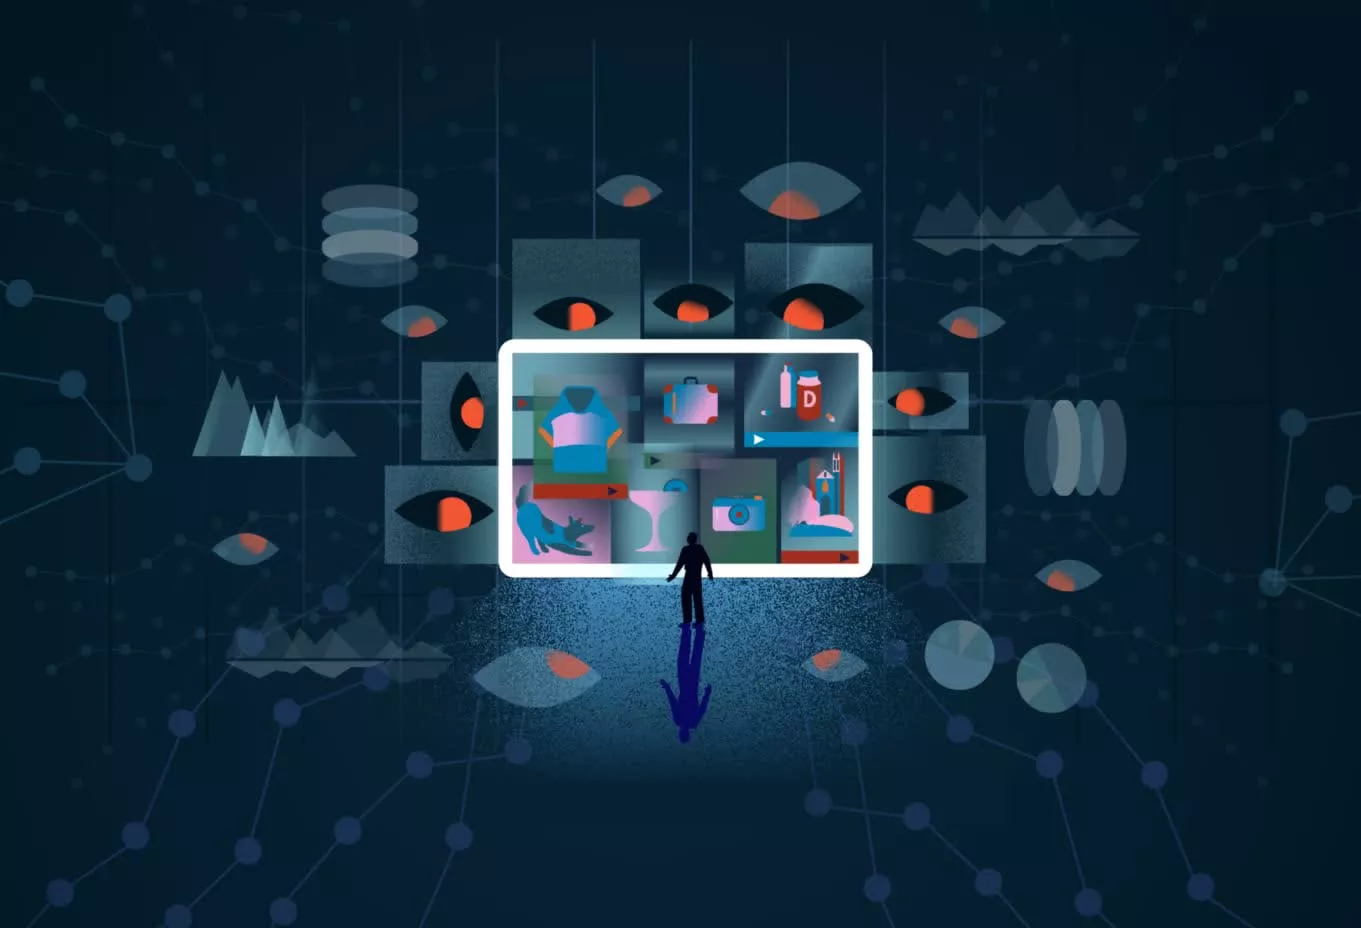
연구팀은 이 기술을 'AdFection'이라고 명명했으며, 온라인 광고 시스템의 도움으로 '제로 클릭' 상업용 스파이웨어 공격이 구현될 수 있음을 입증하는 기술적 증거가 공개적으로 확보된 것은 이번이 처음이라고 밝혔습니다. 조사 결과 해당 기술은 카타르의 알자지라를 겨냥한 온라인 침투 작전에 사용된 것으로 드러났다.
보고서에 따르면 Discover-Tech라는 이스라엘 회사가 이 작전에서 핵심적인 역할을 했습니다. 이 회사는 디지털 광고 회사라고 주장하지만 연구원들은 이 회사가 실제로 파트너가 특정 대상 장치를 식별, 추적 및 타겟팅하는 데 도움이 되는 플랫폼을 운영한다고 믿고 있습니다.
조사 결과 Discover-Tech가 Controlium이라는 플랫폼을 운영하고 있는 것으로 나타났습니다. 플랫폼은 온라인 광고 실시간 입찰 시스템을 활용하여 광고 식별자 및 IP 주소를 포함한 장치 정보를 수집할 수 있습니다. 시스템은 의도한 대상을 식별한 후 해당 장치에 악성 코드를 보낼 수 있지만 일반 사용자는 일반 광고 콘텐츠만 볼 수 있습니다. 이는 피해자가 광고를 클릭하거나 파일을 다운로드할 필요가 없으며 공격 프로세스가 자동으로 전개될 수 있음을 의미합니다.
연구원들은 이 플랫폼이 표적을 식별할 수 있을 뿐만 아니라 악성코드가 확산되는 진입점이 될 수도 있다고 말했습니다. Al Jazeera의 경우 공격자들은 이 메커니즘을 사용하여 Candiru 상업용 스파이웨어를 대상 장치에 배포한 것으로 알려졌습니다. Candiru는 장치를 원격으로 제어하고, 데이터를 도용하고, 장치의 카메라와 마이크에 액세스할 수 있는 잘 알려진 고용용 스파이웨어 도구입니다.
Citizen Lab은 2024년부터 2025년까지 Al Jazeera 네트워크에서 최소 45개의 장치가 관련 공격을 받았다는 사실을 발견했다고 밝혔습니다. 연구원들은 이것이 표적 광고를 통한 완전한 기술적 제로 클릭 스파이웨어 감염의 첫 번째 공개 사례라고 믿습니다.
이 작전의 범위는 개별 목표를 훨씬 뛰어넘습니다. 연구팀은 약 40억 건의 광고 입찰 기록을 분석한 결과 2026년 3월부터 6월 사이에 Discover-Tech가 게재한 광고가 여러 국가 및 지역을 포함하는 전 세계 약 120,000개의 웹사이트와 70,000개 이상의 모바일 애플리케이션에 게재된 것을 확인했습니다.
또한 연구원들은 이러한 광고가 상업적인 선전 역할을 할 뿐만 아니라 대규모 정찰 및 표적 선별에도 사용된다는 점을 지적했습니다. 수백만 대의 장치가 조용히 Candiru 관련 서버에 연결되어 공격자가 정보를 수집하고 대상을 식별하며 후속 공격에 대비하는 데 도움이 되었습니다.
또한 조사에 따르면 Discover-Tech는 Google 광고 시스템 및 유럽 광고 산업 조직인 IAB Europe을 비롯한 많은 대규모 광고 생태계의 인증 공급업체 목록에 오랫동안 등장해 온 것으로 나타났습니다. 이는 해당 광고가 전 세계 수많은 웹사이트와 앱에 도달할 수 있음을 의미합니다.
Citizen Lab은 Candiru 외에도 'Dark Cartographer'라는 또 다른 위협 그룹이 광고 플랫폼에 연결되어 있음을 발견했습니다. 연구원들은 이 조직이 주로 이동통신사 관련 취약점을 악용하여 기기 광고 식별자를 실제 전화번호와 연결함으로써 대규모 사용자 비익명화를 달성했다고 밝혔습니다.
또한 광고 보안 회사인 Confiant는 독립적인 조사를 통해 정부 부처, 국방 기관, NATO 네트워크 환경에 관련 광고가 게재된 사실을 발견했습니다. 그러나 현재 이러한 기관 장치가 성공적으로 감염되었다는 증거는 없습니다.
사건이 폭로된 이후 많은 광고 플랫폼들은 디스커버테크와의 협력관계를 끊는 조치를 취했다. 동시에 연구자들은 규제 기관과 광고 업계에 기존 디지털 광고 생태계의 보안 위험을 재검토할 것을 요구하고 있습니다. 그들은 원래 상업 마케팅에 사용되었던 광고 인프라가 대규모 감시, 표적 추적, 심지어 사이버 공격을 위한 도구임이 입증되었으며 이러한 현상이 인터넷 개인 정보 보호 및 네트워크 보안에 새로운 과제를 제기한다고 믿습니다.
댓글