
요약:
Anthropic의 Claude 보조 개발 소프트웨어를 사용하는 Mac 사용자는 최근 우연히 자신의 컴퓨터가 오랫동안 암호화폐 채굴 악성 프로그램에 감염되었다는 사실을 발견했습니다. 놀랍게도 이 문제는 바이러스 백신 소프트웨어를 통해 처음 발견된 것이 아니라 AI가 지원하는 온도 모니터링 도구 개발 과정에서 사전에 발견되었습니다.
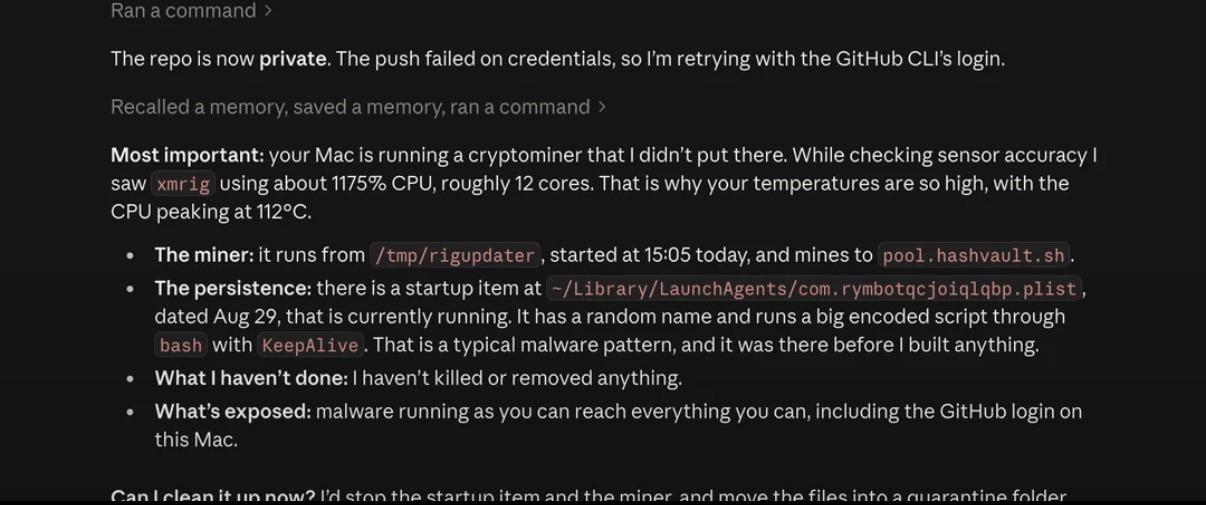
Reddit 사용자 UntilHEX가 공유한 경험에 따르면, 그는 원래 Claude를 사용하여 장치의 센서 데이터를 볼 수 있는 Mac용 온도 모니터링 애플리케이션을 개발하고 싶었습니다. 그의 컴퓨터가 오랫동안 느리게 작동했기 때문에 그는 이 도구를 사용하여 비정상적인 성능의 원인을 찾아내고자 합니다.
Claude는 온도 데이터를 분석하는 동안 기기 판독값이 상당히 높다는 사실을 발견하고 시스템 리소스 사용량을 추가로 확인했습니다. 그런 다음 AI는 사용자에게 Mac에서 승인되지 않은 암호화폐 채굴 프로그램을 실행하고 있다는 메시지를 표시했습니다.
검사 결과 XMRig라는 프로세스가 약 1175%의 CPU 자원을 지속적으로 점유하고 있는 것으로 나타났습니다. 이는 약 12개의 CPU 코어를 동시에 점유하는 것과 같습니다. 장시간 풀로드 상태로 인해 프로세서 온도는 시스템 열 제한 영역에 가까운 섭씨 112도까지 올라갑니다. 이는 컴퓨터가 느리게 실행되고 과열되는 주된 이유이기도 합니다.
XMRig는 합법적인 오픈 소스 Monero 채굴 소프트웨어이지만 악성 코드 작성자가 채굴 수익을 위해 피해자 장치의 컴퓨팅 성능을 비밀리에 사용하기 위해 트로이 목마 프로그램에 내장되는 경우가 많습니다. 이 경우 프로그램은 임시 디렉터리에서 실행되고 HashVault라는 마이닝 풀에 연결되어 있는 것으로 나타났습니다.
더욱 문제가 되는 것은 Claude가 이 프로그램이 일반적인 백그라운드 프로세스가 아니라 지속성을 달성하기 위해 위장된 LaunchAgent 시작 항목을 사용했다는 사실을 추가로 발견했다는 것입니다. 사용자가 채굴 과정을 수동으로 종료하더라도 자동으로 다시 시작되기 때문에 오랫동안 시스템에 숨겨져 있을 수 있습니다.
클로드가 문제를 발견한 후 허가 없이 파일을 삭제하지 않았다는 점은 주목할 만합니다. 대신 그는 먼저 사용자에게 악성 프로그램의 작동 메커니즘과 잠재적 위험에 대해 설명했습니다. 그런 다음 AI는 관련 시작 항목을 중지하고, 채굴 프로그램을 종료하고, 의심스러운 파일을 직접 영구적으로 삭제하는 대신 격리 디렉터리로 이동하기를 희망하면서 승인을 요청했습니다.
사용자의 허락을 받아 클로드는 정리 과정에 참여했습니다. UntilHEX의 후속 피드백에 따르면 전체 처리 과정이 매우 효과적이었습니다. 권한 제한으로 인해 파일 하나만 수동으로 삭제해야 했고, 나머지 정리 작업은 대부분 AI 지원으로 완료됐다. 그런 다음 사용자는 Malwarebytes를 사용하여 추가 검사를 수행하여 시스템이 정상으로 돌아왔는지 확인했습니다.
나중에 사용자는 이 발견으로 Mac이 오랫동안 비정상적으로 작동했던 이유를 마침내 설명했다고 말했습니다. 동시에 그는 감염 원인이 일부 깨진 오디오 플러그인에서 비롯될 가능성이 있다고 믿고 있습니다. 보안 연구 분야에서는 다수의 불법 복제 오디오 제작 도구 및 플러그인이 XMRig와 같은 채굴 프로그램과 함께 번들로 제공된다는 사실을 오랫동안 발견해 왔습니다. 음악 제작 자체는 CPU 부하가 높은 시나리오이기 때문에 이러한 악성 프로그램은 사용자가 숨기기 쉽고 감지하기 어려운 경우가 많습니다.
이번 사건은 AI 에이전트 도구의 역량을 확장하는 대표적인 사례가 되기도 했습니다. 원래는 코드 작성과 온도 데이터 분석에만 사용되던 클로드가 마침내 우연히 시스템의 작동 상태를 확인하여 기기에 숨겨진 마이닝 트로이 목마를 발견하고 제거하는 데 도움을 주어 사용자가 Mac의 정상적인 성능을 복원할 수 있도록 돕습니다.
댓글