요약:
기술 매체 Tom's Hardware에 따르면 보안 연구원들은 Lenovo ThinkPlus FU100 지문 USB 플래시 드라이브가 AES-256 암호화 기술을 사용한다고 주장하지만 내부에 데이터를 저장하는 SD 카드가 실제로 암호화되지 않은 것을 발견했습니다. 장치를 구입한 사람은 케이스를 제거하는 것만으로도 지문 인식을 우회하고 데이터를 읽을 수 있습니다.
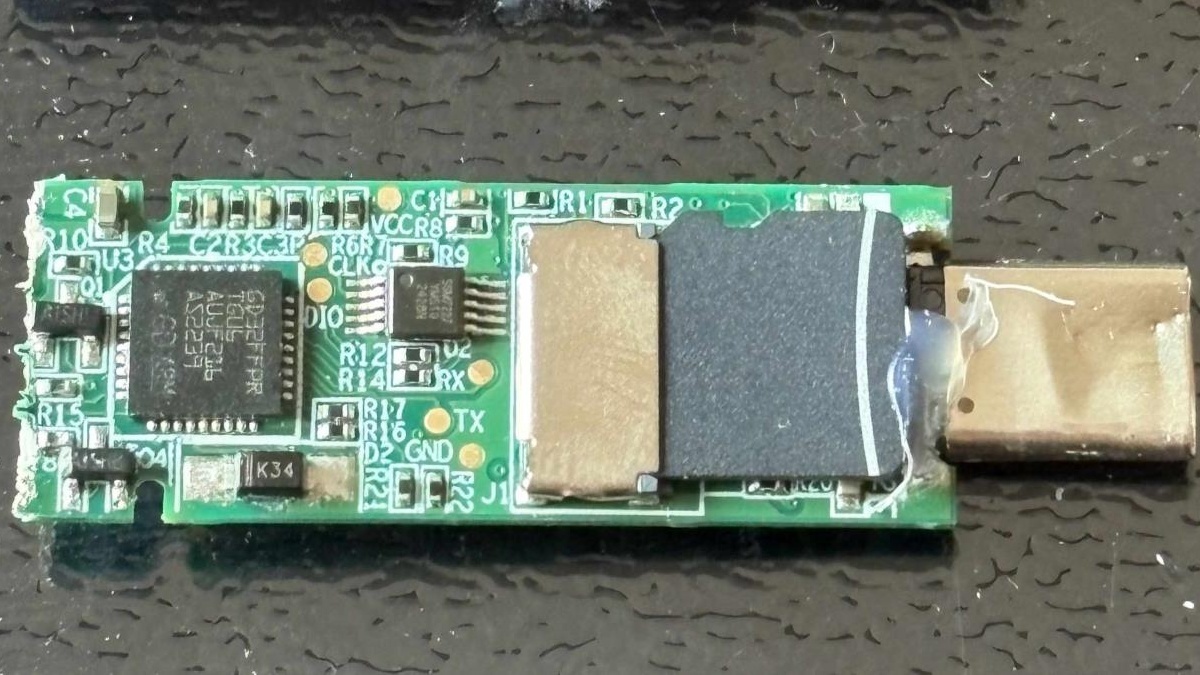
보안 연구원 Xusheng Li는 지난해 FU100을 분해해 올해 3월 컨퍼런스에서 그 결과를 발표했습니다. 그는 이 USB 플래시 드라이브의 지문 인식 기능이 USB 연결을 제어하는 데만 사용되었으며 메모리 카드의 데이터가 일반 텍스트로 저장된다는 사실을 발견했습니다.
Li는 FU100을 '멋진 케이스에 담긴 SD 카드'라고 설명합니다. 그는 이번 사례가 일부 제품이 주장하는 '하드웨어 보안'이 단지 마케팅에 불과할 수도 있음을 보여준다고 믿습니다.
Lenovo는 이후 FU100, FU200, TU800 USB 플래시 드라이브 및 TSD303 모바일 솔리드 스테이트 드라이브에 대한 수리 솔루션을 출시했습니다. 사용자는 중국 서비스 핫라인에 전화하여 교체를 위해 장치를 반송하거나 현장 펌웨어 업그레이드를 기다려야 합니다. Lenovo는 사용자가 미리 데이터를 백업할 것을 권장하며 장치를 돌려보내기 전에 장치를 삭제할 것을 적극 권장합니다.
Lenovo는 관련 보안 권고의 심각도를
높음
으로 평가합니다. . 발표에 포함된 세 가지 취약점 중 하나는 구성 소프트웨어와 관련되어 있으며 로그인한 로컬 사용자가 장치 인증을 우회하고 승인되지 않은 지문을 입력하도록 허용할 수 있습니다.Li는 또한 Lenovo의 TSD303 모바일 솔리드 스테이트 드라이브에서 또 다른 취약점을 발견했습니다. FU100과 달리 TSD303의 데이터는 암호화되어 있지만 하드 드라이브는 이전에 USB를 통해 연결되었으며 비교를 위해 올바른 비밀번호를 일반 텍스트로 소프트웨어에 전송하여 비밀번호를 가로챌 수 있습니다.
첫 번째 수정 사항은 취약점이 보고된 지 약 3개월 후에 출시되었지만 연구원들은 이 솔루션이 타임스탬프와 같은 값에서 파생될 수 있는 암호화 키를 사용했으며 기기가 도난당한 경우 여전히 데이터를 효과적으로 보호하지 못한다는 사실을 발견했습니다. 지난해 말 출시된 후속 수정 사항을 통해 드라이브는 사용자가 입력한 비밀번호를 자체적으로 확인하여 올바른 비밀번호가 장치를 떠나지 않도록 할 수 있습니다.
보고서에 따르면 동일한 소프트웨어 개발 키트가 여러 제조업체의 다른 9개 장치에서도 사용되며 이러한 제품의 대부분은 해당 기술적 능력을 갖춘 공격자에게 비밀번호를 유출할 수도 있다고 밝혔습니다. 연구원들은 또한 두 개의 다른 장치가 microSD 카드에 암호화되지 않은 데이터를 저장했다는 사실을 발견했습니다. Li가 발표한 슬라이드에서는 관련 제조업체의 이름이 가려졌습니다.
최근 인공 지능을 사용한 후속 연구에서 Li는 OpenAI의 프로그래밍 도구인 Codex를 고용주가 개발한 리버스 엔지니어링 도구와 함께 사용하여 다른 제조업체의 스토리지 제품과 보호 소프트웨어를 테스트했습니다.
보고서에 따르면 Codex는 약
7분
후에 열렸습니다. 우리는 Netac 도구에 침입하여 프로그램에 고정 키가 내장되어 있고 사용자 비밀번호도 진단 로그에 기록되어 있음을 발견했습니다. 올해 3월 Li의 연설 당시 Netac은 아직 패치를 출시하지 않았습니다. 보고서에는 해당 제품이 현재 수정되었는지 여부는 표시되지 않았습니다.이 연구에는 두 가지 파일 복사 방지 제품도 포함되었습니다. 이러한 제품을 사용하면 수신자가 파일을 볼 수는 있지만 내용을 복사하는 것은 방지할 수 있습니다. 약
26분
분량의 코덱스 KakaSoft USB Copy Protection 프로그램에서 생성된 비밀번호를 재구성하고 사용자 비밀번호 없이 테스트 파일을 복호화했습니다. Nexcopy의 Copy Secure 보호 메커니즘은 약10분
정도 소요됩니다. 안에서 깨졌습니다.또한 Li는 SecZure의 YutianDun 제품에서 비교적 간단한 비밀번호를 사용하는 숨겨진 계정 두 개를 발견했습니다. 보고서에 따르면 Li는 이러한 계정을 '백도어'라고 부르지만 이를 사용하여 제조업체가 악의적인 의도를 가지고 있는지 판단할 수는 없습니다.
Li는 관련 조사 결과를 KakaSoft, Nexcopy 또는 SecZure에 사전에 알리지 않았다고 말했습니다. 그는 공격자의 손에 들어간 USB 플래시 드라이브는 회수하거나 업데이트하기가 어렵다고 생각합니다.
그는 오픈소스 USB 플래시 드라이브도 긍정적인 사례로 꼽았습니다. 장치는 microSD 카드도 사용하지만 암호화를 올바르게 구현하고 사용자 비밀번호에서 키를 생성합니다. 공격자는 메모리 카드만 읽고 그 안에 있는 데이터를 직접 얻을 수 없습니다.
댓글