요약:
암호화폐 거래 플랫폼 비트겟(Bitget)이 최근 대규모 사이버 공격을 당해 거래 플랫폼 서버에서 3억 5100만 달러 상당의 암호화폐가 도난당했습니다. Bitget은 이번 공격이 알려진 북한 해커 그룹의 활동 패턴과 매우 일치한다고 믿고 있습니다. 해당 판결이 최종 확정되면 이는 2026년 이후 최대 규모의 암호화폐 도난 사건이 될 것으로 보인다.
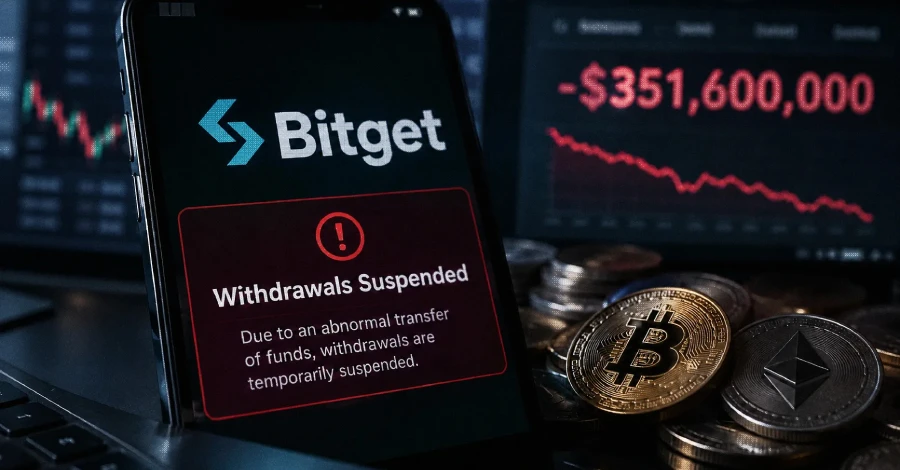
해당 공격은 9월 24일 발생했으며, 공격자들은 비트겟의 핫월렛에서 대량의 암호화폐를 무단으로 이체했습니다. 핫 지갑은 일반적으로 인터넷에 연결되어 있으며 주로 일상적인 거래를 처리하는 데 사용됩니다. 따라서 장기간 오프라인 상태인 콜드월렛에 비해 자체적으로 네트워크에 지속적으로 연결되어 있어야 하므로 암호화폐 플랫폼의 중요한 공격 대상이 됩니다.
Bitget은 이후 공격의 추가 확장을 방지하기 위해 플랫폼에서 암호화폐 인출을 중단했습니다. 회사는 현재 약 4억 6400만 달러의 사용자 보호 기금을 보유하고 있다고 밝혔는데, 이는 이론적으로 이번 사건으로 인한 손실 3억 5100만 달러를 충당하기에 충분한 금액이다. 다만 비트겟은 언제 출금사업을 재개할지 밝히지 않았다.
비트겟(Bitget) CEO 그레이시 첸(Gracy Chen)은 공격과 그에 따른 자산 절도가 알려진 북한 해커 그룹의 공격 패턴과 매우 일치한다고 말했습니다. 그러나 이는 현재 공격 특성에 따른 비트겟의 판단일 뿐, 공격자의 신원을 완전히 확인할 수 있는 공개 정보는 없습니다.
북한과 연계된 다수의 해커 그룹은 오랫동안 암호화폐 거래소, 블록체인 프로젝트 및 관련 소프트웨어 공급망을 공격한 혐의로 기소되어 왔습니다. 이들 조직은 디지털 자산을 훔쳐 거액의 자금을 확보하고, 그 자금 중 일부를 북한의 핵무기 프로그램 지원에 사용한 것으로 추정된다.
블록체인 인텔리전스 회사인 TRM Labs의 데이터에 따르면 2026년 기준 북한 관련 해킹 활동과 관련된 암호화폐 도난 규모는 같은 기간 전 세계 암호화폐 도난 사건의 약 4분의 3을 차지합니다. 비트겟의 손실이 궁극적으로 북한 해커와 관련된 것으로 확인되면, 이 사건은 글로벌 암호화폐 도난을 책임지기 위해 북한 관련 사이버 범죄 활동을 더욱 확대할 것입니다.
이 사건은 2026년 암호화폐 업계에서 발생한 일련의 주요 해킹 공격 중 최신 사건이기도 합니다. 9월 초에 해커가 Liquid Network 관련 지갑에서 약 3억 4천만 달러 상당의 비트코인을 훔쳤고 나중에 대부분을 반환했습니다. 결국 약 4,700만 달러의 자산이 여전히 공격자의 통제하에 있었습니다.
Liquid Network 사건은 결국 도난당한 자산의 대부분을 회수했기 때문에 실제 손실 규모는 초기 도난 금액보다 훨씬 적었습니다. 이와 대조적으로, Bitget 사건과 관련된 3억 5100만 달러는 현재 직접적인 도난 금액으로 간주되어 이전 사례를 뛰어넘어 올해 들어 지금까지 알려진 암호화폐 도난 사건 중 최대 규모가 되었습니다.
이번 비트겟의 주요 공격 대상은 핫월렛이었습니다. 콜드월렛과 달리 핫월렛은 인터넷에 연결되어 있어야 사용자의 입출금, 거래를 신속하게 처리할 수 있지만, 사이버 공격의 위험도 더 높습니다. 대규모 거래 플랫폼은 일반적으로 단일 시스템이 손상될 경우 대규모 손실 위험을 줄이기 위해 핫월렛과 콜드월렛, 다양한 보안 시설에 자산을 저장합니다.
비트겟은 회사가 보안 사고에 대해 조사 중이며 관련 출금 작업을 중단했다고 밝혔습니다. 그러나 현재까지 회사는 공격자가 시스템에 진입하기 위해 어떤 기술적 수단을 사용했는지 밝히지 않았으며, 어떤 보안 링크가 침해되었는지도 밝히지 않았습니다.
그레이시 첸 역시 비트겟이 언제 출금 서비스를 재개할지 공개하지 않았다. 거래 플랫폼에서는 서비스 복구에 앞서 공격 경로가 차단되었는지 확인하고 지갑, 계정, 관련 인프라를 추가로 점검해야 하기 때문에 구체적인 복구 시간은 여전히 조사 진행 상황 및 보안 수정 사항에 따라 달라집니다.
이 사건은 암호화폐 거래 플랫폼이 직면한 보안 위험을 다시 한번 강조합니다. 전통적인 금융 기관과 비교할 때 암호화폐 거래의 자산 이전은 일반적으로 빠른 속도, 세계화 및 되돌릴 수 없는 거래가 특징입니다. 공격자가 지갑 제어권을 성공적으로 획득하면 단기간에 자금이 여러 주소로 이체될 수 있으므로 후속 추적 및 복구가 매우 어려워집니다.
동시에 북한 관련 해커 그룹은 최근 암호화폐 거래 플랫폼에 대한 직접적인 공격에서부터 오픈소스 소프트웨어, 개발자, 소프트웨어 공급망에 대한 공격까지 점차 확대되고 있습니다. 공격자는 먼저 소프트웨어 공급망이나 개발자 장비를 통해 자격 증명을 얻은 다음 기업의 내부 시스템에 추가로 침투하여 궁극적으로 디지털 자산을 훔칠 수 있습니다.
비트겟은 아직 이번 공격에 대한 완전한 기술적 세부사항을 공개하지 않았으므로, 공격자가 사용한 구체적인 침입 방법은 아직 조사되지 않은 상태입니다. 현 단계에서 확인할 수 있는 것은 3억 5100만 달러가 넘는 암호화폐 자산이 비트겟 핫월렛에서 무단 이체됐으며, 비트겟이 출금을 중단하고 보안 조사에 착수했다는 점이다.
후속 조사를 통해 해당 공격이 실제로 북한 해커 조직에 의해 이뤄졌다는 사실이 확인된다면 이는 다시 한번 암호화폐 자금을 빼돌린 북한 관련 사이버범죄의 주요 사례가 될 것입니다. 공격자의 신원과 구체적인 침입경로가 추가로 확인되기 전까지 비트겟의 현재 공격 소스 판단은 기존 공격 특성을 토대로 한 예비 결론일 뿐입니다.
댓글