요약:
오픈 소스 UEFI 펌웨어 프로젝트인 TianoCore EDK II는 최근 공격자가 특별히 제작된 데이터 패킷을 전송하고 네트워크를 통해 기기 부팅 프로세스 중에 메모리 손상을 유발하여 부팅을 중단시킬 수 있는 심각한 보안 취약점을 공개했습니다. 공격자가 대상 펌웨어 빌드 정보를 갖고 있다면 운영체제가 로드되기 전에 코드를 실행하는 것도 가능하다.
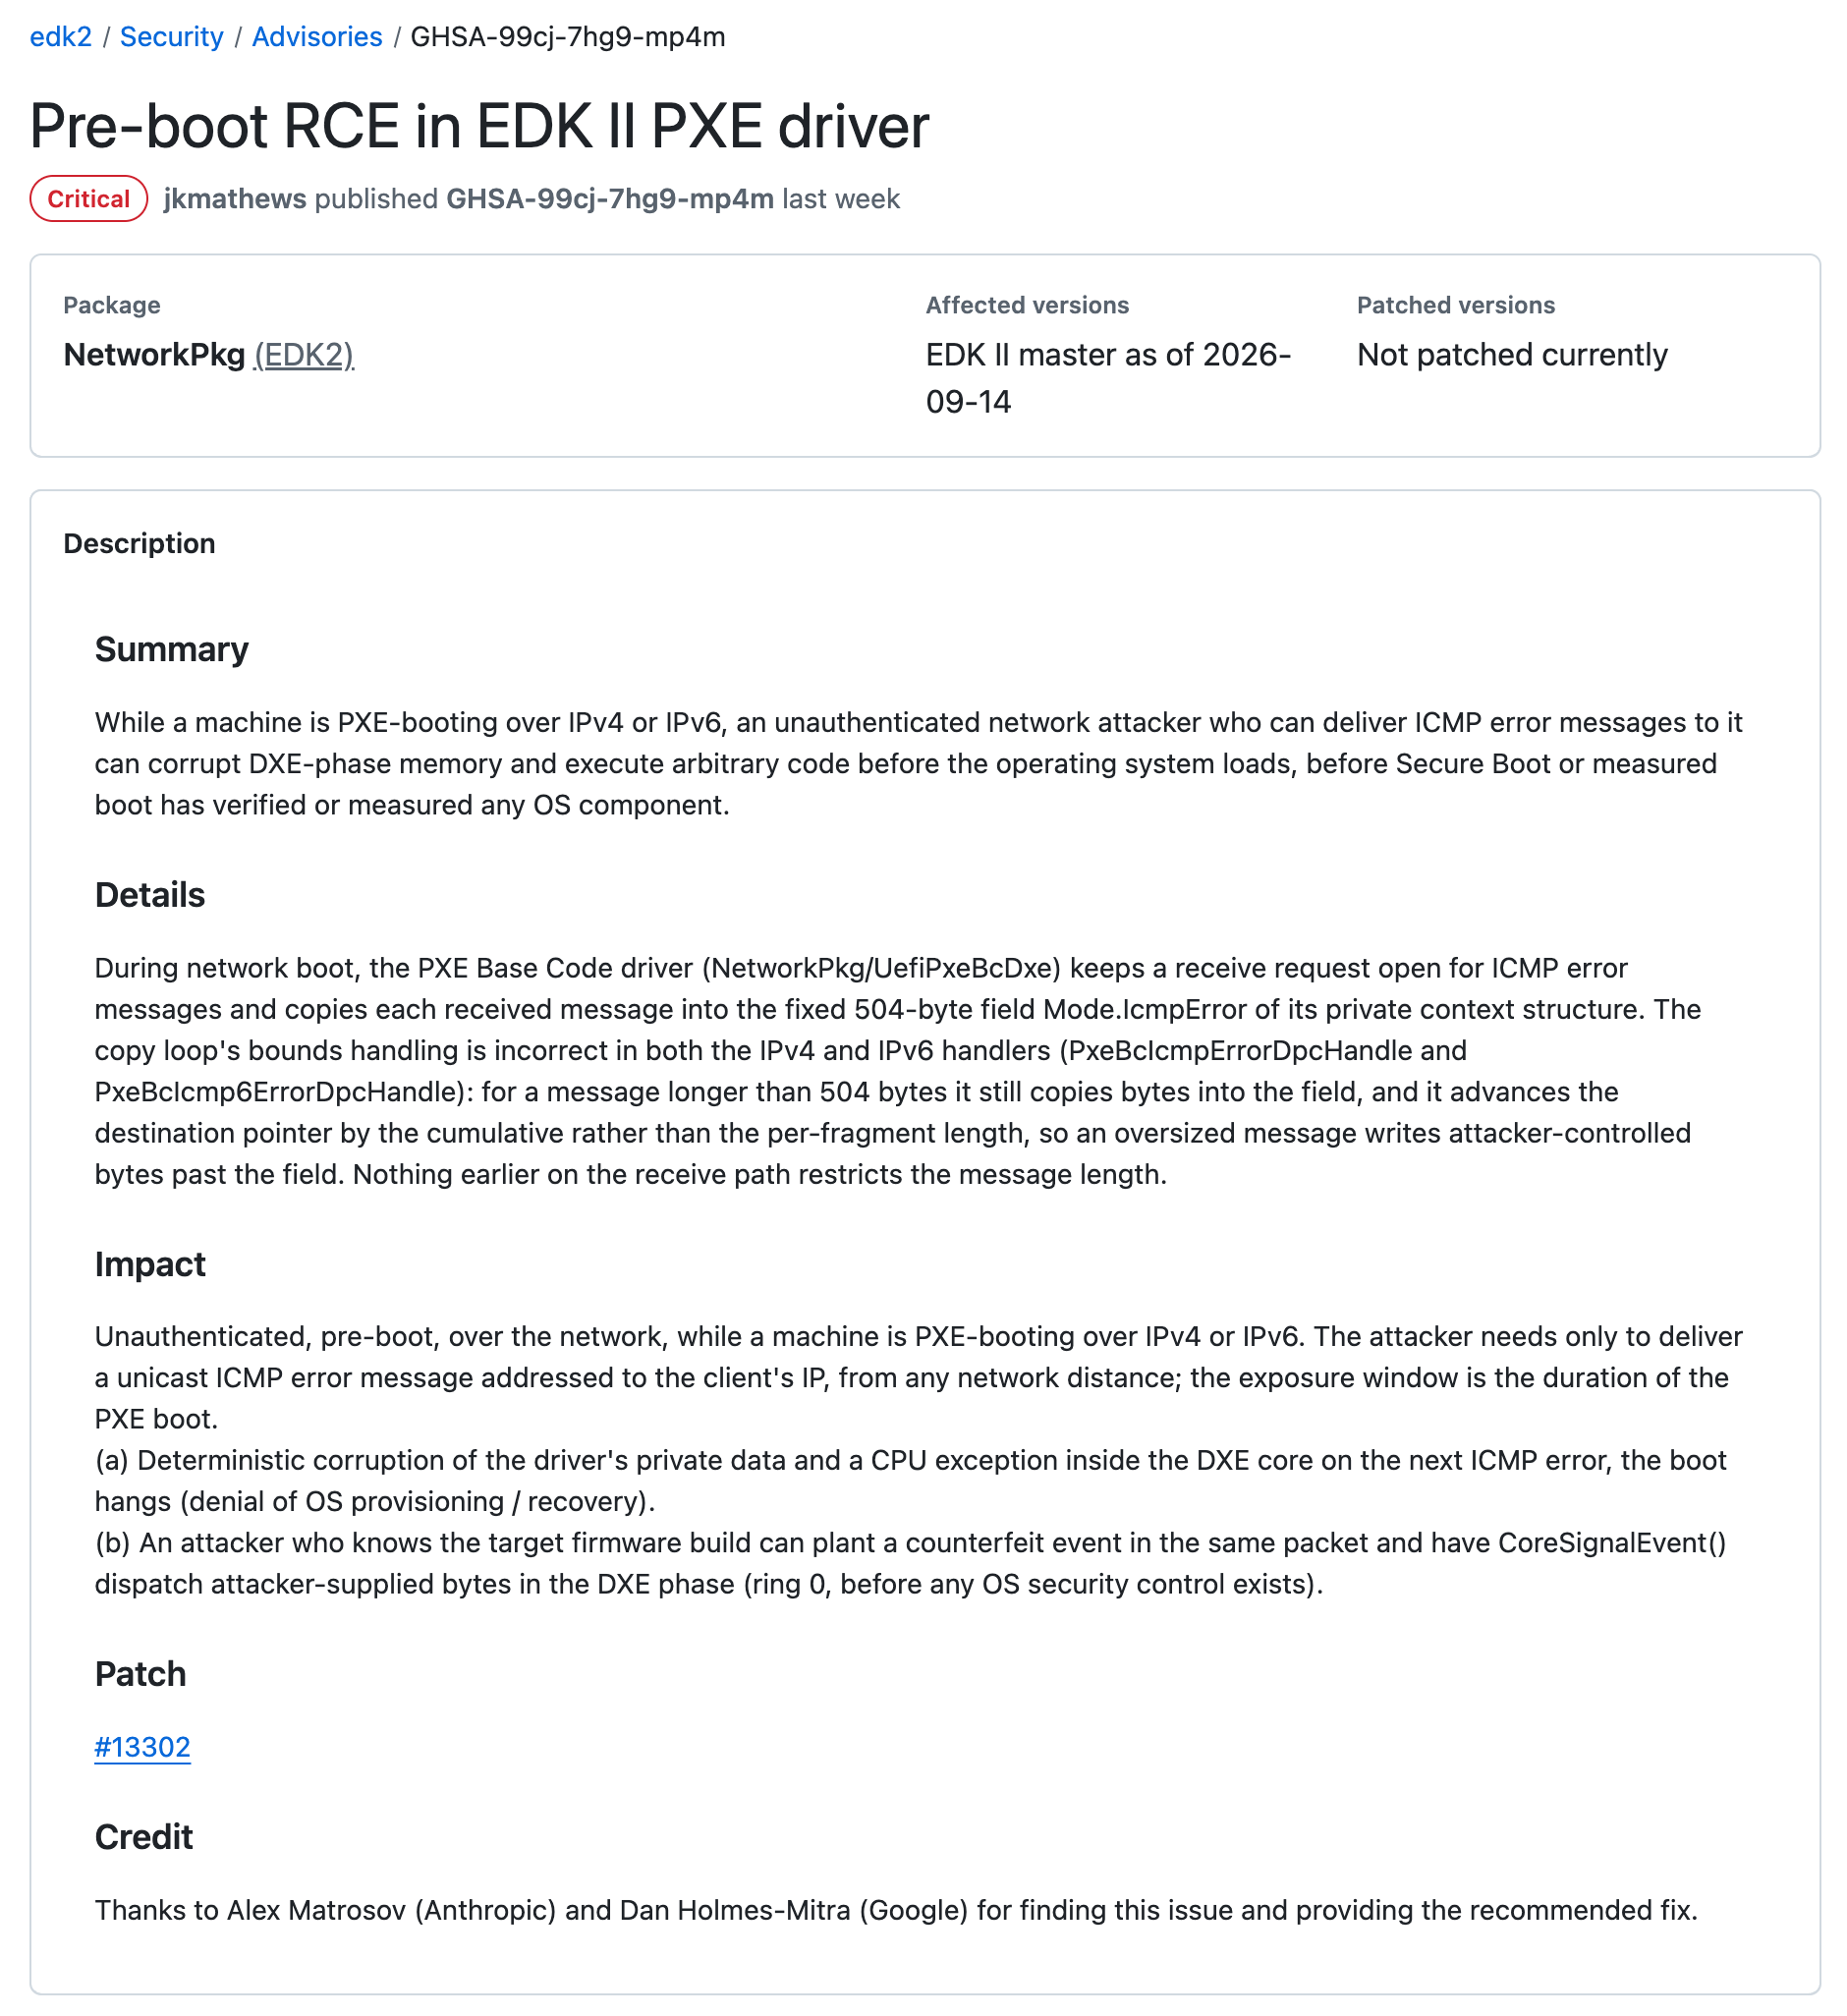
CVE-2026-97631로 번호가 지정된 이 취약점은 주로 TianoCore UEFI 펌웨어를 사용하는 서버에 영향을 미칩니다. 업스트림 수정 코드는 10월 15일에 병합되었지만 서버와 장치도 수정이 포함된 펌웨어 업데이트를 받아야 하며, 이를 위해서는 관련 소프트웨어 및 OEM 적응 릴리스가 필요할 수 있습니다.
UEFI는 기기가 부팅될 때 실행되는 기본 펌웨어로, 하드웨어 초기화 및 후속 부팅 구성요소 로드를 담당합니다. TianoCore EDK II는 널리 사용되는 오픈 소스 UEFI 구현입니다. 하드웨어 제조업체와 클라우드 서비스 제공업체는 이 프로젝트를 기반으로 자체 UEFI 부팅 펌웨어를 구축합니다.
이 취약점은 PXE 기본 코드 드라이버에서 발생합니다. PXE를 사용하면 장치가 네트워크에서 시작에 필요한 프로그램을 얻을 수 있습니다. 데이터 센터의 서버 배포, 시스템 설치 및 복구에 일반적으로 사용됩니다. 장치가 IPv4/v6을 통해 PXE 부팅되면 드라이버는 네트워크로부터 ICMP 오류 메시지를 수신하고 오류 메시지는 고정 크기 버퍼에 복사됩니다.
TianoCore는 발표에서 영향을 받는 코드에 데이터 길이 및 샤드 오프셋 처리에 버그가 있다고 밝혔습니다. 즉, 504바이트를 초과하는 메시지는 버퍼 경계를 작성하고 인접한 메모리를 덮어쓸 수 있습니다. 공격자는 대상 장치가 PXE 부팅을 진행하는 동안 특수 제작된 ICMP 오류 메시지를 장치의 IP 주소로 보내야 합니다.
TianoCore EDK II는 많은 UEFI 펌웨어 제품의 기본 코드입니다. AMI, Insyde, Phoenix 및 기타 제조업체가 이 프로젝트를 사용하고 있으며 Microsoft도 TianoCore EDK II를 기반으로 Project Mu 프로젝트를 개발하고 있습니다.
발표에서 프로젝트 팀은 취약성 영향 평가가 특정 장치와 결합되어야 한다고 언급했습니다. 관리자는 펌웨어에 영향을 받는 PXE 드라이버가 포함되어 있는지, 장치가 네트워크를 통해 부팅되는지 여부 등을 확인해야 합니다. 특정 관리자는 서버 유형에 따른 상담을 위해 장치 제조업체에 문의해야 합니다. 장치 제조업체는 최신 펌웨어를 구하고 자체 UEFI 펌웨어를 다시 빌드해야 합니다.
펌웨어 수정이 이루어질 때까지 관리자는 PXE 부팅을 비활성화할 수 있습니다. PXE 부팅이 필요한 경우 부팅 네트워크를 신뢰할 수 있고 격리된 네트워크 세그먼트에 배치하여 승인되지 않은 ICMPv4/v6 트래픽을 제한할 수 있습니다.
댓글