
요약:
CCTV 뉴스에 따르면 최근 중국의 여러 성에서 사용자 액세스 요청이 비정상적으로 도박 웹사이트로 이동하는 사건이 발생하여 국민의 재산 보안과 정상적인 인터넷 권리에 심각한 피해를 입히고 있다고 합니다. 분석 결과, 공격자는 중국의 해외 자치 도메인 AS 402425를 이용해 주로 허위 경로를 선언하고 도메인 이름 확인 데이터를 변조하는 방식으로 공격을 수행했습니다. 피해의 범위가 넓습니다. 관련 조사 결과를 발표하여 전 세계 관련 국가, 기관, 네티즌이 이러한 공격을 효과적으로 발견하고 예방할 수 있도록 참고 자료를 제공합니다.
1. 네트워크 공격 프로세스
(1) 허위 경로를 발표하여 트래픽을 가로채는 행위. 공격자는 인터넷 라우팅 레지스트리에 허위 소스 주소 접두어와 허위 자치 도메인 세트를 등록하고, 자신이 통제하는 자치 도메인을 사용하여 허위 소스 주소 접두어와 허위 짧은 경로를 게시하고, 중국 내 일부 트래픽을 하이재킹했습니다.
(2) 하이재킹된 트래픽에서 DNS 확인 데이터를 변조합니다. 공격자는 트래픽을 하이재킹한 후 트래픽에 포함된 DNS 확인 데이터를 변조합니다. 두 가지 주요 방법이 있습니다. 하나는 DNS 확인 값을 도박 웹사이트 주소로 직접 수정하는 것입니다. 다른 하나는 DNS 확인 값이 악성 DNS 서버 주소를 가리키는 것입니다. 사용자가 악성 DNS 서버에 도메인 이름 확인을 요청하면 도박 웹 사이트 주소가 반환됩니다.
2. 네트워크 공격 위치
기술적인 측정 결과, 중국 외 자치 도메인인 AS 402425에서 도메인 이름 변조가 발생한 것으로 확인되었습니다. 이 자율 도메인은 미국 회사인 QOREXA LABS가 2026년 4월 9일 미국 인터넷 번호 등록 기관인 ARIN에 등록했습니다. 회사의 공식 웹사이트에는 비트코인 관련 사업을 운영하고 있는 것으로 나와 있습니다.
3. 도메인 이름 변조 후 일부 악성 IP 주소가 지적됨
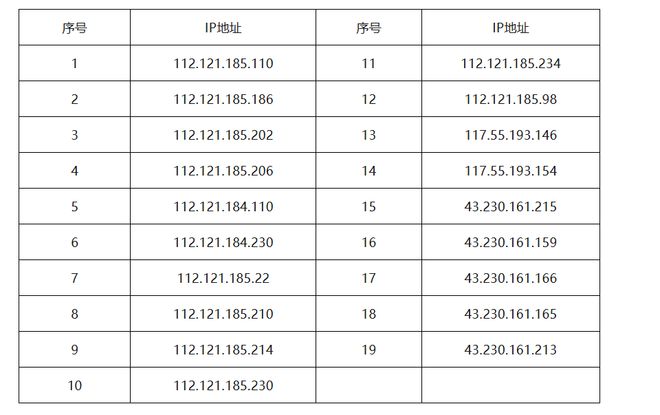
4. 예방 제안
전 세계 관련 국가 및 단위에서는 위험 인식을 강화하고 적시에 조사 및 처리를 수행하며 다음 예방 작업에 중점을 둘 것을 권장합니다.
지역 인터넷 등록기관, IP 주소 거래 플랫폼, 기타 인터넷 번호 자원 관련 기관은 AS 402425 등 악성 AS 자원을 신속하게 확인하고 취소해야 합니다.
네트워크 운영자는 경계 라우팅 장치에 대한 경로 필터링 정책을 구성하고, 경로 공지를 확인하고, AS 402425가 포함된 악성 경로를 거부 및 삭제해야 합니다.
인터넷 플랫폼은 핵심 비즈니스 도메인 이름 확인 IP의 변경, DNS 응답 메시지의 이상, 라우팅 경로의 비정상적인 변경 등에 대한 모니터링을 강화하여 하이재킹 행위를 적시에 감지해야 합니다. 하이재킹 이벤트가 확인되면 적시에 상위 운영자에게 보고하여 비정상적인 라우팅 알림을 처리하고 하이재킹 링크를 차단하도록 요청합니다.
대부분의 인터넷 사용자는 다음을 포함하여 위험 인식을 강화하고 보안 예방조치를 강화하며 불필요한 경제적 손실을 피하는 것이 좋습니다.
검증되고 신뢰할 수 있는 공용 DNS 서비스를 사용하고 출처를 알 수 없는 DNS 서비스는 사용하지 마세요.
페이지가 악성 웹사이트로 이동하는 경우 해당 페이지에 있는 어떠한 버튼이나 링크도 클릭하지 말고, 해당 페이지에서 제공하는 프로그램을 다운로드하지 말고, 즉시 페이지를 닫고 적시에 브라우저 캐시를 삭제하세요.
터미널 운영 체제와 브라우저를 최신 버전으로 유지하고, 시스템 보안 보호 소프트웨어를 활성화하고, 악성 스크립트, 피싱 및 점프 페이지에 첨부된 기타 공격을 방지하세요.
댓글