
요약:
10월 24일, 일부 네티즌들은 오늘 오전 5시경부터 Nike, Anke 등의 브랜드로부터 WeChat에서 음란물 링크를 받았다고 신고했습니다. 네티즌들이 게시한 스크린샷에 따르면 기업 로고가 있는 이들 브랜드 고객 서비스 계정은 "매일 새로운 영화", "열정적인 순간을 무료로 즐기세요", "지루한 밤문화는 안녕"과 같은 지침이 포함된 URL 링크를 전송합니다.
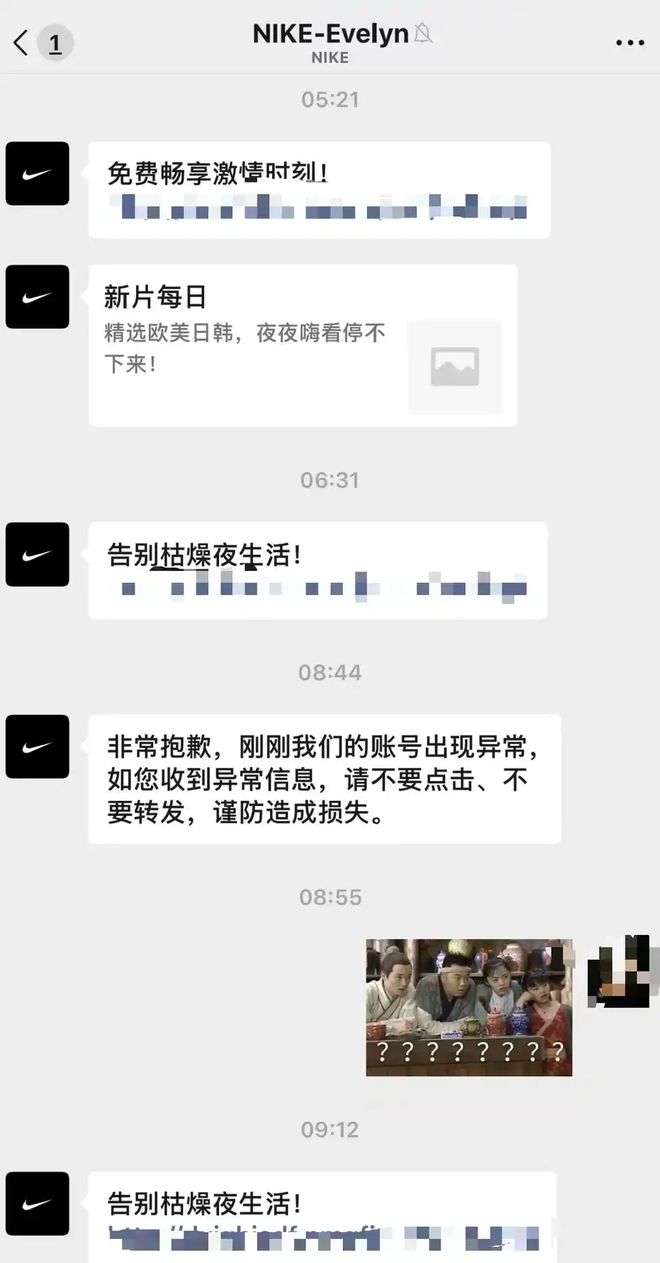
▲이미지 소셜 플랫폼
Red Star Capital Bureau는 이러한 링크가 WeChat에서 더 이상 액세스할 수 없는지 확인하려고 노력했습니다. 해당 페이지에는 "보안상 위험이 있는 웹페이지입니다. 친환경적인 인터넷 환경을 유지하기 위해 접속이 차단되었습니다."라는 메시지가 표시됩니다. 그러나 URL을 브라우저에 복사하면 여전히 접속할 수 있으며, 이는 그야말로 음란사이트입니다.
10월 24일, Red Star Capital Bureau는 이 문제에 대해 기업 WeChat 고객 서비스에 문의했습니다. 고객 서비스 담당자는 Red Star Capital Bureau에 소수의 기업 WeChat 계정이 음란물로 의심되는 교통 정보를 고객에게 보냈다고 말했습니다. 기업 위챗 보안팀의 즉각적인 조사 결과, 제3자 플러그인 소프트웨어 서비스가 침해되어 플러그인 서비스를 사용하는 계정에 영향을 미친 것으로 확인되었습니다.
고객 서비스는 Red Star Capital Bureau에 영향을 받은 기업 및 소액 계정이 강제로 오프라인 상태가 되었으며 관련 트래픽 링크가 차단되었다고 말했습니다.
"기업 WeChat 보안팀은 '다중 계정' 및 '그룹 제어'라는 속임수를 사용하는 플러그인 소프트웨어가 엄청난 보안 위험과 개인 정보 보호 위험을 안고 있음을 다시 한 번 엄숙히 상기시킵니다. 기업 사용자는 플러그인을 거부하고 계정을 안전하고 엄격하게 사용할 것을 요청합니다. WeChat Enterprise는 플러그인 소프트웨어를 단호하고 지속적으로 단속할 것입니다." 고객 서비스는 Red Star Capital Bureau에 말했습니다.
댓글