요약:
Microsoft는 기업 및 기관 사용자를 위한 Windows 11 장치에 새로운 보안 기능을 도입했습니다. 이를 통해 IT 관리자는 장치가 분실, 도난당하거나 보안 위험이 발생할 경우 컴퓨터를 원격으로 잠글 수 있어 기업 데이터 보호 기능이 더욱 강화됩니다.
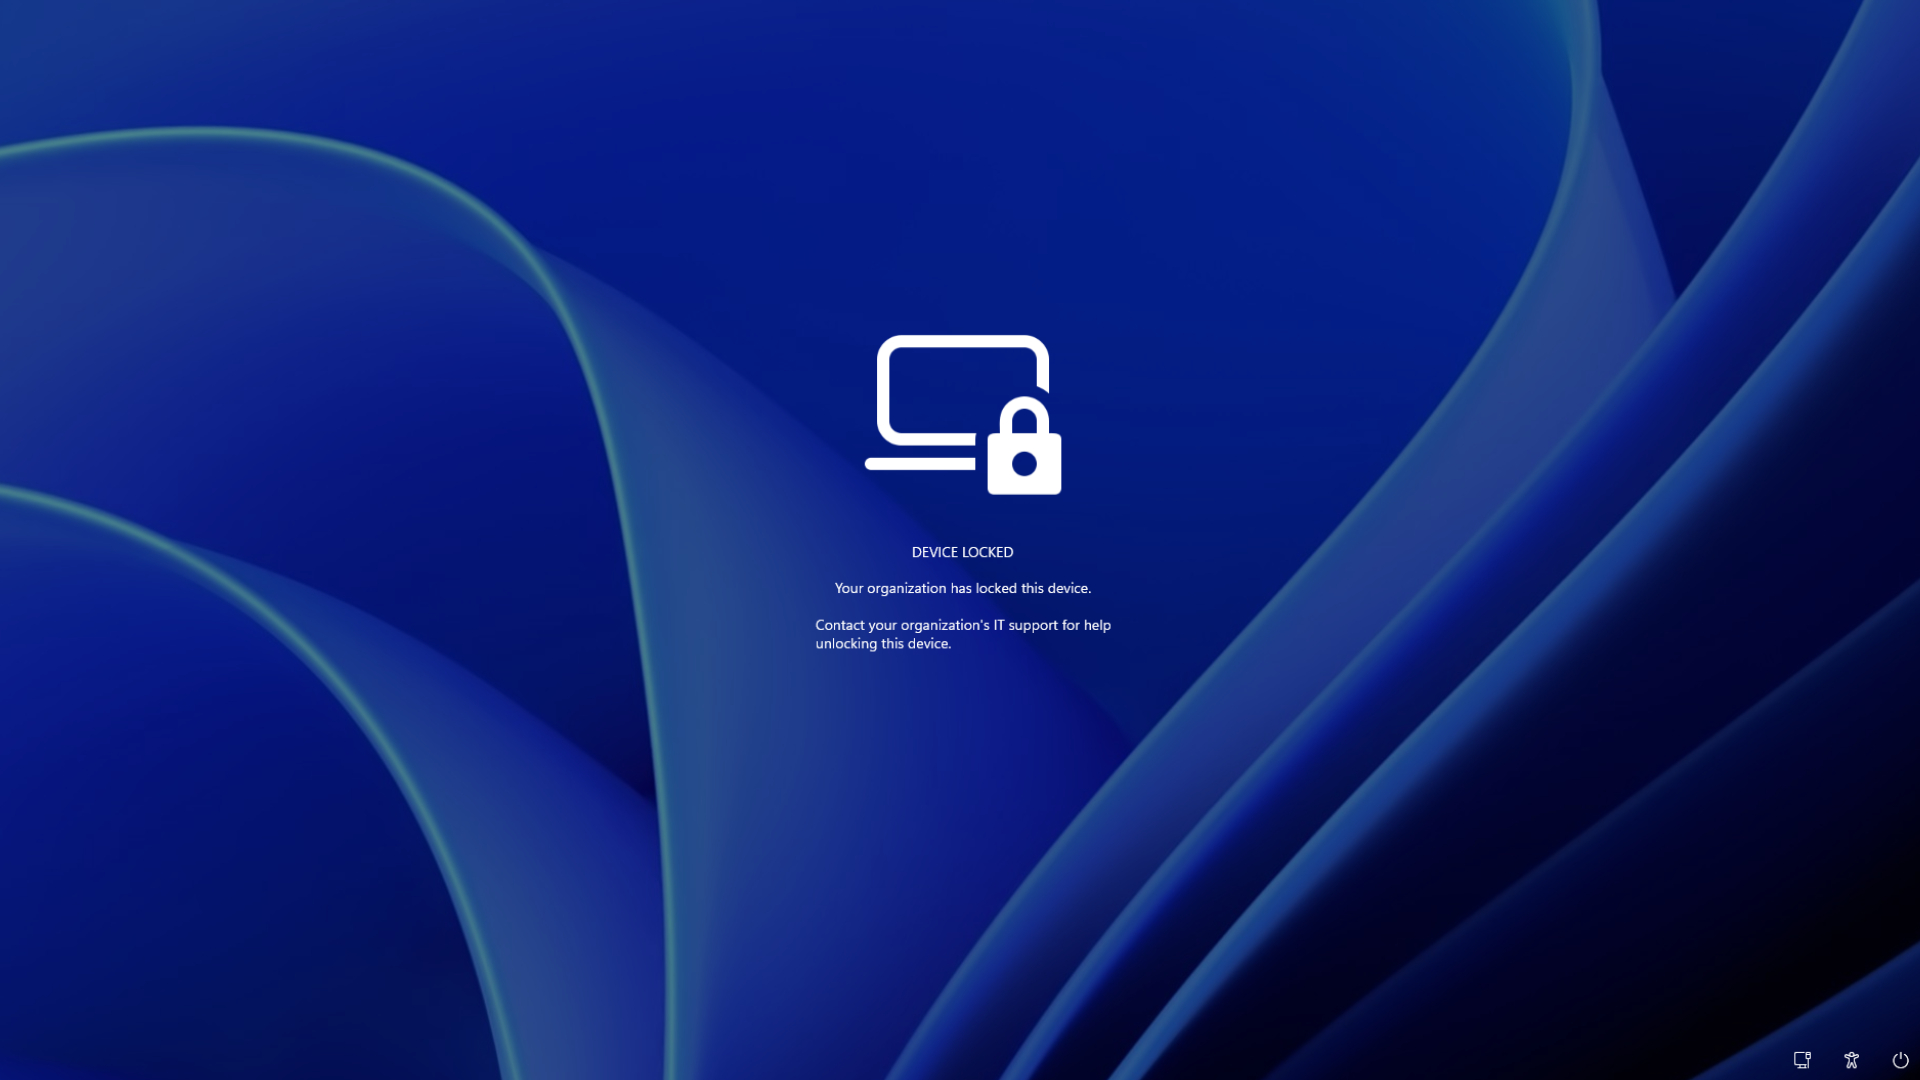
Microsoft에서 발표한 정보에 따르면 이 기능은 기업 기기 관리 시스템에 통합되어 있습니다. 관리자가 Microsoft 관리 플랫폼을 통해 잠금 명령을 실행하면 대상 Windows 11 장치는 명령을 받은 후 즉시 잠금 상태로 전환됩니다. 일반 잠금 화면과 달리 이 잠금 메커니즘은 관리되는 장치용으로 특별히 설계되었습니다. 사용자 비밀번호, PIN 코드를 알고 있거나 로컬 관리자 계정 권한이 있어도 기존 방법으로는 시스템에 다시 들어갈 수 없습니다.
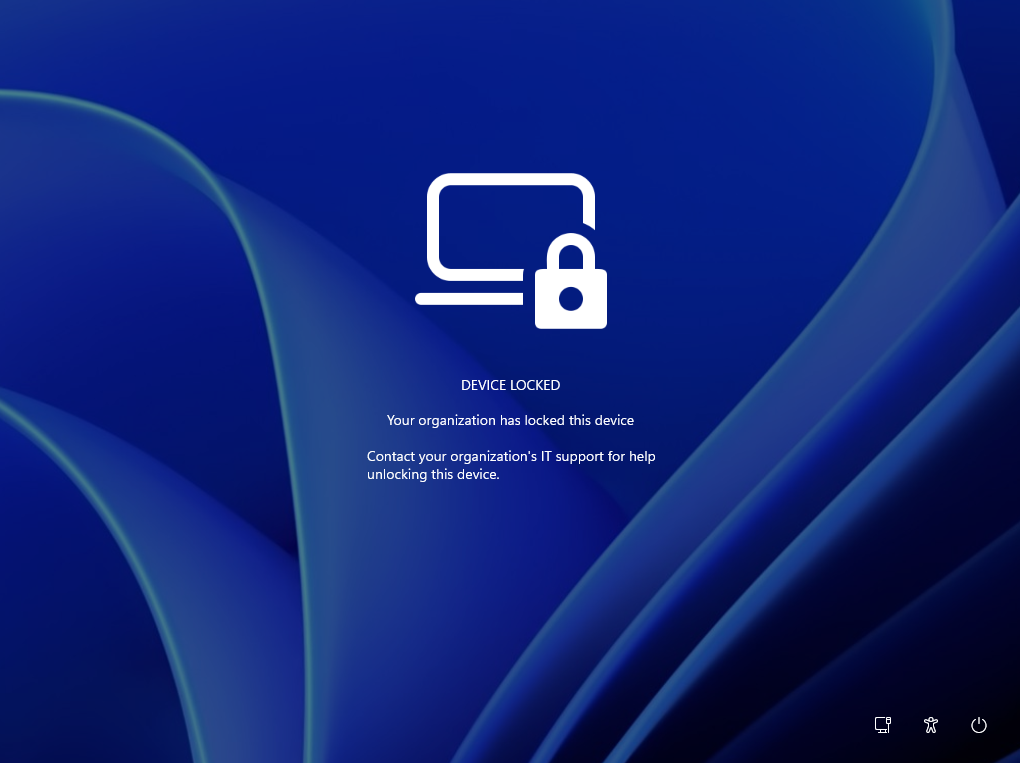
Microsoft는 기기가 원격으로 잠기면 로컬 사용자가 기기에 액세스할 수 없게 된다고 밝혔습니다. 컴퓨터는 잠금 인터페이스를 표시하고 장치가 조직에 의해 관리되고 잠겼음을 명확하게 알려줍니다. 적절한 권한을 가진 IT 관리자가 원격 관리 서비스를 통해 잠금 해제 명령을 내린 후에야 기기를 정상적으로 사용할 수 있도록 복원할 수 있습니다.
이 메커니즘은 주로 기업, 학교, 정부 기관 등 중앙 집중식 관리 모델을 채택하는 조직을 위한 것입니다. 과거에는 직원 노트북이 분실되면 관리자가 원격으로 데이터를 삭제하고, 계정을 비활성화하거나, 보안 정책을 시행하기 위해 장치가 다시 온라인 상태가 될 때까지 기다려야 하는 경우가 많았습니다. 새로운 원격 잠금 기능은 장치가 온라인 상태인 동안 전체 컴퓨터를 빠르게 정지시켜 무단 액세스를 방지할 수 있습니다.
Microsoft는 이 기능이 Microsoft Intune과 같은 장치 관리 플랫폼을 기반으로 구축되었으며 Windows 11의 기존 인증 및 보안 아키텍처와 결합되어 있음을 강조했습니다. 공격자가 장치 로그인 자격 증명을 획득하더라도 조직에서 발급한 원격 잠금 상태를 우회할 수 없습니다.
실제 적용 시나리오에서 직원이 공항, 호텔, 카페 등 공공장소에서 회사 컴퓨터를 분실한 경우 IT 부서는 즉시 기기에 잠금 명령을 보내 회사 문서, 고객 정보, 내부 시스템 액세스 권한 및 기타 민감한 정보가 유출될 위험을 최소화할 수 있습니다.
업계 관계자들은 하이브리드 사무실과 원격 사무실 모델이 점점 인기를 끌면서 기업 장비가 기존 사무실 네트워크 환경에서 점점 더 단절되고 있다고 믿고 있습니다. 새로운 기능은 Windows 11 기업용 터미널에 "원격 비상 제동" 메커니즘을 추가하는 것과 동일하며, 관리자는 데이터 삭제와 같은 보다 급진적인 작업을 직접 수행하지 않고도 장치가 통제 불능 상태가 될 때 빠른 조치를 취할 수 있습니다.
Microsoft는 조직에서 관리하는 Windows 11 장치에 대해 원격 잠금 기능이 제공되며 주로 엔터프라이즈 수준 배포 시나리오를 제공하며 일반 개인용 Windows 11 사용자에게는 당분간 이 기능이 제공되지 않을 것이라고 밝혔습니다. 향후 기업 관리자는 관리 콘솔을 통해 기기 잠금 상태를 확인하고, 실제 상황에 따라 접근권한을 복원할지, 후속 보안 조치를 취할지 결정할 수 있다.
댓글