요약:
Grok은 피부 손상에 있어서 결코 실망하지 않습니다. 방금 보안 회사인 Claroc은
Grok으로 구축된 35,000개 이상의 애플리케이션에 로그인 없이 액세스할 수 있으며 그 중 일부는 기업 비밀과 개인 정보를 직접 노출한다는 사실을 발견했습니다.
가장 눈길을 끄는 것은 라오마가 자체 개발한 SpaceXSI(SpaceX와 xAI를 합병한 후의 회사)와 X도 그 중에는 있다는 점이다.직원 온보딩 계획, 판매 고객 정보, 광고 제안... 심지어 자신의 수익까지 노출되었습니다.
더군다나 합병하지 않은 테슬라도 탈출하지 못했다. 서비스 센터 등급 양식에는 공개 웹 페이지에 22명의 기술자의 이름, 업무 효율성 및 보너스 상태가 표시됩니다.
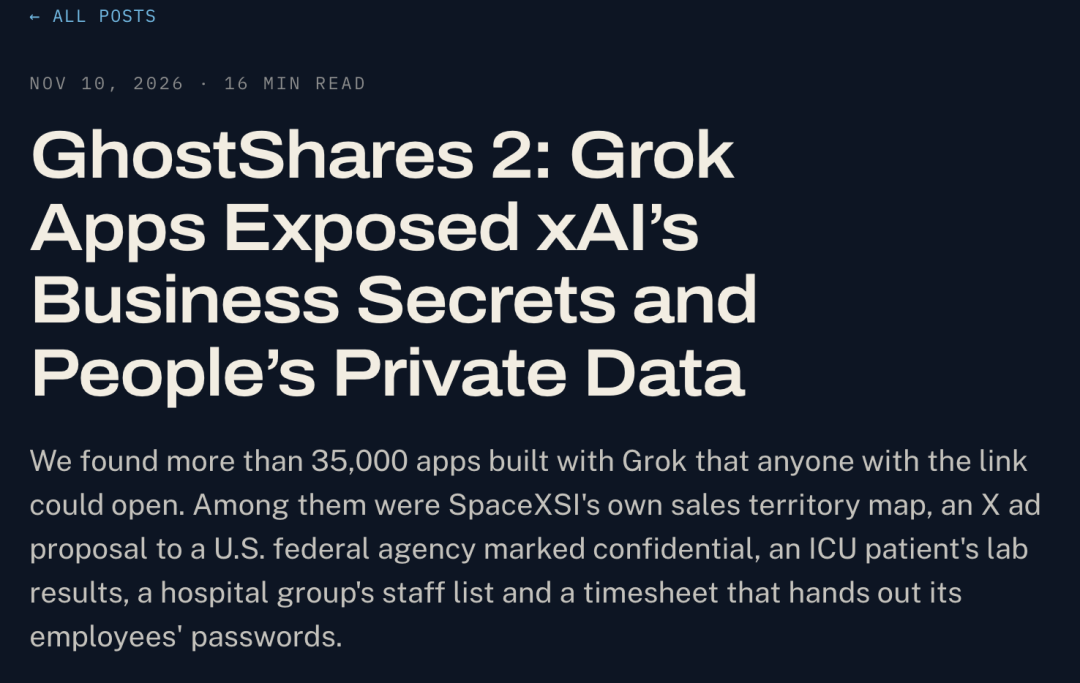
더 황당한 것은 우리 제품을 사용하는 우리 직원들뿐만 아니라, 유출된 내용이 일반 국민의 민감한 정보까지 포함하고 있다는 점입니다.
중환자실 환자의 검사 결과, 영상 검사, 인공호흡기 사용 기록, 기업 직원의 일반 텍스트 계정 비밀번호가 포함됩니다.
여기서 Grok을 사용하여 원클릭 상자 열기를 무료로 받으시겠습니까?
정확히 무엇이 밝혀졌나요?
구체적으로 문제가 시작될 때 Claroc은 43,551개(아직 온라인 상태인 37,571개)의 Grok Build 애플리케이션 주소를 테스트한 결과 온라인 애플리케이션의 94.7%가 로그인 없이 열릴 수 있다는 사실을 발견했습니다.
이러한 애플리케이션의 대부분은 작은 게임, 계산기 등과 같이 당신과 내가 만든 AI 스윌이지만...
모델 선별과 수동 샘플링을 거친 후 Claroc은 개인 데이터가 포함된 애플리케이션이 약 650~800개 있다고 추정합니다.
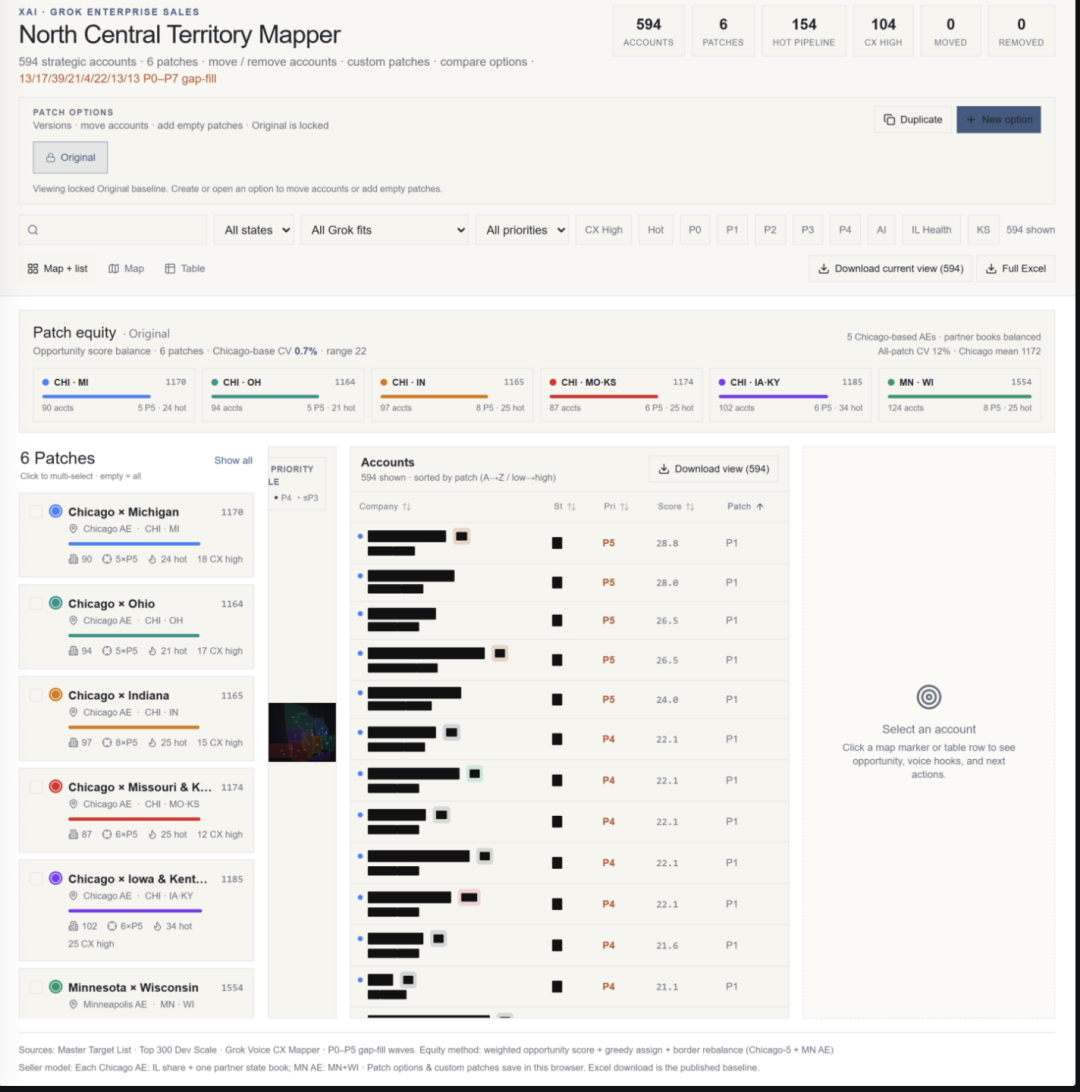
관련 기관에는 SpaceXSI, X 외 30개 회사가 포함되며 그 중 6개가 Fortune 500대 기업에 선정되었습니다.
이 데이터가 얼마나 민감한지는 다음 몇 가지 예를 통해 알 수 있습니다.
1. 환자 검사 결과, 영상 검사, 인공호흡기 사용 상태 등이 포함된 ICU 환자 브리핑 시트입니다.
2. 계약자의 시간 관리 애플리케이션은 18개 계정의 일반 텍스트 비밀번호를 스크립트에 작성했으며 해당 페이지를 방문하는 사람은 누구나 이를 다운로드할 수 있습니다.
3. 전략적 고객 계정, 판매 기회 및 내부 팀 정보를 포함한 SpaceXSI의 내부 판매 도구입니다.
4. 직원 이름, 업무 효율성 및 보너스를 포함한 Tesla 서비스 센터 등급 양식.
. . . .
보다가 바이브 코딩에 '좋은 사람'이 자신의 비밀번호와 신체검사 보고서를 기록하는 내용이 있는 것으로 밝혀졌다.
그러나 그록이 이를 대중에게 직접 폭로하는 것은 너무 터무니없는 일이었습니다.
그렇다면 회사 내에서만 유통되어야 하는 이러한 데이터가 어떻게 공개 웹페이지에 나타나는 걸까요?
어떻게 무작위 링크가 상자 개봉의 입구가 될 수 있나요?
간단히 말하면 Grok 바이브코딩을 사용하면 게시된 각 애플리케이션에 임의 이름 .grok.me와 유사한 독립적인 URL이 할당됩니다.
이 무작위 이름은 여러 단어로 구성되어 있으며 다른 사람이 추측하기 어렵게 설계되었습니다. 하지만 문제는
URL이 유추하기 어렵다는 점인데, 그렇다고 해서 접근권한이 안전하다는 뜻은 아닙니다.
Claroc은 이러한 애플리케이션 주소를 패시브 DNS(Passive DNS) 데이터베이스를 통해 일괄적으로 찾을 수 있다는 사실을 발견했습니다.
간단히 말하면 누군가 웹사이트를 방문할 때마다 컴퓨터는 DNS를 통해 도메인 이름에 해당하는 서버 주소를 쿼리해야 합니다. 일부 DNS 확인 서비스는 이러한 쿼리 레코드를 수집하여 검색 가능한 데이터베이스에 저장합니다.
따라서 검색 경로가 형성됩니다.
누군가 애플리케이션에 접속 → DNS 쿼리가 기록 남기기 → 도메인 이름이 패시브 DNS 데이터베이스에 입력 → 외부 직원이 일괄적으로 애플리케이션 주소를 찾습니다.
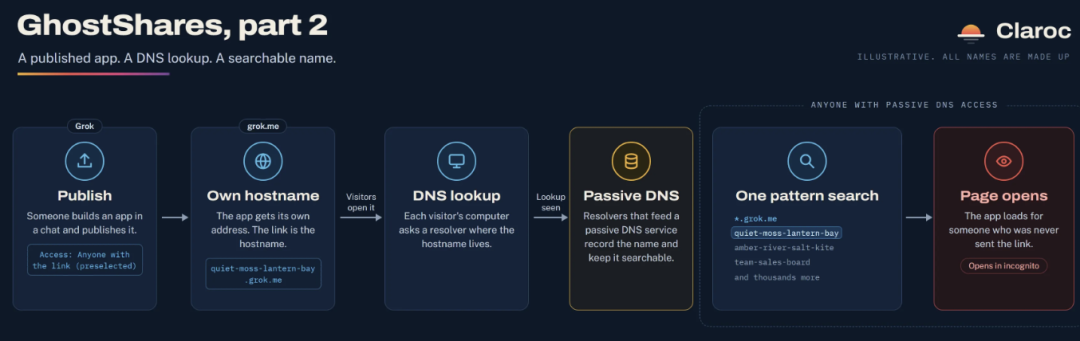
앱의 접근 권한이 '링크가 있는 모든 사용자'로 설정되어 있는 경우 URL만 발견되면 바로 열 수 있습니다.
즉, Grok은 임의의 URL을 사용하여 애플리케이션 검색의 난이도를 높이지만 실제로 액세스 제어 문제를 해결하지는 않습니다.
공정성을 위해 Claroc은 ChatGPT 애플리케이션으로 제어 테스트도 실시했습니다. 해당 애플리케이션 주소는 수동 DNS에도 포함될 수 있지만 공유 패널은 기본적으로 '나만 보기'로 설정되어 있습니다. 다른 사람이 URL을 찾아도 접근할 수 없습니다.
ChatGPT의 승리입니다!
또한 Grok에서 생성된 코드가 신뢰할 수 있는지 여부와 팀 권한이 어떻게 처리되는지 확인합니다.
Claroc은 나중에 가상 데이터를 사용하여 4명으로 구성된 영업팀을 위한 고객 관리 애플리케이션을 구축했습니다.
Grok이 Google 및 X 로그인 기능을 자동으로 추가했지만 연구원들은 코드를 확인한 후 낮은 수준의 오류를 발견했습니다.
애플리케이션은 먼저 로그인한 사람을 팀에 추가한 다음 그가 팀 구성원인지 확인합니다. 즉, 먼저 당신을 그룹으로 끌고 간 다음 당신이 그룹 구성원인지 확인합니다.
그들은 모두 그룹 친구여야 합니다...
그런 다음 연구원은 초대받은 적이 없는 Google 계정을 사용하여 로그인했습니다. 그는 모든 고객 정보를 볼 수 있었을 뿐만 아니라 한 기록을 성공적으로 수정하고 다른 기록을 삭제했습니다.
즉, 당신이 원하는 한, Grokd의 문은 언제나 당신에게 열려 있습니다.
공식 답변 및 후속 조치
사건이 폭로된 후 SpaceXSI는 애플리케이션이 작성자가 적극적으로 공유할 때까지 비공개이며 출시하려면 여러 단계가 필요하다고 언론에 말했습니다.
또한 회사에서는 직원 계정이 기본적으로 '본인만'으로 설정되어 있으며, 애플리케이션을 공개하려면 권한을 적극적으로 수정해야 한다고 밝혔습니다.
그러나 Claroc은 테스트에 사용한 유료 계정에서 게시 패널이 '링크가 있는 모든 사람'을 미리 선택했다고 말했습니다.
여기서 핵심은 다음과 같습니다.
게시 전 비공개인지, 게시 시 기본적으로 누가 액세스할 수 있는지에 대한 두 가지 질문이 있습니다.
'게시'를 끝까지 클릭하면 사전 선택된 최종 액세스 범위는 여전히 링크를 보유한 모든 사람이 됩니다. 여러 번 확인해도 팀원 목록이 자동으로 추가되지 않습니다.
또한 연구원들은 Grok의 기존 권한 제어 기능도 확인했습니다.
'Only You'로 전환하면 낯선 사람의 페이지 및 데이터 인터페이스 액세스가 거부됩니다. 게시를 취소하면 몇 초 내에 애플리케이션이 오프라인 상태가 될 수도 있습니다.
그래서 Grok에는 사용할 수 있는 보호 조치가 있습니다. 문제는 사용자가 내부 도구를 출시할 때 이러한 조치가 실제로 사용되는지 여부입니다.
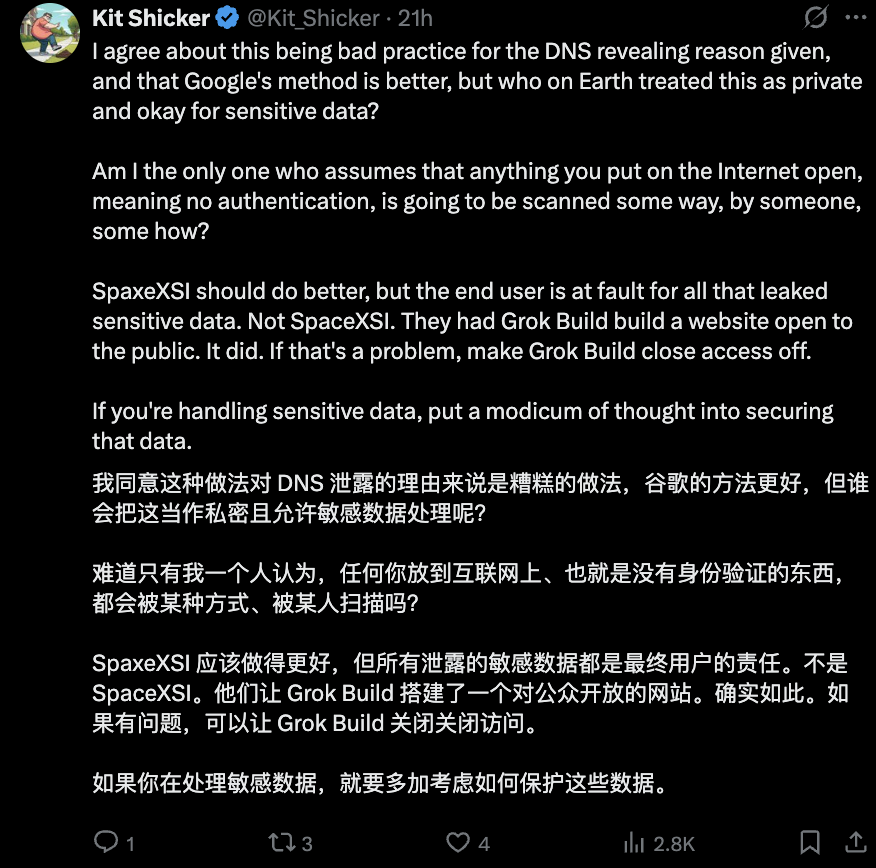
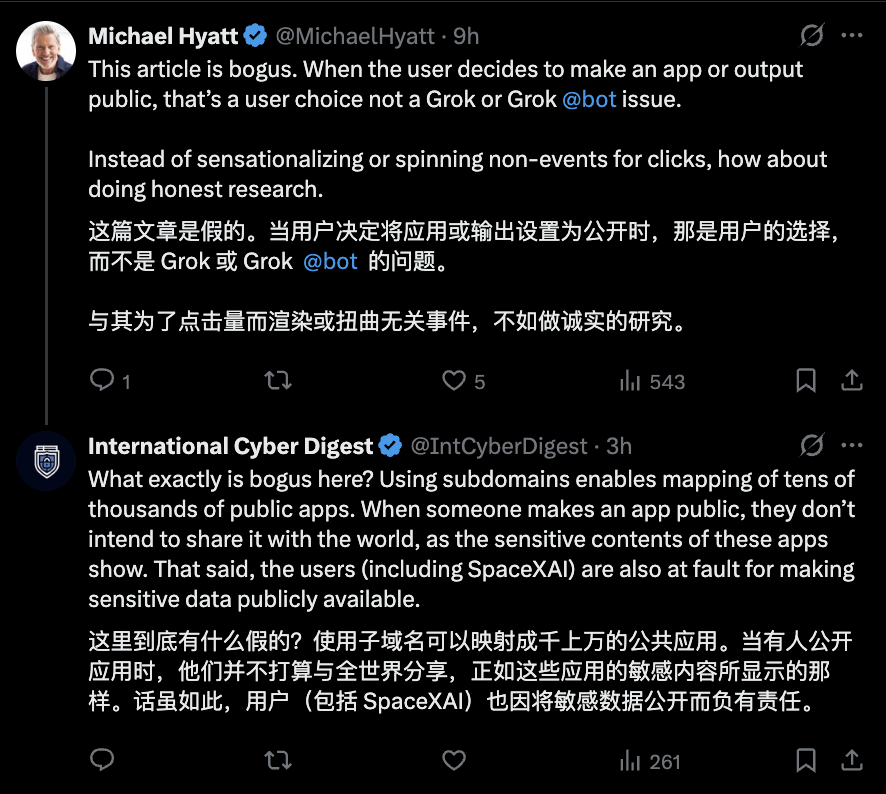
현재 이 문제는 트위터에서 논란을 불러일으키고 있다. 어떤 사람들은 권한이 사람들 자신에 의해 설정된다고 생각하는 반면, 다른 사람들은 Grok의 권한 설정에 문제가 있다고 생각합니다.
후속 처리에 관해서는 Ars Technica가 인터뷰 이메일을 보낸 지 몇 시간이 지나서 SpaceXSI가 관련 링크를 제거하기 시작했습니다.
보고서 발표 당시 SpaceXSI와 X 직원이 만든 24개의 애플리케이션이 모두 오프라인 상태였습니다.
그러나 다른 사용자가 만든 다수의 애플리케이션은 여전히 액세스할 수 있으며 Claroc은 영향을 받은 기관에 자체적으로 연락하기 시작했습니다.
플랫폼이 영향을 받는 다른 고객에게 사전에 알릴 것인지 여부에 대해 Ars Technica는 아직 명확한 답변을 받지 못했습니다.
댓글