요약:
최근 많은 네트워크 보안기관들이 '클릭픽스(ClickFix)'라는 새로운 사회공학적 네트워크 공격 방식이 전 세계적으로 급속히 확산되고 있음을 지적하며 긴급경보를 발령했다. 이 공격 방법은 기존의 악성 파일 다운로드, 이메일 첨부 파일 탐지 및 종료 메커니즘을 교묘하게 우회합니다. 주류 웹사이트에 매우 사실적인 시스템 오류 팝업을 만들어 윈도우와 맥 사용자가 적극적으로 시스템 터미널을 열고 악성 명령어를 붙여넣어 실행하도록 유도해 '피해자가 자신의 기기를 해킹할 수 있게 하는' 은밀한 침입을 이룬다.
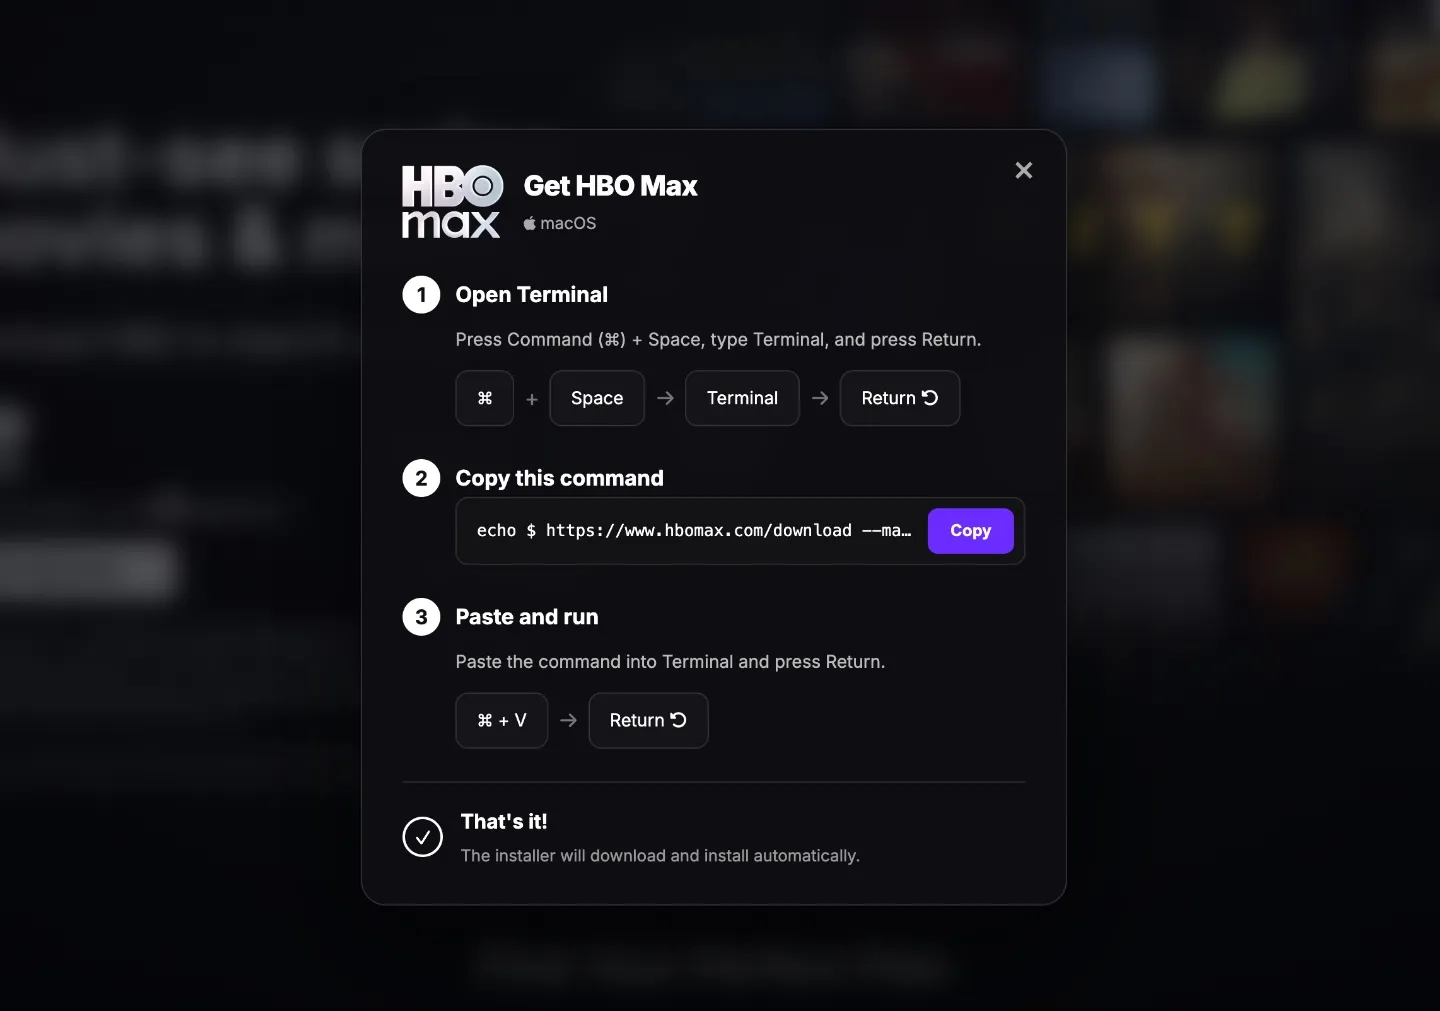
사기 링크를 통해 자동으로 바이러스 파일을 직접 다운로드하는 기존 방법과 달리 ClickFix 공격의 핵심은 일반적인 브라우저 오류에 대한 피해자의 신뢰를 이용하는 것입니다. 공격자는 일반적으로 먼저 일반 웹사이트의 광고 플러그인에 침입하거나 악성 스크립트를 삽입합니다. 사용자가 이러한 변조된 웹 페이지를 방문하면 페이지에 갑자기 "Google Chrome이 충돌했습니다", "Cloudflare 인간-컴퓨터 인증 실패" 또는 "시스템 DNS 확인 예외"와 같은 가짜 프롬프트 상자가 나타납니다. 기술적 준수라는 착각을 일으키기 위해 팝업 창에서는 이것이 신속하게 복구할 수 있는 일상적인 문제라고 주장하고 사용자에게 소위 "원클릭 복구 단계"를 제공합니다.
피해자가 속기 쉽고 인터페이스에서 '코드 복사' 버튼을 클릭하면 매우 난독화된 Base64로 인코딩된 스크립트가 조용히 클립보드에 기록됩니다. 그 후, 프롬프트 상자는 Windows 사용자에게 "Win + R" 키를 눌러 실행 창을 불러오고 PowerShell을 열도록 단계별로 지시하거나, Mac 사용자에게 터미널을 열고 코드를 직접 붙여넣은 후 Enter를 눌러 실행하도록 지시합니다. 전체 과정에서 코드는 가장 높은 권한을 가진 사용자에 의해 개인적으로 실행되기 때문에 대부분의 바이러스 백신 소프트웨어와 운영 체제에 내장된 기본 다운로드 보호 전략(macOS의 Gatekeeper 또는 Windows SmartScreen 등)은 이를 외부 불법 다운로드로 판단하지 않고 완전히 우회하는 경우가 많습니다.
보안 연구원들은 이러한 난독화된 명령이 터미널에서 실행되면 시스템이 백그라운드에서 공격자가 제어하는 원격 서버에 자동으로 연결되어 비밀을 훔치는 트로이 목마(Infostealer)를 빠르게 다운로드하여 배포한다고 분석했습니다. 공격자는 이를 사용하여 브라우저에 저장된 계정 비밀번호, 암호화폐 지갑 키, 크로스 세션 쿠키 및 2단계 인증 토큰을 검색할 수 있을 뿐만 아니라 시스템에 대한 지속적인 백도어 액세스를 설정하고 더 나아가 피해자의 근거리 통신망에 침투하여 랜섬웨어를 전달할 수 있습니다. 더욱 심각한 것은 크로스 플랫폼 호환 공격 도구가 진화하면서 해커 집단이 macOS용 맞춤형 AppleScript 및 Shell 익스플로잇 체인을 작성해 과거에 상대적으로 안전하다고 여겨졌던 Mac 생태계도 심각한 위협에 직면하게 되었다는 점입니다.
전통적인 취약점 악용보다는 심리적 조작에 크게 의존하는 이 새로운 위협에 대응하여 보안 전문가들은 공식적인 기술 회사, 브라우저 개발자 또는 웹사이트 확인 서비스는 최종 사용자에게 웹 브라우징 오류를 해결하기 위해 시스템 터미널을 수동으로 열거나 창을 실행하도록 요구하지 않을 것이라고 강조합니다. 기업 IT 관리 부서는 관리자가 아닌 사용자의 명령줄 실행 권한을 제한하기 위해 터미널 보호 정책을 즉시 구성해야 합니다. 개별 사용자는 "스크립트를 복사하면 네트워크 또는 브라우저 오류를 수정할 수 있습니다"라는 팝업 창이 나타나면 경계심을 늦추지 말고 즉시 웹 페이지를 닫아야 하며, 터미널에서 알 수 없는 출처의 명령을 맹목적으로 실행하지 않아야 합니다.
댓글