요약:
장 노엘 바로 프랑스 외무장관은 화요일 지난 10월 프랑스 슈퍼마켓 냉장고에 대한 대규모 사이버 공격에 대해 프랑스 정부가 "어떠한 대응도 배제하지 않을 것"이라고 말했습니다. 프랑스는 이번 공격의 배후를 이란으로 지목했다. 화요일 아침, 프랑스 정부는 프랑스 주재 이란 대사를 소환했습니다. 앞서 파리시는 조사 결과 이번 사이버 공격이 이란 이슬람혁명수비대 사이버부 산하 조직인 샤히드 카베에 의해 소행된 것으로 확인됐다고 월요일 밝혔다.
배로우는 인터뷰에서 프랑스 정부가 유럽 지역에 대한 추가 악의적 행위를 방지하기 위해 유럽 입국을 금지하고 책임이 있는 것으로 밝혀진 모든 사람의 자산을 동결하는 등의 조치를 취할 수 있다고 말했습니다.
이란 해커에 대한 조사 포인트
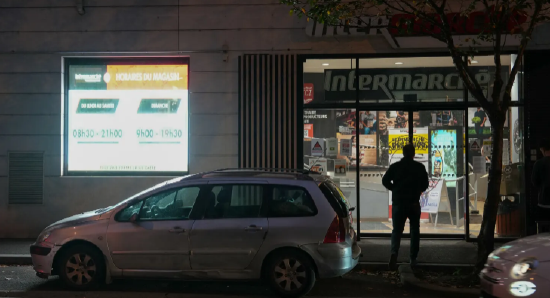
10월 11일과 12일 밤, 해커들은 약 700개의 식료품점을 원격으로 공격하여 매장 내 냉장고와 냉동고의 온도를 최대 섭씨 50도(화씨 122도)까지 올렸습니다.
비정상적으로 높은 온도는 식품을 상하게 하고 화재를 일으켜 수천만 달러의 손실을 입힙니다. Intermarche, E.Leclerc, Carrefour, Monoprix 및 Coopérative U를 포함한 몇몇 대형 프랑스 소매업체가 표적이 되었습니다.
파리 검찰청은 국제 체포 영장 발부를 추진하고 있다고 로르 베쿠아우 검찰총장이 성명을 통해 밝혔습니다.
성명에는 조사관들이 공격 중에 Farsi가 사용되었으며 관련 IP 주소가 이란에 위치한 장치를 가리킨다는 사실을 발견했다고 명시되어 있습니다. 또한 조사 결과 이번 공격은 외국 세력(이 경우 이란)을 위해 수행된 것으로 확인되었습니다.
해커의 공격 대상은 댄포스와 딕셀이 제공한 냉동 컨트롤러였다고 성명서는 지적했다. 공격자는 웹 인터페이스를 통해 장치를 원격으로 제어하여 센서의 보안 경보를 끄는 동시에 제상 절차의 무한 루프를 시작합니다. 이러한 경보는 온도가 미리 설정된 임계값을 초과할 때 트리거되도록 고안되었습니다.
프랑스는 이란에 새로운 제재를 가할 것을 제안했습니다.
프랑스 정부도 월요일 유럽연합이 사이버 공격에 연루된 모든 이란 단체와 개인에 대해 새로운 제재를 가하고 프랑스 주재 이란 대사를 소환할 것을 제안할 것이라고 밝혔습니다.
프랑스 유럽 외무부는 성명을 통해 다음과 같이 밝혔습니다.
"프랑스는 이란 이슬람 공화국이 프랑스 영토에서 프랑스의 이익에 반하여 자행한 용납할 수 없는 사이버 공격을 가장 강력한 말로 규탄합니다."
"이번 작전은 규모와 공격성 측면에서 전례가 없는 것입니다. 이는 전적으로 프랑스 땅을 파괴할 목적으로 수행된 최초의 사이버 공격입니다."
국방부는 또한 "이 행위자는 우리의 중요 인프라에 지속적인 위협을 가하고 있습니다. 이러한 파괴적인 사이버 공격은 정당화될 수 없고 변명의 여지가 없으며 국제법을 위반하는 것입니다."라고 말했습니다.
프랑스는 이전에 2023년 샤를리 에브도에 대한 사이버 공격과 정보 조작 작전, 그리고 2024년 파리 올림픽 동안 발생한 유사한 사건을 포함하여 프랑스에서 발생한 수많은 사이버 공격에 대해 이란과 연관된 행위자들을 비난했습니다. 이러한 사건으로 인해 프랑스는 결국 2026년 3월 이란 민간 기업 Emennet Pasargad에 제재를 가하게 되었습니다.
유럽 인프라는 사이버 보안 위험에 직면해 있습니다
11월에는 유럽의 다른 지역에서 더 많은 슈퍼마켓 냉장고가 표적이 되었습니다. 벨기에, 룩셈부르크, 네덜란드, 핀란드, 아일랜드, 스웨덴의 여러 매장에서 손실이 보고되었습니다.
프랑스 혈액청(EFS)은 프랑스 혈액은행도 11월 2일 사이버 보안 공격을 받았다고 밝혔습니다.
EFS는 성명을 통해 의료기관과 바이오뱅크에서 요구하는 혈액제제와 샘플을 보관하는 데 사용되는 냉장 장비의 온도와 해동 임계값이 "과도하게 높은 수준으로 설정됐다"고 밝혔습니다.
동시에 일련의 거짓 폭탄 위협도 유럽 지도자들과 대중을 불안하게 만들었습니다. 이러한 위협으로 인해 수십 대의 여객기가 긴급 회항하게 되었습니다.
사이버 보안 테스트 기관인 SE Labs의 CEO인 Simon Edwards는 이메일 댓글에서 다음과 같이 말했습니다.
“이는 적대 세력이 유럽 정부에 보내는 상당히 직접적인 신호일 가능성이 높습니다. 이는 이들 세력이 언제든지 중요한 기반 시설을 방해하고 기본 공공 서비스를 방해할 수 있는 능력이 있음을 경고하는 것입니다."
"이것이 정부를 위협하려는 시도이든 대규모 운영을 위한 준비이든 관계없이 우리 인프라가 얼마나 취약할 수 있는지를 보여줍니다."
그는 또한 "기본적인 네트워크 보안 보호 조치가 부족하다는 점이 이러한 공격이 성공하는 핵심 요인입니다. 애초에 이 냉장고가 왜 인터넷에 연결되어 있는지, 왜 비밀번호 보호 없이 외부인이 접근할 수 있는지"라고 지적했습니다.
댓글