요약:
고위험 사용자를 위한 Apple의 "잠금 모드"는 항상 iPhone의 가장 강력한 보안 보호 메커니즘 중 하나로 여겨져 왔지만, 최신 시연에서는 이 모드가 활성화되더라도 기기가 여전히 탈옥될 수 있음을 보여줍니다.
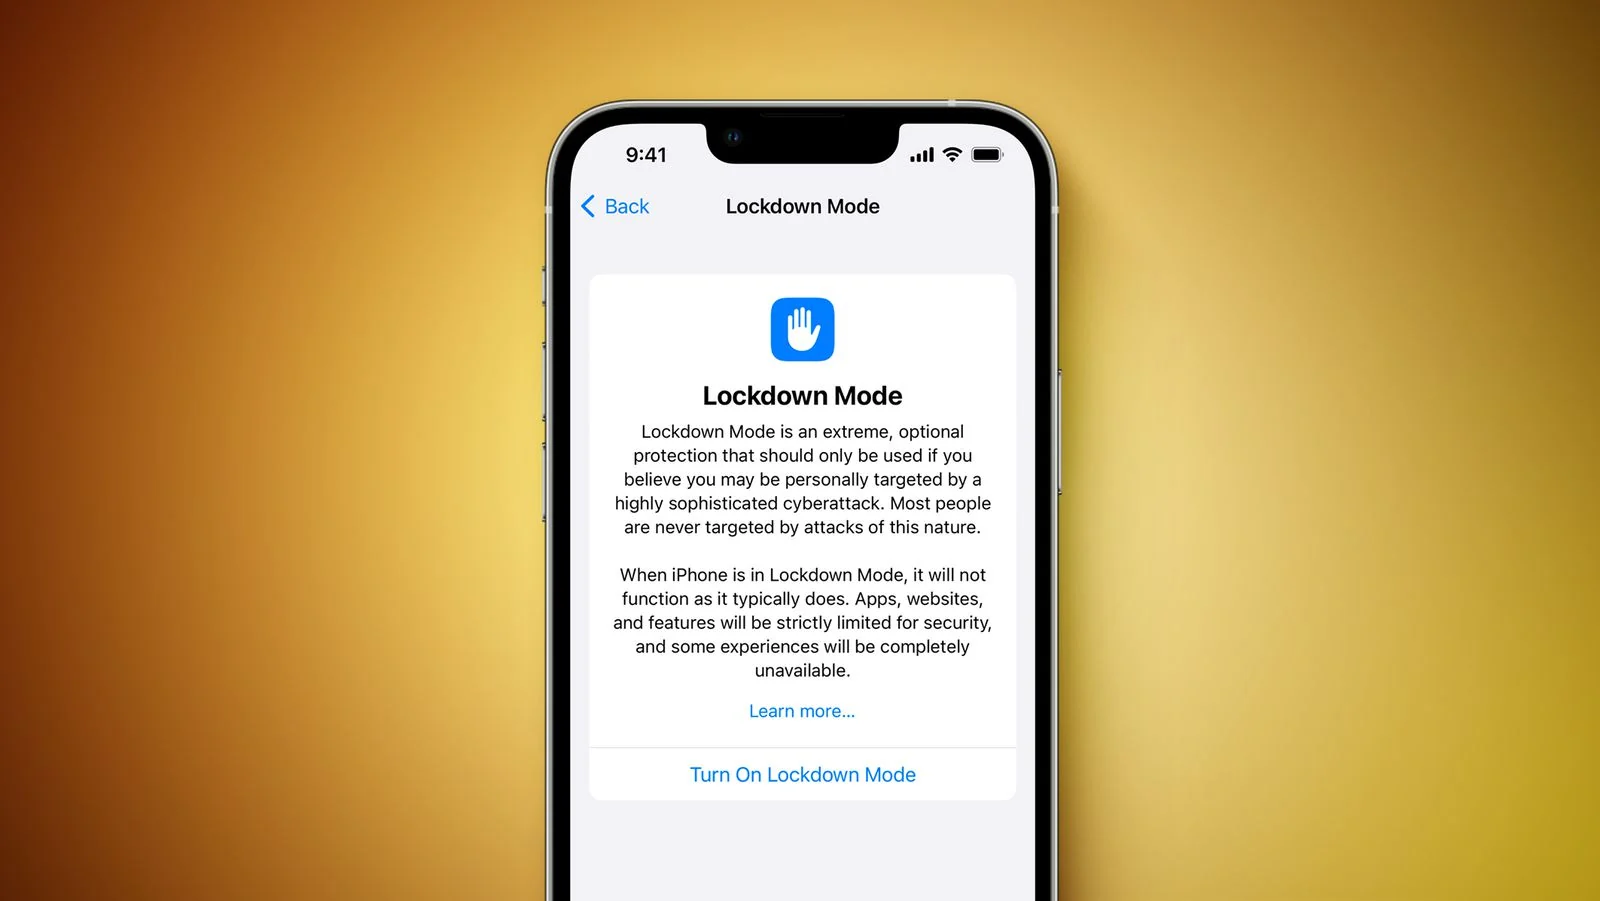
얼마 전 판매 첫날 아이폰 듀오 탈옥에 성공한 뒤 보안 연구팀인 캘리포니아(Calif)가 다시 한번 새로운 연구 결과를 발표했다. 이번에 팀은 잠금 모드가 활성화된 iPhone 18 Pro가 성공적으로 탈옥되었으며 시스템 업데이트 후에도 탈옥 상태가 유지되는 방법을 보여주었습니다.
팀이 공개한 영상에 따르면 연구진은 먼저 잠금 모드가 켜진 아이폰 18 프로에서 탈옥을 완료한 뒤 해당 기기에 iOS 27.2 업데이트를 설치했다. 업데이트 후에도 장치는 탈옥된 상태로 유지되며 시스템 업그레이드로 인해 자동으로 제거되지 않습니다. 이는 그가 이용하는 공격 체인이 강력한 지속성을 가지고 있음을 의미합니다. 하지만 이 탈옥 방법이 이미 iOS 27.2를 실행 중인 기기에 직접 적용될 수 있는지 여부는 불분명합니다.
잠금 모드는 고급 스파이웨어 공격의 대상이 될 수 있는 사용자를 위해 Apple이 특별히 설계한 보안 기능입니다. Apple은 이를 "극단적인 보호" 메커니즘이라고 설명합니다. 활성화되면 시스템은 대부분의 메시지 첨부 유형 차단, 일부 웹 기술 제한, 낯선 사람의 FaceTime 통화 차단, 일부 Apple 서비스 초대 기능 비활성화, 사진에서 위치 정보 제거 등을 포함하여 다수의 잠재적인 공격 표면을 닫거나 제한합니다.
Calif가 공개한 동영상으로 판단하면, 연구원들은 악성 PDF 파일을 대상 기기에 전송하여 탈옥 프로세스를 촉발시켰습니다. 파일은 AirDrop을 사용하여 대상 iPhone으로 전송되며, 사용자가 파일을 수락한 후 공격이 시작됩니다. 하지만 팀은 구체적인 기술적 내용을 공개하지 않았기 때문에 외부에서는 아직까지 악용하는 취약점의 유형과 전체 공격 경로를 확인할 수 없습니다.
이 데모에서는 잠금 모드의 보호 기능에 대한 논의도 촉발되었습니다. 올해 초, Apple은 언론에 잠금 모드가 활성화된 iPhone에 대한 성공적인 상업용 스파이웨어 공격에 대해 알지 못했다고 밝혔습니다. 이번 공개 전시는 Apple의 가장 엄격한 보안 보호 메커니즘조차 뚫는 것이 절대 불가능하지는 않다는 것을 보여줍니다.
Calif는 책임 있는 공개 원칙에 따라 관련 취약점 정보를 Apple에 제출하고 있으며 일반 사용자에게 직접 사용할 수 있는 탈옥 도구를 공개할 의사가 없다고 이전에 밝혔습니다. 따라서 현재 본 연구는 곧 대중에게 공개될 탈옥 솔루션이라기보다는 보안 연구 결과로 평가되고 있다.
불과 몇 주 전에 Calif는 iPhone Duo 및 iPhone 18 Pro의 탈옥 결과를 시연했습니다. 이러한 탈옥 중 일부는 기기를 다시 시작한 후에도 액세스 권한을 유지할 수 있으며, 이는 연구팀이 최신 버전의 iOS 보안 메커니즘을 연구하는 데 상당한 진전을 이루었음을 보여줍니다.
Apple이 계속해서 iOS 보안 시스템을 강화하고 보안 연구원들이 계속해서 새로운 돌파구를 모색함에 따라 모바일 기기 보안을 둘러싼 두 당사자 간의 공격 및 방어 경쟁이 계속되고 있습니다. 잠금 모드를 우회하고 시스템 업데이트 후 탈옥 상태를 유지할 수 있다는 이 시연은 잠재적인 시스템 약점을 발견하는 데 있어 고급 보안 연구의 중요성을 다시 한 번 강조합니다.
댓글